Post by Loick P

Petite vulnérabilité préoccupante de cette fin de semaine, c’est *sshole.
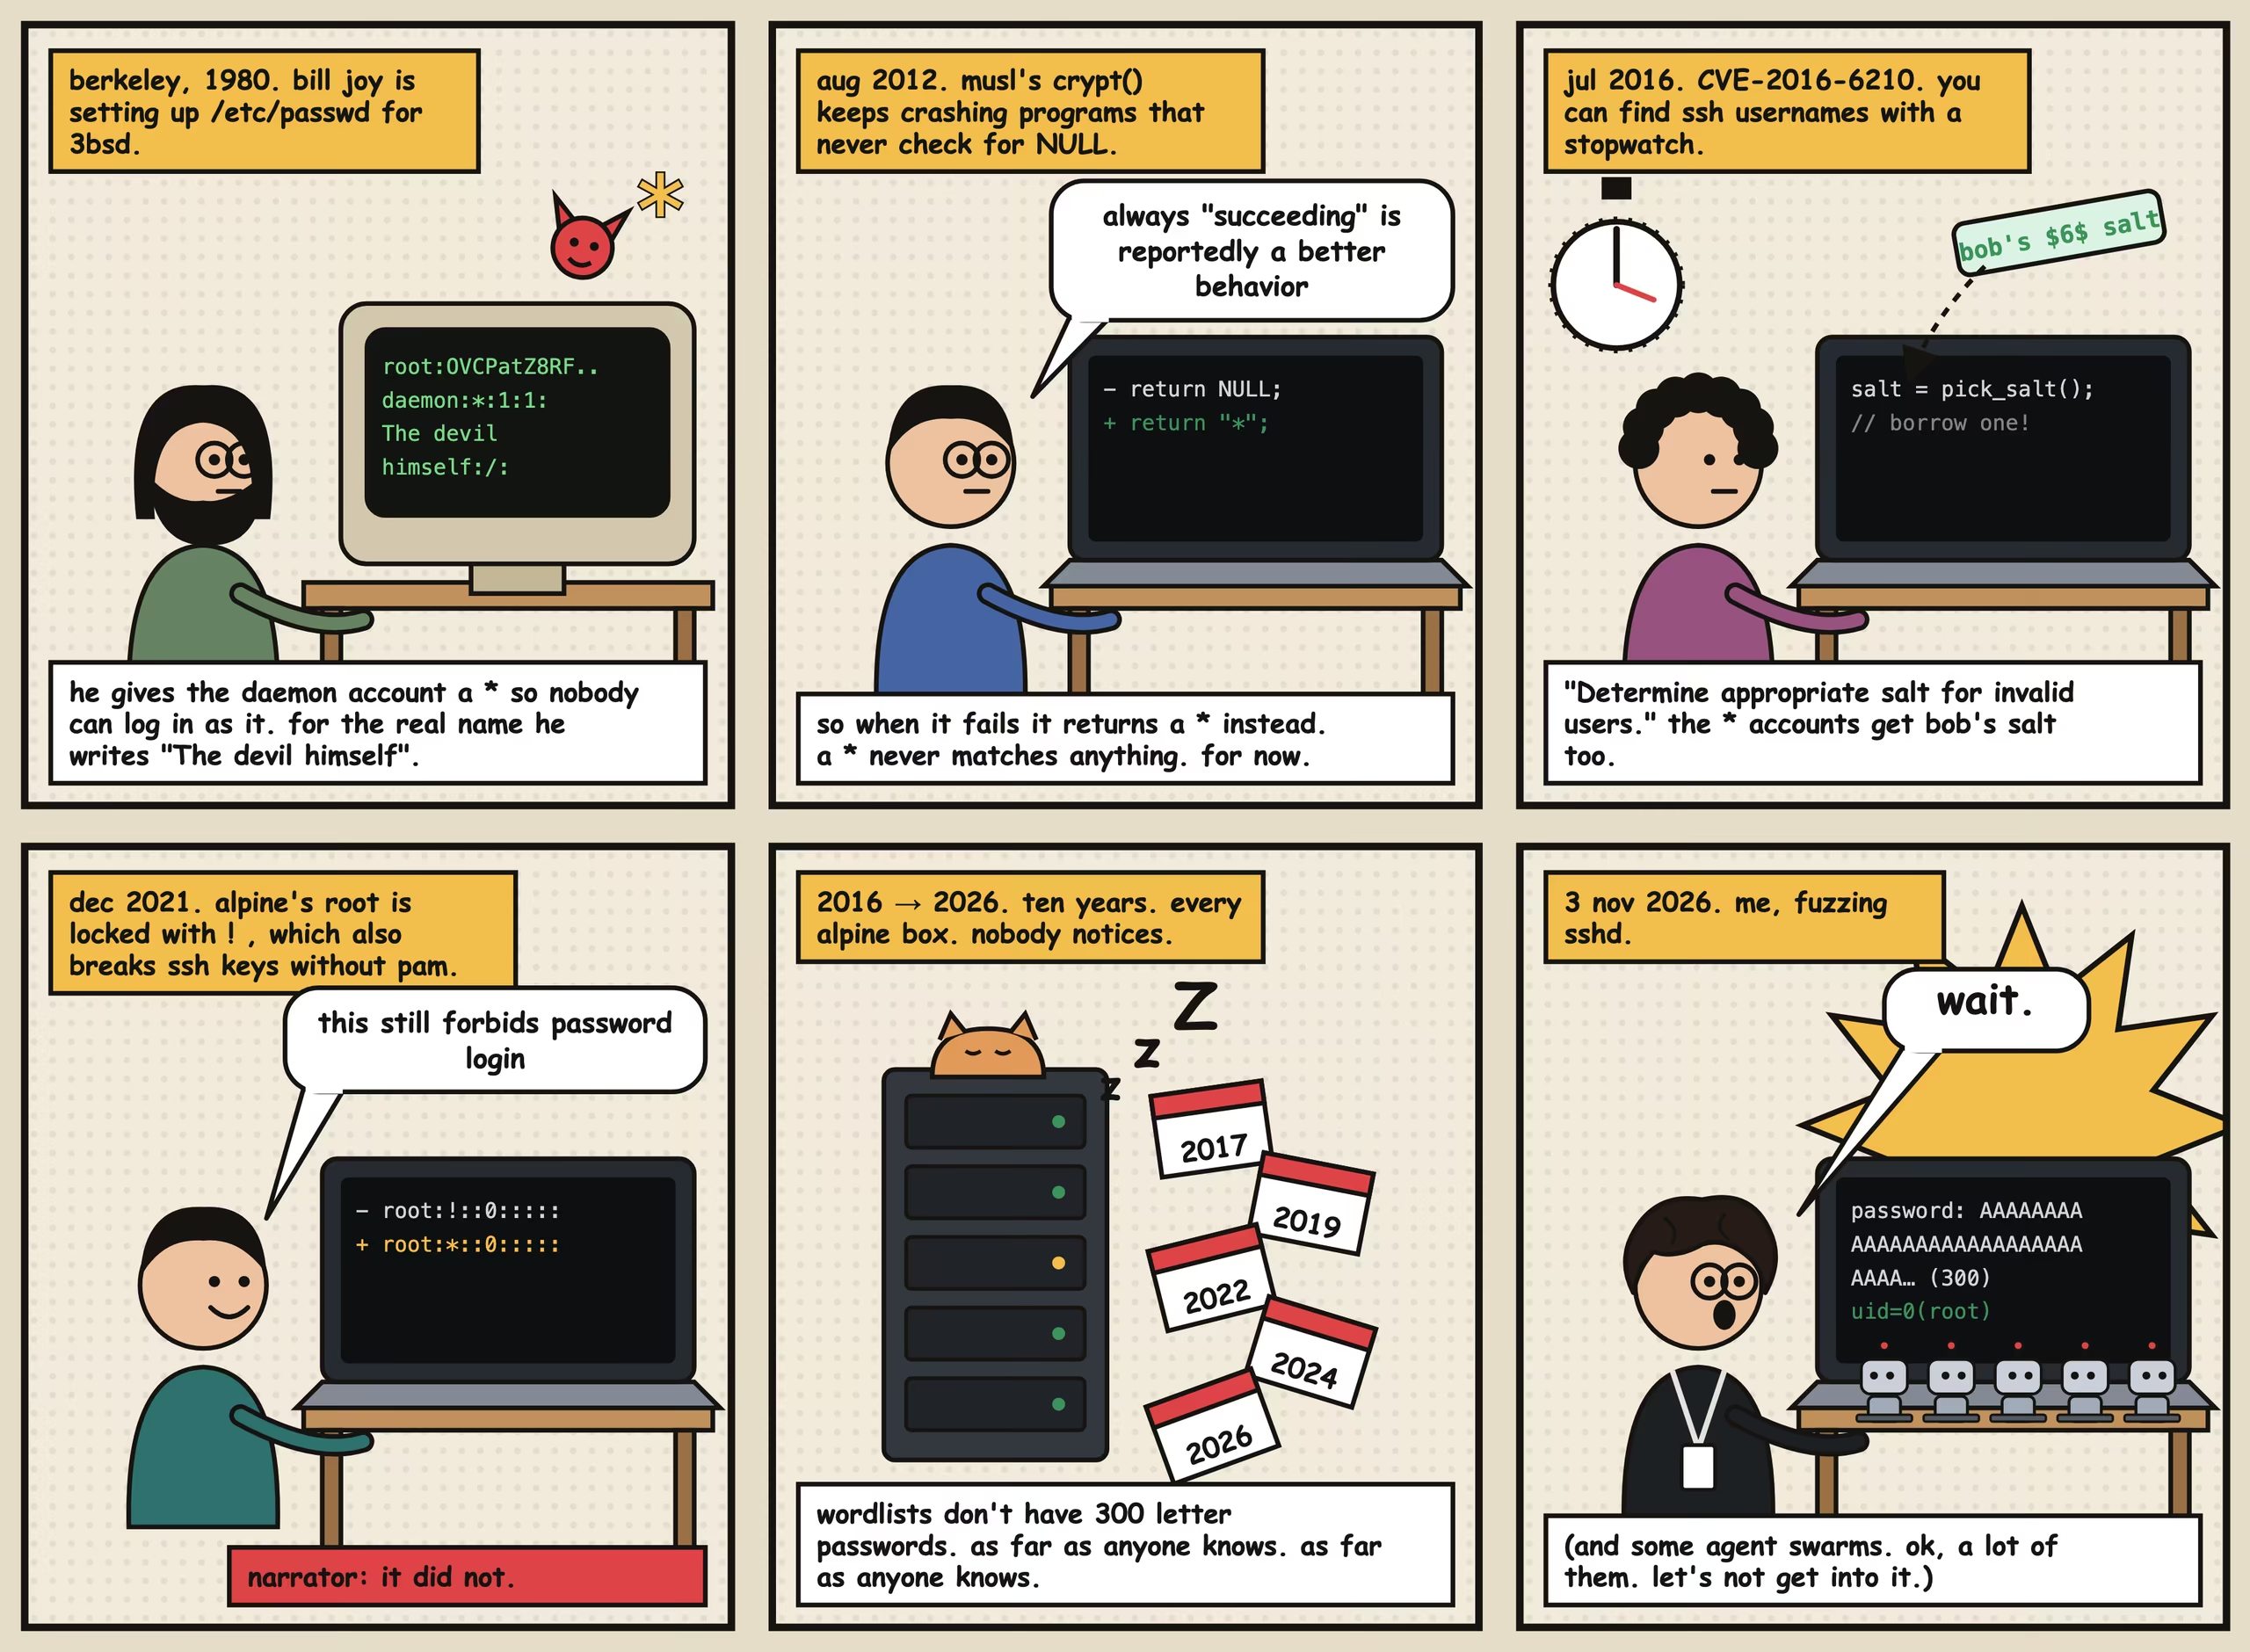
OpenSSH avant 10.6p2 est vulnérable depuis 2016 sur Linux musl sans PAM : Alpine, dont ses images AWS et Azure, et certains builds OpenWrt, Buildroot et Yocto. Glibc, PAM, Dropbear et OpenBSD sont épargnés. CVE-2026-123158 permet à un attaquant distant non authentifié d’ouvrir une session sur un compte au mot de passe « * » (clé seule, LDAP, root) avec une chaîne de 257 à 1 024 octets, si un autre compte local possède un vrai mot de passe. Sur ces images, le compte alpine obtient root via doas sans mot de passe. Criticité Haute, CVSS 8,1. Aucune exploitation n’est signalée. Identifiez les hôtes avec sshd -T (passwordauthentication yes, usepam no) et les comptes « * » dans /etc/shadow ; la bannière de version ne suffit pas. Toute ligne Accepted password visant ces comptes signale une compromission. Installez 10.6p2 ou le paquet Alpine corrigé et redémarrez sshd, ou appliquez PasswordAuthentication no.
Pour savoir si vous êtes affectés :
sshd -T | grep -iE "passwordauthentication|usepam" (musl, passwordauthentication yes, pas de ligne usepam yes)
awk -F: '$2=="*"{print $1} $2~/^\$[56]\$/{print $1}' /etc/shadow
apk list --installed openssh-server
Pour corriger :
apk update && apk upgrade openssh-server
rc-service sshd restart
Les versions patchées sont : openssh edge 10.6_p2-r0, 3.24 10.3_p1-r2, 3.23 10.2_p1-r1, 3.22 10.0_p1-r11, 3.21 9.9_p2-r1, 3.20 9.7_p1-r6, 3.19 9.6_p1-r3, 3.18 9.3_p2-r4, 3.17 9.1_p1-r7, 3.16 9.0_p1-r6
Contremesure efficace :
Interdire l’authentification par mot de passe dans la configuration du daemon sshd sshd_config
PasswordAuthentication no