
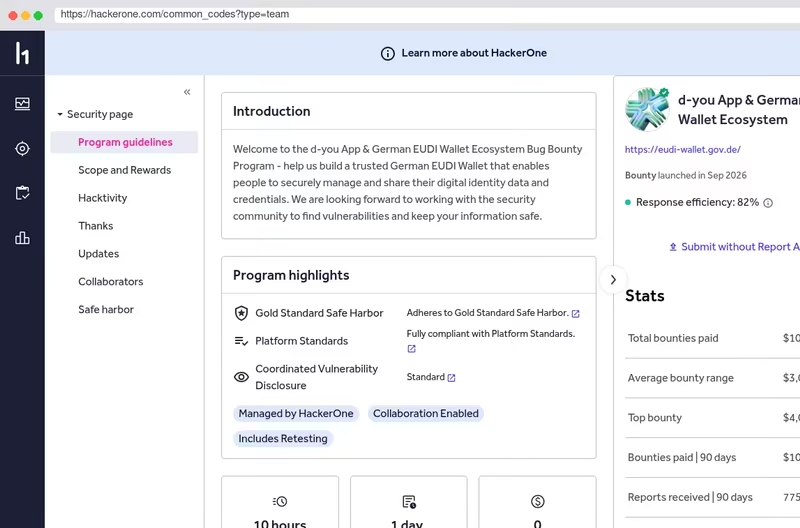
Bug Bounty für d-you, die deutsche EUDI-Wallet: richtig und wichtig. Aber warum über HackerOne, ein US-Unternehmen?
Schwachstellenmeldungen zur staatlichen Identitätsinfrastruktur sind hochsensibel – und liegen dann auf einer Plattform unter US-Recht (CLOUD Act). EU-Anbieter wie YesWeHack oder Intigriti gäbe es.
@BMDS@social.bund.de wie wurde das entschieden?
hackerone.com/common_codes?type=team


