Post-Quanten-Krypto: BSI besorgt über McEliece
Das BSI hat Forschungsergebnisse zu einem der ältesten quantensicheren Kryptoverfahren analysiert und rät vom Einsatz ab – zumindest für neue Projekte.
Follow #bsi from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.
@bsi@tags.vutuv.de
56 posts
Post-Quanten-Krypto: BSI besorgt über McEliece
Das BSI hat Forschungsergebnisse zu einem der ältesten quantensicheren Kryptoverfahren analysiert und rät vom Einsatz ab – zumindest für neue Projekte.

Wir wollen eure Geschichten und gezogenen Lehren hören, moderiert vom Dialogkomitee! Sichert euch jetzt euren 5-Minuten-Slot am 23.10.2026 live vor Ort in Berlin bei unserer Fuck-Up-Night. Sendet uns dafür bis 10.10.2026 eine E-Mail an projekt-digitalegesellschaft@bsi.bund.de und skizziert knapp eure Story. Rückmeldung kommt innerhalb von fünf Tagen. Reisekosten übernehmen wir.
Alle Details unter: ➡️ dialog-cybersicherheit.de/aktuelles
#DiCySi #BSI #CybernationDeutschland
(2/2)
💻 Supportende am 13.10.2026: Betroffen sind Windows 10 LTSB 2016 und Windows 11 Version 24H2.
Schritt 1: Prüft, welche Windows-Version ihr nutzt. Ist eine der genannten Versionen installiert? Dann solltet ihr rechtzeitig eure Optionen prüfen: Upgrade, Hardware-Anpassung oder ein anderes unterstütztes Betriebssystem. 🔐
Vor dem Wechsel: Daten sichern und nur vertrauenswürdige Installationsquellen nutzen.


Wer eine Sicherheitslücke auf einer kommunalen Website entdeckt, benötigt einen klaren Meldeweg. Die security.txt (RFC 9116) liefert ihn: Kontakt und Ablaufdatum, in Minuten eingerichtet, vom BSI ausdrücklich empfohlen.
Wie weit sind die Kommunen? Das neue security.txt-Dashboard auf Kommunaler-Notbetrieb.de zeigt es: Bei 22,2 % von 10.749 Gemeinden und Städten ist eine security.txt abrufbar.
Enthalten sind ein Bundesländervergleich, die Qualität der gefundenen Dateien, die genutzten freiwilligen Felder und die Ursachen unklarer Abrufe. Es gibt nur Summen, keine Angaben zu einzelnen Kommunen. Grenzen der Methodik und die BSI-Empfehlung sind verlinkt.

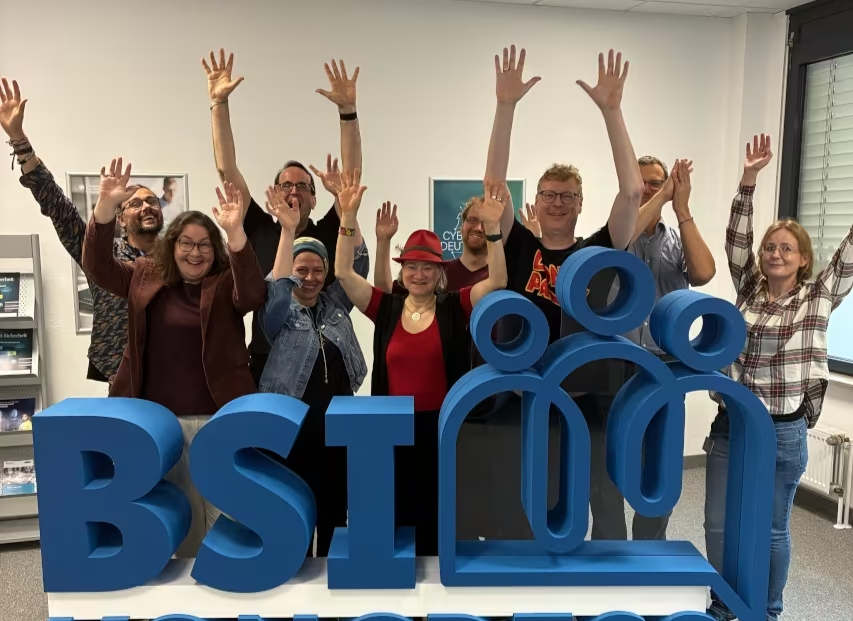
Warum sind die Menschen auf dem Bild so fröhlich? Jedenfalls nicht wegen der Cybersicherheitslage.
Sondern wohl vor allem, weil wir als Teil der Zivilgesellschaft ein Jahr Arbeit im “Dialog für Cybersicherheit”, organisiert vom BSI, hinter uns haben.
Die Ergebnisse (u.a. bessere Berichterstattung über Cybersicherheitsvorfälle; das andere Idee kann Markus Drenger besser zusammenfassen als ich) haben wir gestern in Bonn schon gesehen. Und wir stellen sie am 23. und 24. Oktober in Berlin vor – auf der diesjährigen Denkwerkstatt, dem zehnjährigen Jubiläum des Dialogs. Wer dabei sein will: zum Anmelden hier entlang
dialog-cybersicherheit.de/denkwerkstatt (Kosten übernimmt der “Dialog”)
Danke für den tollen Tag in Bonn:
Rainer Rehak, Caroline Krohn-Atug, Thomas Caspers, Esther Ecke, Anke Domscheit-Berg, Markus Drenger, Lars Bartsch, Katharina Witterhold
📝 CRA-Meldepflicht: Was muss gemeldet werden?
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen zwei Arten von Ereignissen über die CRA-SRP melden:
1️⃣ aktiv ausgenutzte Schwachstellen
2️⃣ schwerwiegende Sicherheitsvorfälle
🔎 Was genau darunter fällt und weitere CRA-Verweise findet ihr auf der BSI-Webseite:
bsi.bund.de/dok/…

🚀 Zukunft der Produktzertifizierung!
Mit unserem Event „BSI-Zertifizierungsprogramme: Auswirkungen von KI, Cloud und Agilität“ beleuchten wir auf der it-sa 2026 Potenziale und Herausforderungen von KI, Cloud und Agilität und diskutieren gemeinsam Impulse für zukunftsfähige Zertifizierungsverfahren.
📍 28. Oktober 2026 I 14:00 -16:30 Uhr I Raum Stockholm im NCC Ost
Wir freuen uns auf zahlreiche Teilnehmerinnen und Teilnehmer!

Kinder sind nicht automatisch „Digital Natives“, nur weil sie mit Smartphone & Co. aufwachsen. 📱
🎙️ In Folge 71 sprechen wir mit Bob Blume über digitale Risiken im Schulalltag, Klassenchats, Cybermobbing und Medienkompetenz. Und darüber, warum Cybersicherheit wie Erste Hilfe immer wieder geübt werden sollte.
👉 Jetzt Folge 71 von “Update verfügbar” hören! 🎧
bsi.bund.de/dok/…
🫀 Heute ist #Weltherztag und er erinnert uns daran, wie wichtig Vorsorge ist. Dies gilt auch für die digitale Sicherheit.
#Cybersicherheit muss nicht kompliziert sein. Mit ein paar einfachen Maßnahmen könnt ihr euch besser schützen. Wir vom BSI zeigen euch jeden Tag, worauf es dabei ankommt.
Denn ein bisschen Vorsicht heute kann euch später viel Ärger ersparen!


Digitalfunk: Bund schließt kritische Anbieter beim Umstieg auf Breitband aus
Deutschland stellt den Behördenfunk auf 5G um. Um die digitale Souveränität zu wahren, setzt der Bund auf offene Standards und schließt Risiko-Anbieter aus.
„Hacker“ ist mehr als Cyberkriminalität. 👀 Der Begriff steht ursprünglich für Neugier, Kreativität & Technikleidenschaft – wird heute aber oft negativ genutzt. Zeit für ein Update!
👉 Mal ehrlich: Wenn ihr das Wort „Hacker“ hört – denkt ihr an Innovation oder Angriff?


🤖 Die Zukunft der Cybernation Deutschland mitgestalten!
💪 Die Cybersecurity braucht keine Helden, sondern euch. Startet mit eurer Karriere voll durch und macht Deutschland cybersicher.
Erfahrt mehr zur Karriere im BSI auf der it-sa 2026!
📍 Halle 9 | Stand 519
👋 Kommt vorbei, lernt das BSI als attraktiven Arbeitgeber kennen und nutzt die Gelegenheit eure Fragen rund um Bewerbung und Karriere im BSI unserem Recruiting-Team zu stellen.

Das @bsi@social.bund.de auf dem Informatik-Festival der @informatik an der @tudresden :
Meine Kollegin Stephanie berichtet über unser Projekt MissSims, in dem wir uns mit dem Zusammenspiel von Tech Abuse und IT-Sicherheit auseinandersetzen.


Habt ihr mal 3 Sekunden für sichere Firmenmails? 😎
Genau so lange braucht ihr, um Absender, Betreff & Anhänge zu checken … und schon seid ihr einen Schritt sicherer im E-Mail-Alltag.
Schaut in unserem Beitrag, worauf ihr achten müsst!


BSI at Cyber Summit Korea 2026 in Seoul 🇰🇷
Head of Division Lars Bartsch (@kunde_x@social.tchncs.de) presented on IT security in the digital consumer market, how vulnerabilities in mass-market devices scale into national security risks.
Director-General Jadran Mesic met KISA’s Vice President Yongpil Lee to discuss recent progress and the road head.
Thanks to the CSK organizers for the space for trustful exchange. 🫰


Wie viele Cyberrisiken findet ihr? 🔍
Im Büroalltag sind es oft die kleinen Dinge, die zum Sicherheitsrisiko werden.
In unserem Suchbild haben sich Cybergefahren versteckt. Einige fallen sofort auf, andere erst auf den zweiten Blick. 👀
Schreibt uns in die Kommentare, welche Risiken ihr entdeckt habt.


heise+ | RSA-Verschlüsselung: RSA-Module mit 862 und 896 Bit erfolgreich faktorisiert
Im September posteten Eric Lu und Steve Weis etwas unscheinbar auf X die Faktoren zu RSA-260 und RSA-896. Was ist da los?
Heute ist #SoftwareFreedomDay. 💻
Dieser Tag macht jedes Jahr auf freie und Open-Source-Software aufmerksam.
Dabei geht es um mehr als „kostenlose Programme“: Entscheidend sind unter anderem Offenheit, Nachvollziehbarkeit und die Möglichkeit, Software weiterzuentwickeln.


KI-Browser sind praktisch, aber riskant: Indirect Prompt Injections sind eine reale Gefahr.
Bis Standards etabliert sind:
✅ Berechtigungen einschränken
✅ Updates machen
✅ Aktionen immer bestätigen
✅ keine persönlichen Daten eingeben (z.B. Online-Banking)