
Sicherheitsforscher warnen: Neue Zero-Day-Exploits in Citrix Netscaler?
Der Sicherheitsforscher Kevin Beaumont und ein Threat-Intelligence-Unternehmen mahnen: Neue Exploits würden aktiv ausgenutzt. Offizielle Informationen fehlen.
Nachdem es diese Woche Rekordtage mit neuen vutuv-Anmeldungen gab, ist es heute genau andersherum. Ob heute alle früher nach Hause gegangen sind? Ich habe vorhin sogar selbst einen Test-Account angelegt, um zu überprüfen, ob alles funktioniert. Geht und Löschen funktioniert auch. 😉
Könnt Ihr mal ein paar Freunden, Kollegen oder Geschäftspartnern von vutuv.de erzählen? Diese Nachricht im Fediverse boosten? Danke!
PS: Auf der Hauptseite ist jetzt auch ein super-duper Beispielvideo, das in 2 Min. zeigt, was man mit vutuv alles machen kann.
5 likes 1 reply 5 reposts
@lars@scamper.community shared this @icaria36@sonomu.club liked this @ueberbilkforekicker@die-partei.social liked this +7 more
Already counted in the numbers above.
Sicherheitsforscher warnen: Neue Zero-Day-Exploits in Citrix Netscaler?
Der Sicherheitsforscher Kevin Beaumont und ein Threat-Intelligence-Unternehmen mahnen: Neue Exploits würden aktiv ausgenutzt. Offizielle Informationen fehlen.
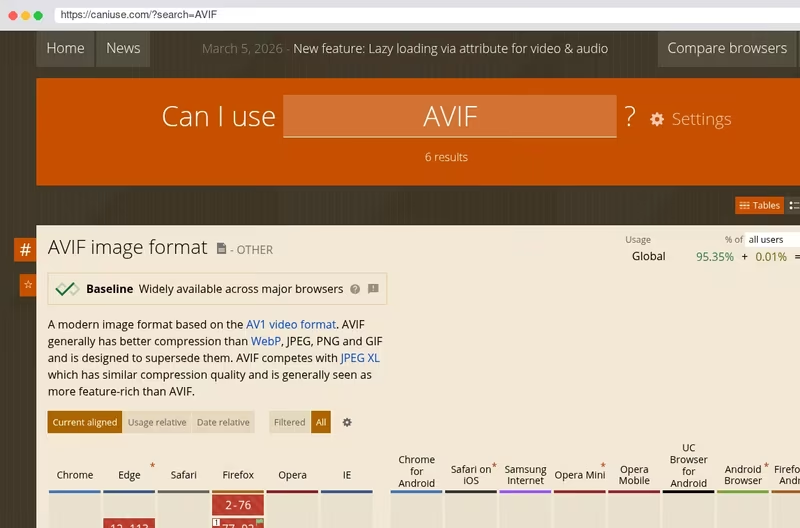
“Mastodon lehnt AVIF ab.” 😱
Echt?! Warum?
Siehe: caniuse.com/?search=AVIF
vutuv benutzt nur AVIF.
Hintergrund für Nicht-Programmierer: AVIF ist ein modernes Grafikformat. So wie GIF oder JPEG. Nur halt mit einer besseren Kompression und besserer Qualität. Man kann vereinfacht sagen, dass es wesentlich besser ist als JPEG, WebP und GIF und von allen aktuellen Browsern unterstützt wird.
Hintergrund für Programmierer: Mastodon nimmt AVIF zurzeit nicht an. Im aktuellen main von Mastodon (v4.7.2) steht in app/models/media_attachment.rb:
IMAGE_MIME_TYPES = %w(image/jpeg image/png image/gif image/webp)
mit dem Kommentar „HEIC/HEIF/AVIF are temporarily disabled for security reasons”.
Die Datei wird geladen und dann verworfen.
1 like 1 reply 2 reposts
@dendroniker@machteburch.social shared this @musenhain@friendica.andreaskilgus.de liked this @socialmedia@newsmast.community shared this
Already counted in the numbers above.

Diesen Freitag um 18 Uhr isses wieder so weit. Die BigBrotherAwards 2026 werden verliehen.
Wer nicht vor Ort in Bielefeld sein kann, kann sich den Live-Stream ansehen oder an einem der vielen Public Viewings teilnehmen. Social Media Begleitung gibts wie immer nur hier im Fediverse.
Weitere Infos: bigbrotherawards.de und bigbrotherawards.de/public-viewing
Wir freuen uns auf euch!
PS: Helft uns die BBA bekannter zu machen. Teilt heute diesen Aufruf und am Freitag unsere Inhalte zu den Preisträgern. Und kommentiert fleißig. Hashtag ist #bba26


Coding-Agenten wie Claude Code, OpenAI Codex, GitHub Copilot und Gemini CLI sind durch manipulierte Plug-Ins anfällig für RCE-Angriffe. Die Lücke gibt es schon eine Weile und wurde für Claude Code (ab Version 2.1.179) und OpenAI Codex (ab Version 0.146.0) gefixt. Für GitHub Copilot scheint es noch keinen Patch zu geben. Für Gemini CLI wird es keinen Patch geben.
Empfehlungen:
Weitere Details siehe air.security/blog-posts/… und heise.de/news/…
Replying to @bsi@social.bund.de
Deswegen sind auch Initiative wie „Public Money, Public Code“ so wichtig. publiccode.eu/de
8 likes 6 reposts
@bsi@social.bund.de liked this @musari@troet.cafe liked this @dfrei@mastodon.online liked this +11 more
Already counted in the numbers above.
Heute Morgen habe ich das erste Mal (bewusst) von GitGuardian gehört.
Grund dafür war eine Spammail mit dem Betreff “[mrtoadie/lab] Kubernetes JSON Web Token exposed on GitHub“.
Mein erster Impuls: Spam, Fake, Phishing – ignorieren. Also weiter gemacht, aber mein Unterbewusstsein hat mir immer wieder den einen Satz untergejubelt: “Hinterfrage alles, ALLES!“
Dass ich nicht sofort reagiert habe, lag wohl an der Uhrzeit und dem fehlenden ersten Kaffee. 🫖
Also zurück zur Mail und recherchiert, und die Behauptung der Mail überprüft.
Und siehe da: Ich hatte tatsächlich gestern Abend eine .env-Datei mit einem Kubernetes-Token in mein Repo gepusht.
Glücklicherweise ist mein Homelab nicht von außen erreichbar und nachts grundsätzlich ausgeschaltet. Keine Gefahr, aber ich habe etwas gelernt.
Also, vielen Dank an GitGuardian für genau das, was sie tun:
“GitGuardian ist ein Sicherheitsunternehmen mit Fokus auf Secret Detection – also das Aufspüren versehentlich committeter Zugangsdaten in Git-Repositories.”
Ich hatte es vor längerer Zeit mal getestet. Soweit ich mich erinnern kann, konnte man es nicht komplett offline nutzen. Es war immer nen GitGuardian Account nötig und das Repo wurde in die GitGuardian Cloud gecloned.
Mein Ansatz ist offline First, damit die Tools auch in Repos und Pipelines genutzt werden können, in denen es um privaten oder sensiblen Code geht.

Heute ist #SoftwareFreedomDay. 💻
Dieser Tag macht jedes Jahr auf freie und Open-Source-Software aufmerksam.
Dabei geht es um mehr als „kostenlose Programme“: Entscheidend sind unter anderem Offenheit, Nachvollziehbarkeit und die Möglichkeit, Software weiterzuentwickeln.


Replying to @gavinkarlmeier@mastodon.social
@gavinkarlmeier@mastodon.social Ich fand die Podcast-Folge von Sascha Pallenberg ziemlich interessant, metacheles.de/w-social-netzwerk-fake-za…
Replying to @gavinkarlmeier@mastodon.social
Also wenn von der Leyen wirklich aktiv W Social unterstützt, dann hat das ein Geschmäckle. Natürlich wird sie das selbst technisch nicht alles korrekt bewerten können, aber dann muss sie sich informieren. Dann muss sie auch eine offene Plattform wie vutuv.de unterstützen (und das viel mehr als W Social).
BTW: Gestern testweise einen W Social Account eingerichtet. Ich hatte zwar eine Option mich per Ausweis zu verifizieren, aber darauf bestanden wurde nicht.
1 reply
Already counted in the numbers above.
@wintermeyer Ich wollte W Social auch mal testen. Aber ohne Ausweis geht es nicht. Wie hast du es hinbekommen, dass darauf nicht bestanden wird.

BSI warnt vor laufenden Angriffen auf Gitlab
golem.de/news/…
Gepostet in GOLEM @golem-Golemde

Dringend aktualisieren: iOS 27, macOS 27 und Co. stopfen viele Lücken
iOS 27, Golden Gate und Co. sind auch aus Sicherheitsgründen relevant. Apple hat nun seine Fix-Liste geliefert. Auch ältere Betriebssysteme bekommen Updates.
Es geht bei der Idee darum, den Usern die Angst zu nehmen, dass vermeintlich kleine Instanzen nicht überleben und damit alles weg wäre. Wer diese Angst hat, wird immer zu einer großen Instanz gehen. Wenn man diese Angst wegnimmt, dann haben die kleinen bessere Chancen.
@wintermeyer Das finde ich eine gute Idee. Genau diese Diskussion haben wir bei unseren monatlichen DI.Day Veranstaltungen. Die Mehrheit überlegt, das Fediverse zu nutzen. Aber es gibt Verunsicherung u.a. bzgl. langfristiger Nutzung kleinerer Instanzen.
Ich persönlich fände eine Art Foundation-Ansatz interessant, der sich die einzelnen Instanzen anschließen können. Schafft es eine Instanz nicht mehr, stellt die Foundation die Migration auf eine andere Instanz sicher.
Wenn Du eine Organisation angelegt hast, kannst Du auf der entsprechenden Seite auch einen Post dafür erstellen.
Du musst allerdings in der Redaktion sein. Nur die dürfen posten. Du kannst Dich aber als Admin in diese Gruppe eintragen.
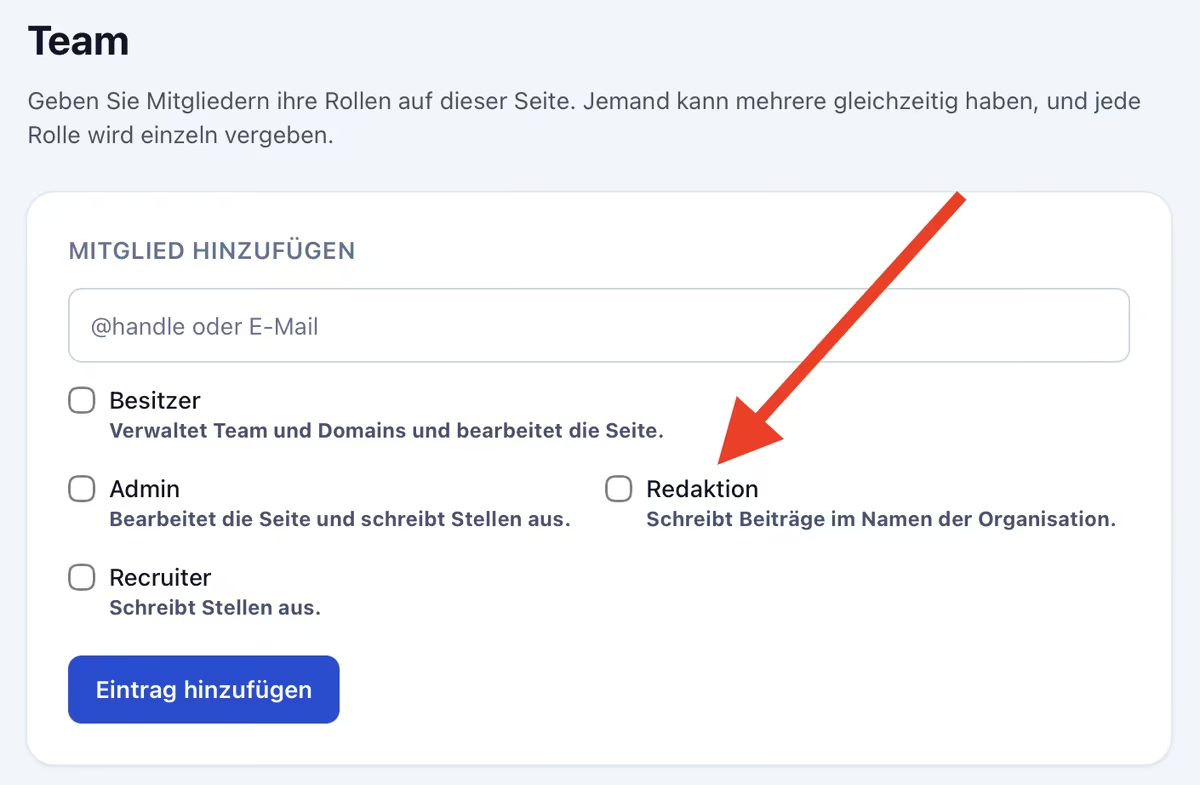
Danke dir. Als Owner der Org dachte ich, dass ich gleichzeitig alle Rollen inne habe. Aber auch nach dem Setzen der Redaktion habe ich es nicht hinbekommen.
Nun weiß ich, dass es nen Layer 8 Problem war. Ich habe an der falschen Stelle gesucht. Statt in der gewohnten Beitrag schreiben-Funktion hätte ich nur mal in die Org wechseln müssen. Besten Dank!
PS: Als Workaround hab ich in Ivory nen weiteren Account hinzugefügt und kann jetzt immer zwischen beiden Accounts wechseln. 😉
Please don’t ask me what vutuv stands for. Otherwise I’ll invent a reason and that will be hilarious. 😉
It is a palindrome and the domain was available.
Bonus: v is a letter that is less popular. So when you enter v in your browser the chances are high that the browser autocompletes to vutuv.de
Willkommen Florian! Schön das Du hier bist.
Es gibt übrigens bei Organisationen die Möglichkeit einen Firmen-Account einzutragen.
@wintermeyer kurze Frage dazu: Wie kann man Beiträge im Namen einer Organisation erstellen?
Gerade mal einen Test mit dem neuen W Social durchgeführt. Ziemlich unspektakulär. Initial wird man gefragt, für welche Themen man sich interessiert. Diese Eingabe wird dann dafür benutzt, um den Feed zu füllen. Hat bei mir nicht wirklich gut funktioniert. Es wird wohl das AT Protocol (Authenticated Transfer Protocol) eingesetzt.
Bis jetzt sehe ich nichts, was irgendwie spannend oder besonders ist.
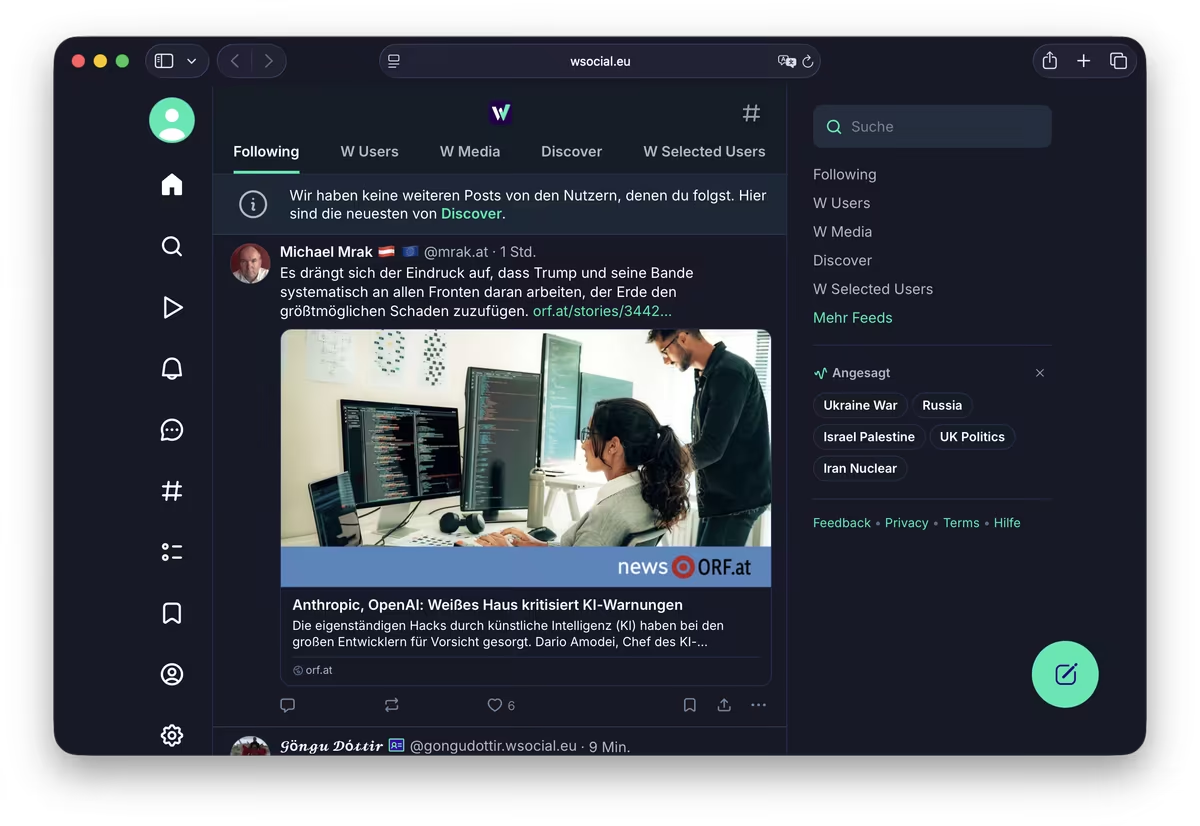
@wintermeyer Auf WSocial scheint nichts los zu sein. Details dazu gibt’s bei Sascha Pallenberg: metacheles.de/w-social-netzwerk-fake-za…
Ich mache mich gleich auf den Weg zum @berlinfediday@berlin.social nach Berlin, um dort morgen vutuv.de vorzustellen.
🕐 Sa. 12. Sept. 12:40 Uhr c-base mainhall
Freue mich sehr drauf und bin extrem gespannt.
3 likes 2 replies 1 repost
@reeeen@norden.social liked this @Tronde@social.anoxinon.de shared this @Sascha@bonn.social liked this @droidboy@social.cologne liked this
Already counted in the numbers above.
Aktuell können keine weiteren Bizzfed-Accounts erstellt werden (bizzfed.com/onboarding -> Registrierungen geschlossen, Diese Instanz nimmt aktuell keine neuen Konten an.). Keine Ahnung, ob es überhaupt noch Sinn macht, irgendwas in dieser Richtung zu unternehmen. 🤷♂️
1 reply
Already counted in the numbers above.
Replying to @macandi@social.heise.de
@macandi@social.heise.de Damit gefährdet Apple das schwer errichtete Vertrauen. Ob nun mit Opt-In oder nicht, das Ziel wurde nun komplett geändert: Statt „Wir brauchen keine persönlichen Daten“ nun „Wir nutzen persönliche Daten“.
4 likes
@Blahster@social.tchncs.de liked this @Rhabarberbaer@norden.social liked this @Linkshaender@bildung.social liked this @binsben@chaos.social liked this
Already counted in the numbers above.
Ich mache mich gleich auf den Weg zum @berlinfediday@berlin.social nach Berlin, um dort morgen vutuv.de vorzustellen.
🕐 Sa. 12. Sept. 12:40 Uhr c-base mainhall
Freue mich sehr drauf und bin extrem gespannt.
3 likes 2 replies 1 repost
@reeeen@norden.social liked this @Tronde@social.anoxinon.de shared this @Sascha@bonn.social liked this @droidboy@social.cologne liked this
Already counted in the numbers above.
🛡️ Ich bin auf der Suche nach einem guten CTI (Cyber Thread Intelligence) Aggregator. Ich habe schon ein wenig recherchiert, möchte aber vermeiden, jeden Dienst einzeln zu testen.
Wichtig sind mir folgende Dinge:
viele seriöse Quellen
sehr aktuelle Infos
wenig Redundanz
Alters / Notifications
Definition von priorisierten Themen / Filtern
Verlinkung zu weiteren Details
externe Verlinkung für Kunden
Open Source, frei und Self-Hosted wäre natürlich top. Kann auch gern ein bezahlter Service sein. Und wenn es für so einen Service auch eine Smartphone App gäbe (iOS), wäre das das Sahnehäubchen.
Worauf muss man besonders achten? Was sind eure Empfehlungen und Tipps?
3 likes 3 reposts
@rstumpner@mastodon.social liked this @stvo@darmstadt.social liked this @Cinux@social.anoxinon.de shared this +3 more
Already counted in the numbers above.

Unseren knackevollen #Fahrplan gibt es jetzt auch als App für Android!
Danke an Tobias Preuss @tbsprs@chaos.social für’s programmieren!
Mehr Eventfahrpläne von Ihm findet Ihr auf eventfahrplan.eu
Hier geht es direkt zur App auf F-Droid:
f-droid.org/de/…
(und im Google Playstore findet Ihr sie auch)

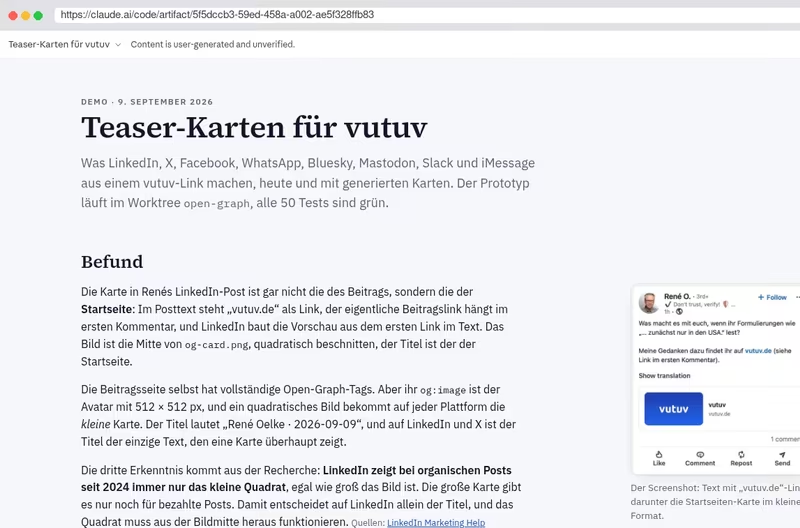
@reneoelke hat mich vorhin auf die mangelhafte Preview-Funktionalität von vutuv Posts innerhalb von LinkedIn hingewiesen. Die aktuelle Darstellung ist ziemlich uninformativ. Diese Herausforderung ist bei LinkedIn tatsächlich komplexer als bei anderen sozialen Netzwerken. Ich arbeite derzeit an einer verbesserten Version. Der Stand der Dinge für technisch Interessierte: claude.ai/code/…
Sollte innerhalb der nächsten 48 Stunden online gehen. Freue mich über Feedback.
@wintermeyer Danke für die Details. Krass, wie komplex das ist.
Die meisten Vorschläge sehen gut aus. Leider fällt LinkedIn hier komplett aus dem Rahmen. Sieht irgendwie nicht gut aus. Und dass der Name mehrfach angezeigt wird, wärexauch nicht nötig. Sie haben anscheinend kein Interesse, externe Inhalte besser zu teasern. Schade. ☹️ Aber ist dann eben so. Zumindest schon mal besser als vorher.
🚀 Hej vutuv-User, soeben wurde ein spontanes Ziel für vutuv definiert: Es wäre grandios, wenn es bis Jahresende 10k Accounts auf vutuv gibt (direkte vutuv-Mitglieder, abzüglich Fediverse-Accounts). Was meint ihr, schaffen wir das? Aktiviert vor allem eurer LinkedIn-Netzwerk, denn dort gibt es eine Menge unzufriedener Mitglieder, die vutuv noch nicht kennen. Ich bin mir sicher, sie werden hier eine neue, bessere Heimat für ihr geschäftliches Netzwerk finden.
Ich fühle mich jedenfalls sehr wohl hier. UI / UX passt bestens, Performance ist der Hammer, kein Spam, keine Möchtegern-Diggis usw. Und daher werde ich zukünftig all meine Inhalte zuerst auf vutuv schreiben, um sie dann in anderen Netzwerken zu verlinken. Wäre cool, wenn ihr mitmacht.
Wir haben ein Ziel: #10k2026