itsicherheit

Tags

Follow from the Fediverse

Follow #itsicherheit from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@itsicherheit@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

42 posts

Filters
Pandolin @axel social.isarosc.de

Experto credite, lieber Herr Merz.

Ich habe 21 Jahre lang amerikanische Cloud (auch an deutsche Behörden) verkauft. Erst direkt bei Microsoft im Public Sector, dann über den Channel. Ich kenne die Folien, ich habe einige davon selbst gebaut. Deshalb erlaube ich mir heute, was ich sonst meide: einen Brief an einen Politiker.

Sie haben beim Digitalgipfel gesagt, die Google-Cloud der Nachrichtendienste sei “nicht eine voll integrierte Infrastruktur, sondern eine europäische Infrastruktur”. Und: “Die ist für uns sicher.”
Ich kenne diesen Satz. Er stand in jedem Angebot, das ich je mit abgegeben habe. Nur dass wir ihn nicht selbst sagten, sondern das Gespräch immer so gelenkt haben, dass der Kunde ihn selber ausspricht. Sie haben ihn für uns gesagt. Vor Publikum. Während das BSI noch prüft.

Lassen Sie mich erklären, wie das Spiel aus der Innenperspektive funktioniert. Jedes Mal, wenn die Fragen der Kunden besser wurden, haben wir eine Schicht dazugebaut. Erst lag das Rechenzentrum in Frankfurt. Dann kam eine deutsche Betreibergesellschaft. Dann Mitarbeiter mit Sicherheitsüberprüfung, dann Update-Reviews durch Dritte, dann Air Gap. Jede Schicht war echt. Jede Schicht hat ein Bedenken erledigt. Und eine Sache hat sich in all den Jahren nie bewegt: Wer den Code schreibt, der das System am Leben hält.

Es geht nämlich nicht um den hypothetischen Film, in dem ein US-Präsident Google zwingt, Ihre Geheimnisse herauszugeben. Den Film kann man mit einem Air Gap tatsächlich abdrehen. Es geht um die Szene, in der schlicht kein Update mehr kommt. Dann haben die Dienste ein paar Monate, um umzuziehen. Wohin, lieber Herr Merz? An den Ort, der nie gebaut wurde, weil DER Ankerkunde, den SIE selbst vor einem Jahr versprochen haben, gerade 500 Millionen Euro nach Mountain View überwiesen hat?

Sie haben in derselben Rede den besten Satz des Tages gesagt: Die Frage sei nicht mehr make or buy, sondern wer die Regeln setzt. Experto credite: Die Regeln setzt, wer die Updates signiert. Immer. Das ist kein Vorwurf an Google, das ist das Geschäftsmodell. Ich habe davon gelebt.

Niemand Ernstzunehmendes verlangt Autarkie. Und Dr. Sven Herpig hat recht, eine unsichere deutsche Bude wäre keine Lösung. Aber zwischen “voll autark” und “Google nennen wir jetzt europäisch” liegt ein Kontinent. Er heißt Europa. Mit Anbietern, die es längst gibt. Man müsste sie nur beauftragen.
Ich arbeite heute für einen europäischen Anbieter. Das dürfen Sie sehr gern als Befangenheit lesen. Oder als den Grund, warum ich weiß, wovon ich rede. Ich bin damit übrigens nicht allein, fragen Sie Prof. Harald Wehnes.

Die Souveränität liegt nicht im Standort des Rechenzentrums.
Sie liegt in der Hand, die den Update-Button drückt.

One less excuse.

Textgrafik auf weißem Hintergrund mit orangefarbenem Balken am oberen Rand. Dachzeile in Orange: „Digitalgipfel Berlin, 2. November 2026“. Darunter sehr groß in weißer Fettschrift das Zitat: „Die ist für uns sicher.“ Darunter kleiner der Quellennachweis: „Friedrich Merz, Bundeskanzler, über die geplante Google-Cloud der deutschen Nachrichtendienste. Das BSI prüft noch.“ Unten links: pandolin.io. Unten rechts in Orange: „Experto credite, lieber Herr Merz.“
Radio ORANGE 94.0 @radioorange940 wien.rocks

Wer Sicherheitslücken findet und verantwortungsvoll meldet, macht uns alle sicherer und riskiert in Österreich trotzdem ein Strafverfahren. Der 77. Netzpolitischen Abend Österreich diskutierte im Wiener Parlament, wie Ethical Hacking rechtlich besser abgesichert werden kann.

Der netzpolitische Abend AT: Ethical Hacking
03.11. 20:00-20:57

o94.at/de/…

Netzpolitik Hacking EthicalHacking hacktivismus fediverse
+4 Less itsicherheit cybersecurity Wien FreiesRadio
Ulrich Kelber @ulrichkelber bonn.social

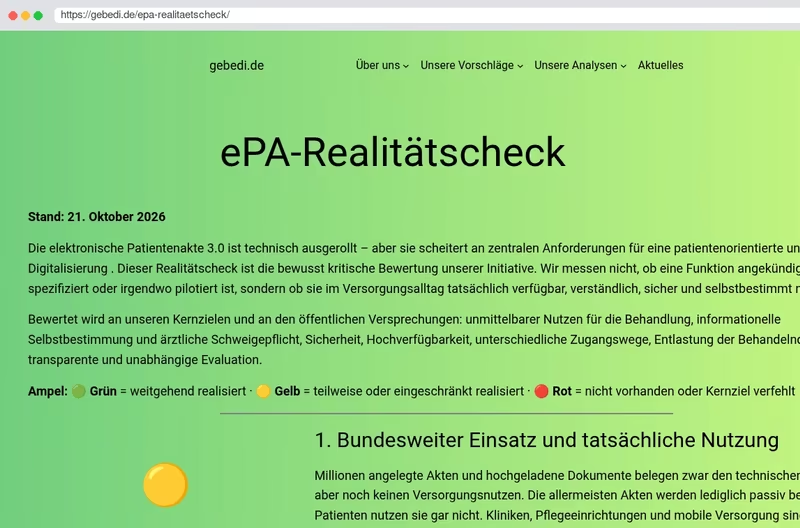
💯 Was passiert, wenn die Technik ausfällt? Und wie bekomme ich Hilfe, wenn ich keine App bedienen kann?

Gute Digitalisierung im Gesundheitswesen muss auf beides eine Antwort haben.

GeBeDi fordert überprüfbare Sicherheit, funktionierende Ausfallwege und Zugang zur Versorgung auch ohne Smartphone.

Denn digitale Gesundheitsversorgung muss für Menschen mit unterschiedlichen Bedürfnissen funktionieren.

Mehr erfahren: gebedi.de/epa-realitaetscheck

GeBeDi ITSicherheit Teilhabe
Gesellschaft für Informatik eV @informatik mas.to

Cybersicherheit ist Chef*innensache – allerspätestens seit NIS2. Geschäftsleitungen müssen sich nun regelmäßig zu Cybersicherheit schulen lassen.
Die GI, das @bsi@social.bund.de und weitere Organisationen der Allianz für Cyber-Sicherheit haben dazu ein Beispielcurriculum erarbeitet. Die GI ergänzt es mit einer Checkliste, mit der sich prüfen lässt, ob eine Schulung alle relevanten Themen abdeckt.
Danke an unser Mitglied Dr. Aleksandra Sowa für ihr großes Engagement!
Mehr dazu: gi.de/meldung/…

Bild von Aleksandra Sowa neben dem folgenden Text: "Spätestens mit NIS-2 müssen die Geschäftleitungen wichtiger und besonders wichtiger Einrichtugen in der Lage sein, Cybersecurity-Risiken zu kennen, zu erkennen und zu bewerten, um informierte und fundierte Entscheidungen treffen zu können."
Jens Lange @jela social.tchncs.de

In stürmischen Zeiten, längst nicht nur beim Wetter, geht es heute nach Nürnberg zur Jahrestagung der IT-Sicherheitsbeauftragten in Ländern und Kommunen.

Ich freue mich auf einen spannenden Themenmix, den Erfahrungsaustausch und vor allem darauf, lieb gewordene Menschen wiederzusehen. Nebenbei moderiere ich auch Fachforum III. 😊

Am Dienstagnachmittag drehe ich nach dem Tagungsabschluss noch eine Runde über die it-sa.

Wen könnte ich ganz unerwartet treffen?

ITSicherheit Kommunen Jahrestagung itsa
⚓💾 Tueddelmors 💾⚓ @reeeen norden.social

Ich warte nur noch auf den interaktiven SZ-Rechner: „War Ihr Opa in den geleakten AfD-Mails?”
Laut AfD waren ja nur „teils seit Jahren nicht genutzte” Postfächer betroffen. Gauland ist 85. Ich sag’s nur.
Patcht eure Websites, Kinners.

afd afdleak datenleck itsicherheit schicksalsjahreeineskaisers
hackmac @hackmac mastodon.social

Cyberangriff auf die Martin-Luther-Universität Halle-Wittenberg: Laut Universität haben Unbefugte voraussichtlich auf rund 51.000 Studienbewerbungen zugegriffen (SoSe 2026 und WiSe 2026/27). Abgerufen wurden u. a. Namen, Anschriften, Kontaktdaten, Geburtsdatum und -ort. Strafanzeige ist erstattet.

Wer sich beworben hat: Vorsicht bei Mails zur Bewerbung, denn echte Daten machen Phishing glaubwürdig.

🔐 Kritische PHP-Sicherheitslücken – warum Updates so wichtig sind

Momentan ist in vielen Nachrichten von schwerwiegenden Sicherheitslücken in PHP zu hören. Einige Webseiten und Dienste waren zeitweise nicht erreichbar, weil Betreiber ihre Systeme vorsorglich abgeschaltet haben.

Doch was ist PHP eigentlich? 🤔

PHP ist eine Programmiersprache, die im Hintergrund vieler Webseiten arbeitet. Ob WordPress, Drupal, Joomla oder zahlreiche andere Internetanwendungen – ohne PHP würden viele dieser Angebote nicht funktionieren.

Am 21. Oktober wurden Sicherheitsupdates veröffentlicht, die zwei kritische Schwachstellen schließen. Unter bestimmten Voraussetzungen könnten Angreifer diese ausnutzen, um Schadcode auf betroffenen Servern auszuführen.

⚠️ Das ist ernst zu nehmen, aber kein Grund zur Panik!

Eine Sicherheitslücke bedeutet nicht automatisch, dass ein Server bereits angegriffen wurde. Entscheidend ist, dass verfügbare Sicherheitsupdates zeitnah installiert werden.

Und das betrifft nicht nur große Webserver oder Unternehmen.

💻 Auch unsere privaten Computer, Smartphones, Router und andere vernetzte Geräte brauchen regelmäßige Aktualisierungen.

Denn Updates bringen nicht nur neue Funktionen. Oft schließen sie Sicherheitslücken, die sonst unbemerkt offen bleiben würden.

Sicherheit ist kein einmaliger Zustand, sondern eine kontinuierliche Aufgabe.

📰 In unserem Admin-Blog haben wir die Hintergründe verständlich erklärt: Was ist PHP? Was ist passiert? Wer ist betroffen? Und was können wir daraus lernen?

👉 Zum vollständigen Artikel:
der-admin.de/admin-blog/…

Mich würde interessieren: Achtet ihr auch bei euren privaten Geräten regelmäßig auf Sicherheitsupdates, oder erledigt ihr das überwiegend automatisch? 🙂

PHP ITSecurity ITSicherheit Sicherheitsupdates OpenSource
+2 Less Datensicherheit Fediverse
Gesellschaft für Informatik eV @informatik mas.to

Sie brechen aus, greifen an und halten sich nicht an die Spielregeln: Spätestens nach den jüngst bekannt gewordenen Cybersicherheits­vorfällen wird deutlich: KI-Systeme brauchen belastbare Prüfverfahren. ­Sie müssen davon abgehalten werden, die falschen Lösungswege ­einzuschlagen.

Für Dr. Aleksandra Sowa ist klar: KI-Audits und -Tests werden hier zu zentralen ­Instrumenten, um komplexe KI-Systeme zu analysieren und zu bewerten.

In unserem Magazin .inf erklärt sie, wie diese Prüfverfahren aussehen können – und wo ihre Grenzen liegen.

Jetzt lesen: inf.gi.de/15/…

iverbpunkt @iverbpunkt norden.social

Ich werde zum digitalen Verdienstabrechnungsempfang gezwungen und das Portal, das wir nutzen müssen, lässt (laut Anzeige) maximal 15-stellige Passwörter zu. Toll.

Edit: Das Portal lässt tatsächlich nur 13 Stellen zu. Wie lächerlich ist das denn?!

offentlicherdienst itsicherheit passworter passwort
Gesellschaft für Informatik eV @informatik mas.to

Mehr Sicherheit im Heimnetz 🔐

Mit der Umsetzung des #CyberResilienceAct hat der Bundestag gestern eine Entschließung angenommen, die Heimnetzrouter in den Fokus rückt: Das @bsi@social.bund.de soll Router vorrangig prüfen, beim Cybersecurity Act 2 sollen systemkritische Komponenten stärker reguliert werden.

Wir begrüßen, dass sich darin zentrale Empfehlungen aus unserer Router-Studie und unserem Policy Brief wiederfinden!

Zum Policy Brief: gi.de/meldung/…

Jens Lange @jela social.tchncs.de

Berlin beendet die akute Phase des IT-Notfalls und verstärkt die Angriffserkennung durch einen Managed-Detection-and-Response-Dienst. Das berichtet der Tagesspiegel.

Eine zentrale Frage ist, wie vollständig die neue Überwachung tatsächlich greift. Gerade weil die beiden betroffenen Senatsverwaltungen ihre IT bislang eigenständig betrieben haben: Sind jetzt sämtliche relevanten Systeme der Senatsverwaltungen und Bezirke eingebunden? Eine gesamtstädtische Sicherheitsarchitektur muss auch die dezentral betriebene IT zuverlässig erfassen.

tagesspiegel.de/berlin/…

Jens Lange @jela social.tchncs.de

Vieles deutet darauf hin, dass Tangerhütte der erste öffentlich bekannt gewordene KI-gestützte Angriff dieser Art auf eine deutsche Kommune sein könnte.

„KI-Angriff“ bleibt aber unscharf: KI als Werkzeug, automatisiertes Angriffssystem oder autonomer Agent sind technisch unterschiedliche Szenarien.

Für Kommunen besonders relevant: Sie betreiben oft mehrere Hundert Softwareprodukte. Nicht alles ist exponiert, aber die Angriffsfläche ist groß. Automatisierte Angriffe können massenhaft Ziele prüfen und dort weitermachen, wo Schwachstellen gefunden werden.

Dann wurde die Kommune womöglich nicht gezielt ausgewählt. Sie war schlicht erreichbar und verwundbar.

MDR: mdr.de/nachrichten/…

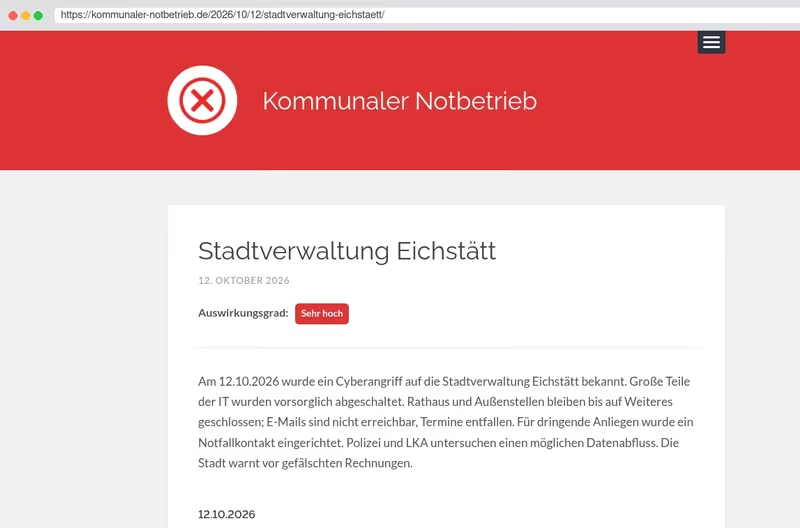
Vorfall:
kommunaler-notbetrieb.de/2026/…

Jens Lange @jela social.tchncs.de

Rathaus geschlossen. Termine abgesagt. E-Mail nicht erreichbar.

Nach einem Cyberangriff auf die Stadtverwaltung Eichstätt wurden am 12. Oktober große Teile der IT vorsorglich abgeschaltet. Rathaus und Außenstellen bleiben bis auf Weiteres für Behördengänge geschlossen. Für dringende Anliegen gibt es eine zentrale Telefonnummer und persönliche Ansprechpartner vor Ort.

Die Polizei untersucht einen möglichen Datenabfluss. Die Folgen für den Verwaltungsbetrieb stehen bereits fest: Bürgerinnen und Bürger können ihre Anliegen nicht wie gewohnt erledigen.

Der Fall zeigt erneut, warum kommunale IT-Sicherheit zur Daseinsvorsorge gehört. Wenn die IT ausfällt, fehlt mehr als ein Computer am Arbeitsplatz.

kommunaler-notbetrieb.de/2026/…

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.