kommunen

Tags

Follow from the Fediverse

Follow #kommunen from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@kommunen@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

22 posts

Filters
Jens Lange @jela social.tchncs.de

Steht die eigene Kommune auf einer DDoS-Zielliste?

Kommunen sind immer wieder von DDoS-Angriffen betroffen, teilweise über DDoSia. Mein neuer Kommunaler DDoSia-Monitor wertet aktuelle Zielkonfigurationen aus, ordnet die Treffer deutschen Kommunen zu und zeigt den zeitlichen Verlauf. Spezifische Treffer lassen sich per RSS abonnieren.

In den letzten 90 Tagen wurden 34 Kommunen genannt, davon 24 mehrfach. Eine Nennung belegt allerdings weder einen erfolgreichen Angriff noch einen Ausfall.

Ein Werkzeug für die kommunale Lagebeobachtung:
kommunaler-notbetrieb.de/ddosia-monitor

Informationssicherheit Kommunen DDoS KommunalerNotbetrieb
Dashboard des Kommunalen DDoSia-Monitors zu deutschen Kommunalverwaltungen in DDoSia-Ziellisten. In den letzten 90 Tagen wurden 34 Kommunen genannt, davon 24 mehrfach. Insgesamt sind seit Erfassungsbeginn 34 Kommunen verzeichnet. Ihr Anteil an der letzten Konfiguration beträgt 2,7 Prozent. Ein Balkendiagramm zeigt die täglich genannten Kommunen von August bis Oktober 2026. Die höchste Säule liegt Mitte September bei rund 22 Kommunen.
Jens Lange @jela social.tchncs.de

In stürmischen Zeiten, längst nicht nur beim Wetter, geht es heute nach Nürnberg zur Jahrestagung der IT-Sicherheitsbeauftragten in Ländern und Kommunen.

Ich freue mich auf einen spannenden Themenmix, den Erfahrungsaustausch und vor allem darauf, lieb gewordene Menschen wiederzusehen. Nebenbei moderiere ich auch Fachforum III. 😊

Am Dienstagnachmittag drehe ich nach dem Tagungsabschluss noch eine Runde über die it-sa.

Wen könnte ich ganz unerwartet treffen?

ITSicherheit Kommunen Jahrestagung itsa
Jens Lange @jela social.tchncs.de

Zwei neue Veröffentlichungen des „Dialog für Cybersicherheit“ mit kommunaler Relevanz:

„Berichten über ‚Cyber‘-Vorfälle“ hilft auch Pressestellen bei der Abstimmung mit IT und ISB: Was fällt aus? Welche Ersatzwege gibt es? Was ist gesichert, was noch unklar?

„Cyberdome“ schlägt leichter nutzbare BSI-Vorgaben, einen DNS-Schutzdienst und Softwarechecks vor der Beschaffung vor. Das könnte Kommunen entlasten. Bisher sind es Vorschläge, kein fertiges Angebot.

Kommunikationshilfen zum Anwenden, Schutzkonzepte mit offenem Umsetzungsweg.

dialog-cybersicherheit.de/media

Jens Lange @jela social.tchncs.de

Berlin beendet die akute Phase des IT-Notfalls und verstärkt die Angriffserkennung durch einen Managed-Detection-and-Response-Dienst. Das berichtet der Tagesspiegel.

Eine zentrale Frage ist, wie vollständig die neue Überwachung tatsächlich greift. Gerade weil die beiden betroffenen Senatsverwaltungen ihre IT bislang eigenständig betrieben haben: Sind jetzt sämtliche relevanten Systeme der Senatsverwaltungen und Bezirke eingebunden? Eine gesamtstädtische Sicherheitsarchitektur muss auch die dezentral betriebene IT zuverlässig erfassen.

tagesspiegel.de/berlin/…

Jens Lange @jela social.tchncs.de

Grundschutz++: Das BSI hat den Meilensteinplan aktualisiert.

➡️ Pilotierungsende: 31. August statt 30. September 2026
➡️ Vorstellung Methodik: weiterhin 27. Oktober auf der it-sa
➡️ Schulungskonzepte: 30. November statt 31. Oktober
➡️ Neu: Behördenbeispiel im Dezember und Early-Adopter-Phase 2027

Aus kommunaler Sicht entscheidend: Erst Leistungsmessung und Leistungskennzahlen im Februar/März 2027 dürften die Grundlage für die Übertragung des Profils „Basis-Absicherung Kommunalverwaltung“ bieten. Mit einer brauchbaren kommunalen Blaupause rechne ich daher nicht vor Ende 2027.

bsi.bund.de/dok/…

Jens Lange @jela social.tchncs.de

Vieles deutet darauf hin, dass Tangerhütte der erste öffentlich bekannt gewordene KI-gestützte Angriff dieser Art auf eine deutsche Kommune sein könnte.

„KI-Angriff“ bleibt aber unscharf: KI als Werkzeug, automatisiertes Angriffssystem oder autonomer Agent sind technisch unterschiedliche Szenarien.

Für Kommunen besonders relevant: Sie betreiben oft mehrere Hundert Softwareprodukte. Nicht alles ist exponiert, aber die Angriffsfläche ist groß. Automatisierte Angriffe können massenhaft Ziele prüfen und dort weitermachen, wo Schwachstellen gefunden werden.

Dann wurde die Kommune womöglich nicht gezielt ausgewählt. Sie war schlicht erreichbar und verwundbar.

MDR: mdr.de/nachrichten/…

Vorfall:
kommunaler-notbetrieb.de/2026/…

Jens Lange @jela social.tchncs.de

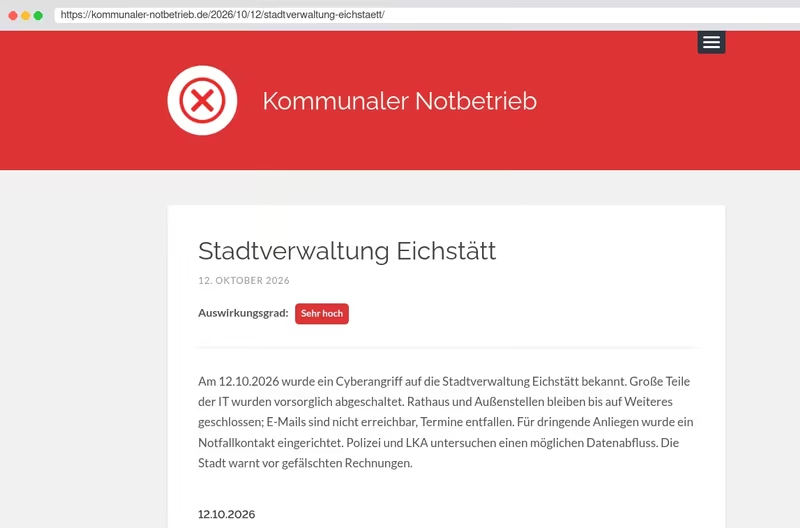
Rathaus geschlossen. Termine abgesagt. E-Mail nicht erreichbar.

Nach einem Cyberangriff auf die Stadtverwaltung Eichstätt wurden am 12. Oktober große Teile der IT vorsorglich abgeschaltet. Rathaus und Außenstellen bleiben bis auf Weiteres für Behördengänge geschlossen. Für dringende Anliegen gibt es eine zentrale Telefonnummer und persönliche Ansprechpartner vor Ort.

Die Polizei untersucht einen möglichen Datenabfluss. Die Folgen für den Verwaltungsbetrieb stehen bereits fest: Bürgerinnen und Bürger können ihre Anliegen nicht wie gewohnt erledigen.

Der Fall zeigt erneut, warum kommunale IT-Sicherheit zur Daseinsvorsorge gehört. Wenn die IT ausfällt, fehlt mehr als ein Computer am Arbeitsplatz.

kommunaler-notbetrieb.de/2026/…

Peter Stawowy @owy dresden.network

„Eine Stadt sollte als öffentliche Einrichtung jedem Zugang zu ihren Inhalten und ihrer Kommunikation gewähren. Dementsprechend muss sie auf Plattformen präsent sein, die für alle Bürgerinnen und Bürger offen zugänglich sind, wo diese also nicht gezwungen sind, sich einen Account einzurichten. Im Fediverse ist das problemlos möglich“, sagt Anja Obermüller vom @DresdnerForschungswerk@dresden.network im FLURFUNK-Interview.

flurfunk-dresden.de/2026/…

Zitatkachel: „Hätte man jemandem vor zwanzig Jahren gesagt, wie soziale Medien heute aussehen und funktionieren, wäre die Person vermutlich hochgradig irritiert, dass wir das als freie Menschen und als demokratische Gesellschaft einfach so mitmachen und hinnehmen." Anja Obermüller, Kommunikationswissenschaftlerin
KING CONSULT | Kommunikation @kingconsult berlin.social

Liebe #SocialMedia-KollegInnen in #Kommunen #Verwaltung #Kultur #Politik und #Bildung 👋 ,

im aktuellen #SocialMediaBriefing geht es um das Schlüsselthema »Reichweite« in souveränen sozialen Medien – 7 Talks vom @berlinfediday@berlin.social zum Ansehen und Weiterempfehlen:

👉 king-consult.de/social-media-briefing-7…

🧵die Talks im Thread 👇

#Öffentlichkeitsarbeit #Marketing #Kommunikation #reach #DigitaleSouveränität #OpenSocialWeb #FediDay

1/4

Tino Eberl @tinoeberl mastodon.online

Verlässliche #Klimadaten können Kommunen bei der Planung von Anpassungsmaßnahmen unterstützen.

Eine neue Difu-Publikation zeigt am Beispiel der Region #Stuttgart, wie digitale Informations- und Analyseinstrumente Risiken sichtbar machen und Handlungsmöglichkeiten aufzeigen. Der frei zugängliche Digitale #Klimaatlas verbindet Klimainformationen und #Risikoanalysen mit Hinweisen für die räumliche Planung.

difu.de/publikationen/…

Klimaanpassung Kommunen Stadtplanung climatechange
Jens Lange @jela social.tchncs.de

Wer eine Sicherheitslücke auf einer kommunalen Website entdeckt, benötigt einen klaren Meldeweg. Die security.txt (RFC 9116) liefert ihn: Kontakt und Ablaufdatum, in Minuten eingerichtet, vom BSI ausdrücklich empfohlen.

Wie weit sind die Kommunen? Das neue security.txt-Dashboard auf Kommunaler-Notbetrieb.de zeigt es: Bei 22,2 % von 10.749 Gemeinden und Städten ist eine security.txt abrufbar.

Enthalten sind ein Bundesländervergleich, die Qualität der gefundenen Dateien, die genutzten freiwilligen Felder und die Ursachen unklarer Abrufe. Es gibt nur Summen, keine Angaben zu einzelnen Kommunen. Grenzen der Methodik und die BSI-Empfehlung sind verlinkt.

kommunaler-notbetrieb.de/dashboard/…

creenshot des security.txt-Dashboards. Groß steht „22,2 %“, darunter: „Bei 2.385 von 10.749 Gemeinden und Städten ist an der Hauptdomain eine security.txt abrufbar.“ Eine Balkengrafik zeigt die Verteilung der Ergebnisse: 22,1 % gefunden unter /.well-known/, 0,1 % nur unter /security.txt, 54,9 % nicht nachgewiesen, 22,6 % Abruf unklar, 0,3 % keine Hauptdomain. Darunter stehen drei Kennzahlen: 72,8 % der Funde ohne festgestellte Mängel, bei 88,8 % der Funde Kontakt nur über eine andere Domain, 161 weitere Funde nur am Website-Host. Es folgen die Reiter „Vergleich“, „Qualität“, „Freiwillige Felder“ und „Abrufprobleme“. Im Reiter „Vergleich“ beginnt eine Balkenliste der Bundesländer: Hessen 44,7 %, Niedersachsen und Bremen 40,4 %, Baden-Württemberg 38,5 %.
Jens Lange @jela social.tchncs.de

Cyberangriff Berlin: Die Aufzeichnung der gestrigen Sitzung des Berliner Ausschusses für Digitalisierung und Datenschutz wurde heute veröffentlicht. Beim Cyberangriff gab es vorsichtig gute Nachrichten: Seit Mitte August hat der Senat keine weiteren Aktivitäten der Angreifer festgestellt. Der akute IT-Notfall könnte bald beendet werden.

Aufgearbeitet ist der Vorfall damit noch lange nicht. Rund 1,4 Millionen Dateien wurden veröffentlicht, aber noch nicht vollständig gesichert und ausgewertet. Wie viele Menschen betroffen sind, ist weiter offen. Die Datenschutzbeauftragte will nun unter anderem prüfen, wie die Daten vor dem Angriff geschützt waren und wie Betroffene informiert wurden.

Die Aufzeichnung: youtu.be/9oXLMpElfCE?si=CKxzpHVryRokYD3k

Obermüller und Partner @Obermueller_und_Partner dresden.network

@lagedernation@chaos.social

Eigene städtische Wohnungsunternehmen entlasten die ohnehin finanziell stark belasteten #Kommunen hingegen sogar dreifach.

  1. Genau wie private Wohnungsunternehmen können die Städte und Gemeinden Geld mit dieser Anlageform verdienen.

  2. Zudem können sie durch ein entsprechend vergünstigtes Angebot an der Preisentwicklung mitwirken.

  3. Flüchtlinge und andere Menschen, die sozial bedürftig sind, können in eigenen Wohnungen untergebracht werden. Somit fließen die für diese Aufgaben erforderliche Mittel nicht mehr an Dritte ab, sondern dienen dem eigenen Vermögensaufbau.

Und zuletzt bieten eigene Immobilien und sich daraus ableitenden Einnahmen auch eigene Gestaltungsspielräume, um z.B. die #Energiewende durch #PV- Anlagen und #Wärmepumpen zu fördern, die #Mobilitätswende durch Platz für das #Fahrrad oder #Elektromobilität zu unterstützen und gemeinschaftsstiftende Dritte Orte, in Form von Höfen, Spielplätzen oder Aufenthaltsräumen zu schaffen.

4/4

Jens Lange @jela social.tchncs.de

Der ENISA Threat Landscape 2026 wurde veröffentlicht: 33,8 % der erfassten Vorfälle im EU-Sektor öffentliche Verwaltung betreffen die lokale Ebene. 81,8 % sind DoS-/DDoS-Angriffe. Eine Angriffsbehauptung oder ein zeitweise unerreichbares Webportal bedeutet aber noch keinen kommunalen Notbetrieb.

Wie stark Abhängigkeiten ins Gewicht fallen, zeigt Miljödata: Der Angriff beeinträchtigte Personal- und Arbeitsschutzsysteme zahlreicher Kommunen und Regionen.

ENISA beobachtet zudem eine Zunahme von ClickFix. Beim Berliner Angriff 2026 gilt die Variante TerminalFix als Einstieg, dieser Fall liegt außerhalb des Berichtszeitraums.

Für das kommunale Lagebild zählt: Welche Leistungen fallen tatsächlich aus, wie lange und in wie vielen Verwaltungen?

enisa.europa.eu/publications/…

Balkendiagramm aus dem ENISA Threat Landscape 2026: Verteilung der erfassten Vorfälle innerhalb des EU-Sektors öffentliche Verwaltung. 35,1 Prozent entfallen auf zentrale und 33,8 Prozent auf lokale Verwaltungen, 10,1 Prozent auf regionale Verwaltungen. Weitere Anteile: unbekannt 5,6 Prozent, Streitkräfte 4,2 Prozent, Strafverfolgungsbehörden 4,1 Prozent, Diplomatie 4,0 Prozent, Nachrichtendienste 1,9 Prozent, internationale Organisationen 0,8 Prozent und EU-Institutionen 0,3 Prozent. Quelle: ENISA-Datensatz.
Balkendiagramm aus dem ENISA Threat Landscape 2026 zu den Arten erfasster Vorfälle im EU-Sektor öffentliche Verwaltung. Angriffe auf die Verfügbarkeit durch DoS oder DDoS dominieren mit 81,8 Prozent. Es folgen unbefugte Zugriffe mit 12,8 Prozent, Betrug oder Identitätsvortäuschung mit 3,1 Prozent, Social Engineering mit 1,6 Prozent und Informationsoperationen mit 0,8 Prozent. Quelle: ENISA-Datensatz.
KING CONSULT | Kommunikation @kingconsult berlin.social

Liebe Kommunen 👋,

amtliche Informationen von #Verwaltung #Feuerwehr #Polizei @thw@social.bund.de & Co. sollten schnell, direkt, #datenschutz-freundlich & unabhängig an BürgerInnen kommuniziert werden. Hier sollte kein Algorithmus dazwischen stehen.

Viele Städte und Gemeinden nutzen dafür das #Fediverse.¹

➡️ Es ist Zeit für souveräne Kommunikation. Wir unterstützen.

¹ Liste von @54gradsoftware@norden.social
👉
mastodon-listen.playground.54gradsoftwa…

Zu sehen ist eine Karte von Deutschland und anliegenden Ländern. Mit hellblauen Markierungen sind die Städte und Kommunen gekennzeichnet, die einen Mastodon-Account betreiben. Die Liste der Accounts ist hier zu finden:
https://mastodon-listen.playground.54gradsoftware.de/staedte-und-gemeinden-DE
KING CONSULT | Kommunikation @kingconsult berlin.social

#Meta blockiert #Werbung für ein Theaterstück von Virginia #Woolf

#Theatre told that #Facebook and #Instagram filter out #ads mentioning ‘social topics’ such as #CivilRights or #feminism ¹

➡️ Liebe öffentliche Einrichtungen: Es ist Zeit für unabhängige Kommunikation mit BürgerInnen. Wir unterstützen.

¹ Stephen Burgen, 21 Sep 2026 @guardian@flipboard.social theguardian.com/technology/…

Jens Lange @jela social.tchncs.de

Der Podcast Cybernation hat eine Sonderfolge zum Cyberangriff auf die Berliner Senatsverwaltung veröffentlicht. Ich war bei Sven Herpig und Johannes Steger zu Gast – in meiner Rolle für ‚Kommunaler Notbetrieb‘.

Der Vorfall ist nicht nur ein Thema der Berliner Senatsverwaltungen. Er hat auch eine kommunale Ebene: Die Berliner Bezirke hängen am Landesnetz, und die Auswirkungen des Angriffs waren bei Verwaltungsleistungen für Bürger:innen spürbar.

Wir sprechen über den Angriff, den Datenabfluss, die Reaktion darauf und darüber, welche Lehren sich daraus für die Informationssicherheit der öffentlichen Verwaltung und insbesondere der Kommunen ziehen lassen.

Vielen Dank an Sven und Johannes für die Einladung und das Gespräch!

cybernation.fm/cn016-sonderfolge-einbru…

Jens Lange @jela social.tchncs.de

Die administrativen Passwörter der Fachverfahren seien weitgehend geändert worden, mit Ausnahme von 21 Verfahren, bei denen das Passwort offenbar fest im Quellcode hinterlegt ist und deshalb nur mit Unterstützung des Herstellers geändert werden kann.

Landesbevollmächtigter Dr. Olaf Kroll-Peters machte deutlich, dass einzelne Maßnahmen wie Passwortwechsel, Firewalls oder Zero Trust nicht ausreichen, wenn die zugrunde liegende IT-Architektur und ältere Fachverfahren moderne Sicherheitsanforderungen technisch nicht unterstützen.

Aufzeichnung der Sitzung:
youtube.com/watch?v=KVLhj4F97pc

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.