nis2

Tags

Follow from the Fediverse

Follow #nis2 from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@nis2@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

15 posts

Filters
Bernhard Biedermann @Bied digitalhub.social

Die #IT-Sicherheit und die “Digitale Souveränität” in Zeiten von #Cloud. 😔

Warum die #Energiewende und #Cloud sich mögen sollen will sich mir nicht erschließen.

Die aus ferne ausnutzbaren Geräte sind eine massive Bedrohung wenn ein krimineller Akteur weiß wie man ein “Black Out” damit erzeugen kann. 🔥

Ab wann wird es gefährlich:

“Knapp 8 GW davon befinden sich in Deutschland. Schon der plötzliche Ausfall von deutlich weniger Leistung kann das Stromnetz aus dem Takt bringen. Fällt die Frequenz zu schnell ab, greifen Sicherungsmechanismen und die Netzbetreiber können mit einer Reverse gegensteuern. Die kritische Schwelle liegt bei 3 GW, weniger als bei den betroffenen Solaranlagen.”

Den Umstand habe ich vor ca. 1 Jahr schon mal beschrieben, jedoch hat sich seitdem, meiner Kenntnis nach, NICHTS Belastbares geändert.

#Cloud und immer wieder #Cloud: 🤢

“EU-Richtlinien für vernetzte Wechselrichter und die zugehörige Cloud fehlen aktuell.”

Außer Reden und Abwarten sehe ich wenig Neuerungen zum Thema #Cloud. JEDER ferne Dritte kann viel Unheil anrichten. Ob Daten ausleiten oder gleich Sabotage, es ist ein sehr hohes Risiko sich darauf zu verlassen. Stichwort: #BSI und #NIS2-Portal.

Wer mehr Sicherheit will und die “Digitale Souveränität” für relevant hält sollte sich mit einem erfahrenen Spezialisten abstimmen. Da erhält man die richtigen Antworten statt leere Worthülsen. 😊

golem.de/news/…

Bernhard Biedermann @Bied digitalhub.social

#IT-Sicherheit für Anfänger. 🔥

Es ist real und es vergeht kaum ein Tag an dem nicht Kriminelle zuschlagen, aber die Verantwortlichen handeln nicht. Halt ich für “grob fahrlässig”.

#NIS2 oder sonstige Vorgaben scheinen keine Wirkung zu entfalten. Da frage ich mich ab wann gibt empfindliche Strafen um den Lerneffekt zu beschleunigen? 😔

“Modat hat in Europa 8.547 erreichbare Systeme von Wind- und Solarparks gefunden. Manche steuern einen ganzen Windpark.”

Der Artikel zeigt die ganze Misere auf und wird sicher die #Energiewende nicht beschleunigen. Die Gegner werden sicher dies ausschlachten und Gründe finden warum man da leider nichts anderes machen kann als Gas-Kraftwerke zu betreiben. 🤢

Es gibt erfahrene Spezialisten die helfen können, einfach fragen um gute Lösungen zu erhalten. 🙂

golem.de/news/…

Manuel 'HonkHase' Atug @HonkHase chaos.social

Wer die Daten der Bürgerinnen Zentral digitalisiert vorhält, wird sie irgendwann ins Internet kopiert bekommen, so wie in Dänemark jetzt passiert ist!

In Deutschland fallen weiterhin fast alle Verwaltungen nicht unter #NIS2, BSI-Gesetz und #KRITISDachG für physische Sicherheit.

#KRITIS Sektor #Staat und #Verwaltung

Millionen Menschen betroffen: Hacker greifen Dänemarks Melderegister an

“Unbekannte haben sich Zugriff zum dänischen Melderegister verschafft…”

tagesschau.de/ausland/…

Bernhard Biedermann @Bied digitalhub.social

Dem Abgrund vermeiden und mit dem #eCommerce erfolgreich Kunden gewinnen. 😊

Die Meldungen überschlagen sich. Ob #KI oder #Cloud die Anbieter versprechen alles (und halten doch meist nichts ein). Zumindest zu Beginn und in der Aufbauphase ist meist noch alles im grünen Bereich, später wenn der Betrieb richtig los geht tauchen Probleme auf die man erst gar nicht gesehen hat. 😔

Das liegt nicht an den Anbietern alleine, denn man muss auch das Kleingedruckte lesen. Gerade der Mittelstand verfügt in der Regel nicht über die technische Expertise um Engpässe oder regulatorische Fragen belastbar zu erkennen.

Technische Fragen:

Technische Fragen sollten immer mit erfahrenen Experten besprochen werden. Nur sie können das Risiko und den Aufwand belastbar abschätzen und Hinweise geben. Damit hat der Unternehmer eine gute Basis um seine #Vollkostenrechnung zu erstellen. Ziel ist den #ROI zu planen und die richtigen Entscheidungen zu treffen. 🙂

Gesetzliche Aspekte:

Gesetzliche Aspekte wie ferne Dritte (Cloud Act, FISA 702) oder Datenausleitung sind eher kaufmännische Fragen die auf die Sicherheit des eCommerce abzielen. Willkürliche Preiserhöhungen, oder gar Abschaltung sind heute reale Gefahren im eCommerce. 😔

Der Betrieb des eCommerce:

Ist man aktiv dabei und betreibt einen #Shop oder eine #b2b-Site sind Fragen nach der laufenden Sicherheit von erheblicher Bedeutung. Die täglichem Meldungen über Kriminelle bieten aus guten Grund Anlass zur Sorge.

Hilfestellung zu mehr Sicherheit bietet #NIS2, ein Regelwerk, zur besseren Absicherung im offenen Internet, an. Auch hier sind lokale Spezialisten die bessere Wahl, denn sie haben meist eine recht gute Kenntnis über sinnvolle Maßnahmen zur Absicherung des eCommerce. 👍

Technisch gibt es eine sehr große Auswahl an Lösungen. Welche für das #IT-Projekt die beste Option ist erfährt man am besten in einem persönlichen Gespräch mit einem Fachmann.

Eine Übersicht welche technischen Optionen für kommerzielle #IT-Projekte interessant sein können bietet zum Beispiel:

intares.de

Natürlich gibt es zahlreiche weitere gute #MSPs die auch über langjährige Erfahrung verfügen und preiswert “Managed Services” beherrschen.

Einfach anfragen und sich beraten lassen hilft recht sicher das Risiko zu senken und mehr Gewinn zu erwirtschaften. 😊

Bernhard Biedermann @Bied digitalhub.social

Den Widerstand überwinden und mit Managed #IT und #NIS2 Erfolg haben. 😊

Ein erfahrener Geschäftsführer weiß wie man Umsatz und Gewinn einfährt. Seine Expertise spiegelt sich am Kontostand wieder. Daher sind Kriminelle sehr an solchen Informationen interessiert.

Die Anzahl der Produkte oder die Art wie der Erfolg zustande kommt ist nur im Detail von Belang, entscheident ist, das Risiko genau zu kennen.

Können ferne Dritte, Lizenzpreise oder der Diebstahl der Firmendaten die Existenz bedrohen? 😔

Natürlich ist der Preis und die wirtschaftliche Lage von Bedeutung. Die unzähligen Mitteilungen über #Cloud und #KI bieten einen breiten Raum um sich Gedanken zu machen. Die Versprechungen klingen sehr verlockend und motivieren einen Versuch zu wagen.

Bei #Cloud sind die Einstiegshürden gering und die Möglichkeiten groß. Zu bedenken ist jedoch, die #Vollkostenrechnung zeigt, es ist in der Regel auf Dauer nicht kostenoptimal. Die Sicherheit erfordert zusätzliche Aufwendungen im Personalbereich, denn dieser Bereich lässt kaum bis gar nicht automatisieren.

Ob der Einsatz von #KI sich lohnt, ist auf Grund der aktuellen Entwicklungen noch unsicherer, denn die Anbieter der #KI-Modelle können, soweit bekannt, kein nachhaltiges Geschäftsmodell vorweisen (kein #ROI). 🤢

Aktuell ist #NIS2 für den Mittelstand von Bedeutung. Die Spielregeln wurden deutlich verschärft und es gibt nun tatsächlich eine persönliche Haftung. Auch wenn man sich als #GF oder #Unternehmer bislang nicht in der Linie gesehen hat, dies ist nun deutlich anders.

Die #IT-Sicherheit ist zentral von Bedeutung für fast jedes Unternehmen und #NIS2 trägt dem Rechnung.

Den Verkauf im offenen #Internet kann man durch #Outsourcing sicher gestalten. Bei der lokalen #IT ist ein erfahrener Spezialist der Richtige. 👍

Fragen Sie immer erfahrene Fachleute (die wissen wie man sicher agieren muss), denn sie bieten einen preiswerten und belastbaren Mehrwert. 🙂

Ein Beispiel (von vielen lokalen #MSPs) welche #IT-Themen interessant sein können:

intares.de/hosting-beratung

Bernhard Biedermann @Bied digitalhub.social

Wir wollen weiter (nicht) arbeiten wie bisher! 🔥

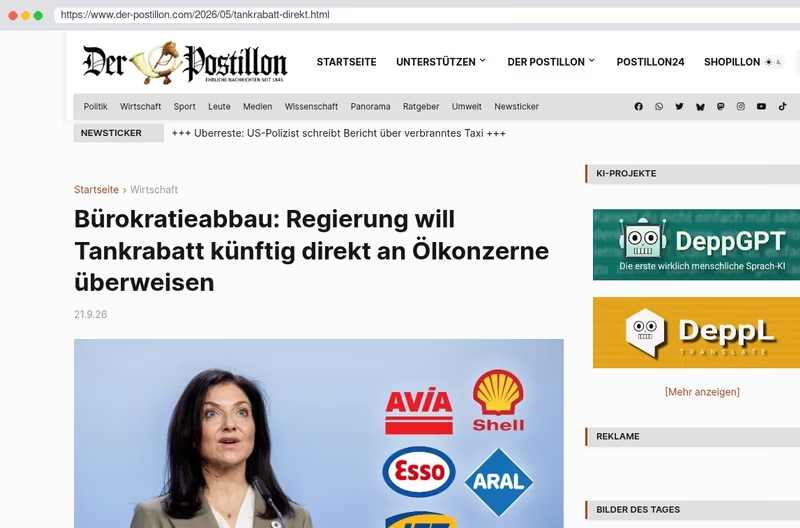
Die Wahlen sind vorbei, die Wunden eitern, aber die irren Ideen müssen umgesetzt werden. Der Postillion hat es auf den Punkt gebracht. 👍

Ob Berlin (Senat), die Ludwig-Maximilians-Universität, der zentrale Satz: “ Wir müssen sparen” ist die Leitlinie zur Versorgung der Kriminellen. 😊

Bravo, so geht umverteilen. Nicht nur die Fossilisten können es, auch die #IT kann ihren Beitrag leisten. #NIS2 ist nur was für Feiglinge, die Angst haben. Nach dem Vorfall kann ja richtig in die Vollen greifen. Das muss man nutzen und trotzdem die Sicherheit ignorieren.

Die vielen Fremdwörter wie zum Beispiel #SIEM sind nur zur Unterhaltung der Fachabteilungen, nutzen sollte man das Zeugs nicht. Es gibt ja ferne Dritte, die wissen schon was für uns gut ist. 🔥

Falls Sie dies anders sehen und für ein besseres Miteinander sind, freue ich mich über “Like”, oder einen Kommentar.

der-postillon.com/2026/…

Bernhard Biedermann @Bied digitalhub.social

Geld verdienen im Internet - #eCommerce und die #Vollkostenrechnung. 🙂

die Anzahl der Pleiten und Vorfälle hat einen neuen Höhepunkt erreicht. Einige geben nun #KI die Schuld, aber das ist ziemlich falsch. Mit KI kann man zwar schneller scheitern, aber eine “Schuld” lässt daraus nicht ableiten. 😔

Ein Werkzeug ist NIE die Ursache für einen Fehler. Es sind immer die Entscheider die sich nicht rechtzeitig um die kritischen Erfolgsparameter kümmern.

Der Mittelstand hat zusätzlich einen großen Nachholbedarf bei technischen Fragen. Dafür gibt es #NIS2 und die Vorgaben. Die Lücke zu schließen dürfte aber sehr aufwendig werden, denn 30 Jahre aussitzen kann man nicht nebenbei schließen.

“Beispiel” Online-Shop - die Vollkostenrechnung

♦️ 40 % - 80 % Wareneinkauf (Rohwaren, Verpackung, etc.)
♦️ 10 % - 35 % Personalkosten (Mitarbeiter, Externe, etc.)
♦️ 05 % - 20 % Mieten (Lager, Software-Lizenzen, etc.)
♦️ 03 % - 05 % Betriebskosten (Managed Services, Server, etc.)

Dies sind in den meisten Fällen die Haupttreiber der Kosten. Betrachtet man dann die Diskussion rund um den #eCommerce, dann wundert man sich warum alle Welt #Cloud und #KI in den Vordergrund stellt. Die Miete der Infrastruktur (Server) dürfte ca. 3 % der Vollkosten ausmachen. Ausgeblendet wird in der Regel auch das Risiko. 😔

Ob Datenausleitung oder willkürliche Preise, es scheint als leben die Entscheider in einer Scheinwelt in der die gebratenen #KI-Tauben einem von selbst in den Mund fliegen.

Marketing und der Erfolg

Das gilt auch für die Medienbranche. 30 Jahre erfolglose Suche nach einem tragfähigem Geschäftsmodell sind ein Betrachtung wert. Die Werbung hat sich parasitär in jede Lücke gezwängt. 🤢

Ob spiegel online, wiwo, etc., es sind aus meiner persönlichen Sicht gescheiterte Projekte. Wenn man zwischen der Werbung und Bezahlschranke keinen Mehrwert mehr entdecken kann, dann sollte man dringend über eine Änderung nachdenken, finde ich. 😨

Ein Beispiel im Bereich Medien, das mir aufgefallen ist (das aus der Situation gelernt hat) und ein erfolgreiches Konzept entwickelt hat ist die taz. Das zeigt, auch in einer disrupten Umgebung kann man mit Kreativität seine Nische finden und erfolgreich sein. 👍

Was ist also zu tun?

Sprechen Sie mit einem Unternehmer der Erfahrung hat. Lassen Sie sich nicht auf Versprechungen ein wie, alles wird gut und es kostet fast nichts.

Vermeiden Sie einfache Lösungen wie:

♦️ Kosten reduzieren aus Prinzip
♦️ Technische Expertise abbauen ohne Risikobewertung
♦️ Mikromanagement des Online-Projektes
♦️ Billige “neue” Lösungen die alles versprechen

Setzen Sie sich mit Ihren Mitarbeitern und vertrauenswürdigen Partnern an den “runden” Tisch. Dabei sind Offenheit und Zielorientierung erfolgskritisch.

Das eCommerce-Projekt

Ziele, Termine und Kosten sind die drei Parameter die den Weg beschreiben. Wöchentliche Fortschrittsberichte dienen der Absicherung aller am Projekt beteiligten.

intares.de/hosting-beratung

KI Vollkostenrechnung
Manuel 'HonkHase' Atug @HonkHase chaos.social

Auch heute durfte ich wieder für @hisolutions@infosec.exchange den Vorstand des größten #KRITIS Betreibers seiner Branche nach #NIS2 schulen.

Diskurs und Risikomanagement Fragestellungen hatten wir umfassend debattiert, mega fruchtbar und macht echt Hoffnung ❤️👍

HonkHase mit Hemd in der Bahn

NIS2 und Kommunen: Warum ein aktuelles Ressourcen- und IT-Management heute wichtiger ist, denn je

„Wir haben das bestimmt irgendwo notiert.“ - Ein Satz, der in Verwaltungen oft für ein Schmunzeln sorgt. Doch wenn es um IT, Verträge, Schlüssel oder Fahrzeuge geht, wird aus verstreuten Informationen schnell ein Risiko. NIS2 macht deutlich: Eine Kommune muss jederzeit wissen, welche Ressourcen sie betreibt - und wo die Verantwortung liegt.

enteksystems.de/blog/…

nis2 kommunen digital digitalisierung
Bernhard Biedermann @Bied digitalhub.social

#Rechenzentrum und die “digitale Souveränität”. 😔

Alle Welt ist versessen auf #Cloud und #KI. Da fragt man nicht ob es Sinn macht oder ein #ROI zu erwarten ist, man baut erstmal los. 😵‍💫

Selbst ein 12 Jähriger hat belastbarere Ziele, ist mein Eindruck. Nur weil einige leicht abgehobene Bros mal eben 1.000 Milliarden $ in den Sand setzen muss das nicht von Vorteil sein. 🥶

“Die Bundesregierung versucht, so viele Rechenzentren wie möglich nach Deutschland zu holen, ohne überhaupt einen Plan oder eine Idee zu haben, wie das gut sein könnte für die digitale Unabhängigkeit.”

Warum ist eine nachhaltige digitale Infrastruktur fraglich?

“Digitalminister Karsten Wildberger sagt, jedes Rechenzentrum sei gut für Deutschland. Das ist falsch. Rechenzentren können sogar schlecht sein, beispielsweise wenn sie Netzanschlusskapazitäten blockieren, die dringend für den Ausbau von Erneuerbaren oder für Batterien gebraucht werden.”

Die Ideenlosen und ihre Wünsche haben bislang keinen Erfolg zu verzeichnen (ausgenommen bei Kriminellen). Ob #Hackerparagraph, #NIS2, etc. die “digitale Souveränität” wurde nicht priorisiert.

Hohle Reden über #Cloud, Cyber-Dom und #KI zur anlasslosen #Überwachung sind die einzigen “Erfolge” die Fachleute wahrnehmen.

Sprechen Sie mit Spezialisten um die “digitale Souveränität” zu verbessern. Das senkt das Risiko und Sie sparen sehr viel Geld. 😊

taz.de/Neue-Rechenzentren-in-Deutschlan…

Bernhard Biedermann @Bied digitalhub.social

#Cloud und die “digitale Souveränität” auf den Punkt gebracht. 😔

Um was geht es (in der Schweiz):

“Das Vertrauen der Bürger in eine staatliche und datensichere digitale Identität gilt als Fundament des Projekts. Doch ausgerechnet bei dieser kritischen Infrastruktur strebte die Bundesverwaltung hinter den Kulissen ein Outsourcing an. Wie das Magazin Republik enthüllt, planten das Bundesamt für Justiz sowie das für Informatik und Telekommunikation im Frühjahr, Amazon Web Services (AWS) mit zentralen Aufgaben der E-ID-Vertrauensinfrastruktur zu beauftragen.”

Der Vorgang erinnert mich an das Vorgehen des #BSI. Leider gab keinen edlen Retter der geholfen hätte das #NIS2-Portal lokal zu betreiben. 😭

Die ferne #Cloud die nicht unter der Kontrolle des #BSI steht als hinreichend zu betrachten zeigt für mich auf, das #BSI hat ein Defizit beim Verstehen der echten Sicherheit. 🤢

Die technischen Argumente sind aus meiner Sicht peinlich:

“In den Behörden überzeugte AWS offenbar vor allem durch die enorm hohe Ausfallsicherheit seiner Rechenzentren, die rund um die Uhr gewährleistet sein muss.”

Wie naiv muss man sein, wenn man den lokalen Experten nicht vertraut. Die Frage könne lauten: Angeblich weil es in Deutschland nichts Vergleichbares gäbe. Die technischen Fragen sind seit Jahrzehnten gelöst. Vielleicht sind Leckerlis oder andere Vorteile im Spiel. Belastbare Argumente werden leider in aller Regel ja nicht ausgetauscht. 🤢

Sprechen Sie immer mit erfahrenen Spezialisten oder einem guten #MSP wenn es um die “digitale Souveränität” und den sicheren Betrieb ihrer #Cloud geht. 😊

heise.de/news/…

René Hamdorf @rene bizzfed.de

Der EU AI Act fragt: Können Sie das erklären?
Seit August 2024 ist der EU AI Act in Kraft. Für Hochrisiko-KI-Systeme, etwa in Kreditvergabe, Personalwesen, Medizin, kritischer Infrastruktur oder Strafverfolgung, reicht ein funktionierendes Modell nicht mehr aus. Betreiber müssen Datenherkunft, Modellverhalten und Entscheidungswege dokumentieren und auf Anfrage der Aufsichtsbehörde vorlegen können.

Das strukturelle Problem: Ein nicht-transparenter Hyperscaler-LLM-Dienst erzeugt genau die Dokumentationslücke, die der Kunde selbst nicht schließen kann. Wenn niemand erklären kann, warum ein Modell wie entschieden hat, ist die Konformitätsbewertung von Anfang an gefährdet.

Der AI Act steht dabei nicht allein:

DORA verlangt von Banken und Versicherern eine auditierbare Kontrolle über kritische IT-Dienstleister
NIS2 erweitert den Kreis regulierter Sektoren auf Energie, Gesundheit, Verkehr, Finanzmarktinfrastruktur und öffentliche Verwaltung
BaFin (BAIT/VAIT-Rundschreiben) fordert, dass jedes Modell, das Geschäftsentscheidungen beeinflusst, erklärbar und revisionsfest sein muss

Vier Regelwerke, eine gemeinsame Konsequenz: Wer KI-Verarbeitung nicht lückenlos nachweisen kann, trägt das Risiko, nicht der Anbieter.

Die BullSequana SH macht diesen Nachweis führbar:

On-Premise-Betrieb: Daten, Modellgewichte und Inferenzausgaben bleiben im eigenen Perimeter
Intel TDX/SGX für Confidential Computing und nachvollziehbare Verarbeitung
Fertigung in Angers (EU), französisch-staatlicher Hersteller: eine bis zum Hersteller nachvollziehbare Lieferkette
Keine Metadaten-Abflüsse in eine Nicht-EU-Cloud

Compliance wird dann zur Checkliste, wenn die Architektur sie von Anfang an unterstützt, und nicht zum Projekt, das erst nach dem Audit beginnt.

Replying to @Bied@digitalhub.social

Danke für den sehr nützlichen Link.

Meiner Meinung nach wird das Risiko-Bewusstsein erst geschäft, wenn durch #NIS2 die ersten Haftungsfälle die Runde machen. Wichtig ist, dass man die Konsequenzen dann auch tatsächlich bis in die Unternehmensleitung durchzieht.

2
From other networks 4
Bernhard Biedermann @Bied digitalhub.social

Mit #KI reich werden und zwar recht schnell. 😔

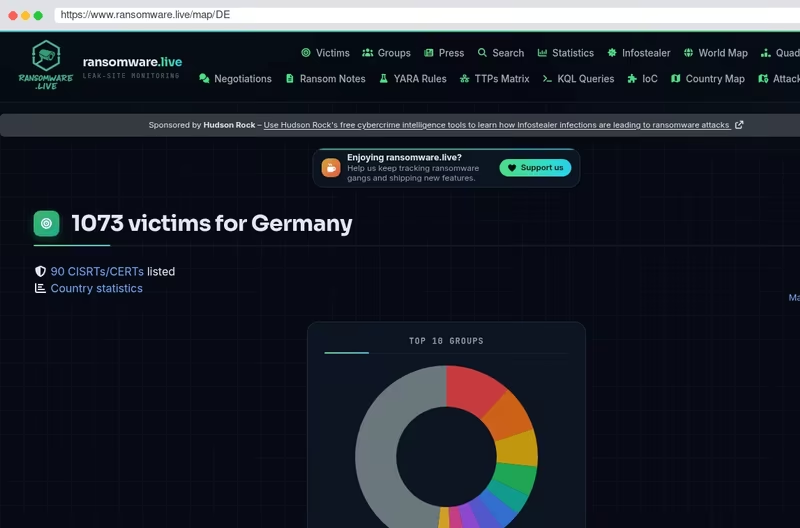
Diese Website beobachte ich regelmäßig. Die Anzahl der Meldung pro Woche hat seit kurzem deutlich zugenommen. 😵‍💫

Daraus kann man schließen:

♦️ Die eCommerce-Anbieter ignorieren weiter die IT-Sicherheit
♦️ Die Kriminellen haben #KI als Brandbeschleuniger entdeckt.

Der Mittelstand scheint mir eine solide Quelle für die Finanzierung von Kriminellen zu sein, denn es ist durchaus möglich mehr Sicherheit zu moderaten Kosten zu erlangen. 👍

Eigentlich war ja #NIS2 gedacht um das Risiko-Bewusstsein Richtung #IT zu lenken. Scheint nicht geklappt zu haben. 😔

Eine belastbare #IT-Sicherheit erhält man, sofern erfahrene Fachleute mit an Bord sind. Auch kann ein guter #MSP sehr gut helfen die Daten und den #eCommerce zu beschützen. Einfach fragen, es lohnt sich. 😊

ransomware.live/map/…

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.