cloud

Tags 3 followers

Follow from the Fediverse

Follow #cloud from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@cloud@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

82 posts

Filters
Christoph Schmees @PC_Fluesterer social.tchncs.de

Nachwehen des Cloud-Ausfalls bei Microsoft

Der rund 24-stündige Ausfall vieler Cloud-Dienste von Microsoft (MS) hatte kurzfristig erhebliche Auswirkungen, und wird hoffentlich zu langfristigen Konsequenzen führen. Zu den akuten Auswirkungen gehörte, dass Unternehmen und Behörden einfach nicht arbeiten konnten. Das wiederum führt zu direkten und indirekten wirtschaftlichen Schäden. Die direkten Schäden entstehen dadurch, dass sehr viele hoch bezahlte Angestellte ihre Arbeit nicht machen konnten und untätig herumsitzen mussten, während ihr Gehalt weiter lief. Die indirekten Schäden entstehen dadurch, dass geplante … Weiterlesen:

pc-fluesterer.info/wordpress/…

Dein Provider wurde nicht gehackt, du wurdest gehackt!

Denn #Cloud-#Breaches sind zumeist Konfigurationsfehler!

Die CSA listet Fehlkonfigurationen unter den größten Cloud-Bedrohungen, CISA schreibt Baseline-Konfigurationen für US-Behörden verbindlich vor.

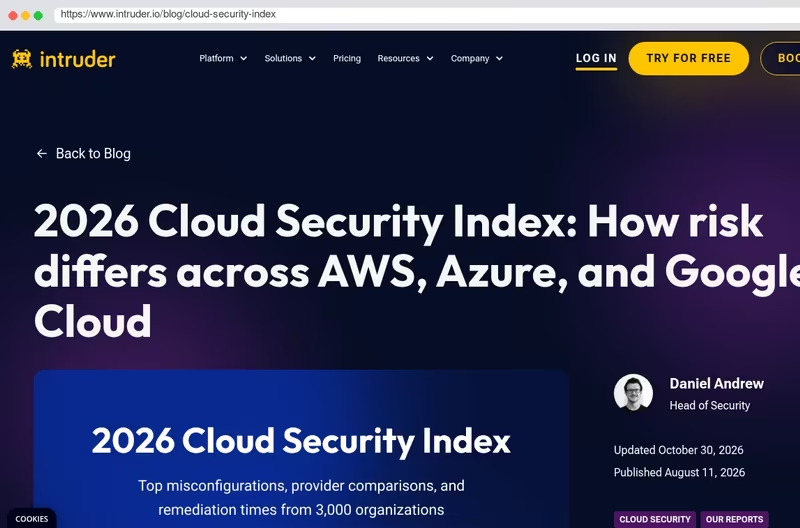
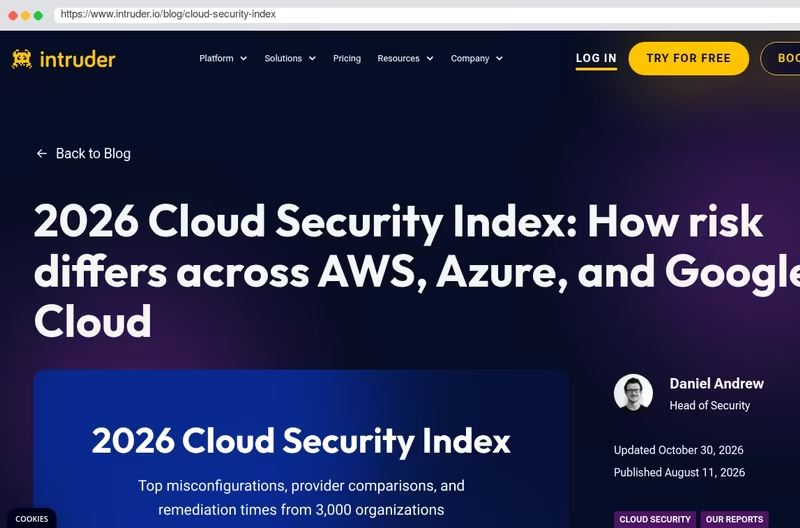
Und der Intruder Index zeigt: 98% der AWS-Accounts haben Lücken bei Logging und Alerting, 97% schwache IAM-Controls. Was für Zahlen!!!

Die spannende Erkenntnis: Nicht der Provider ist das Risiko. Nicht der Hack ist das Risiko. Sondern die tausend kleinen Konfigurationsentscheidungen, die niemand mehr im Blick hat.

Security-Budgets fließen gern in spektakuläre Tools. Die langweilige Wahrheit lautet: Konfigurations-Disziplin schlägt Werkzeugkasten.

Lass dich beraten! Das ist ehrlich besser! Quelle:  intruder.io/blog/…

Bernhard Biedermann @Bied digitalhub.social

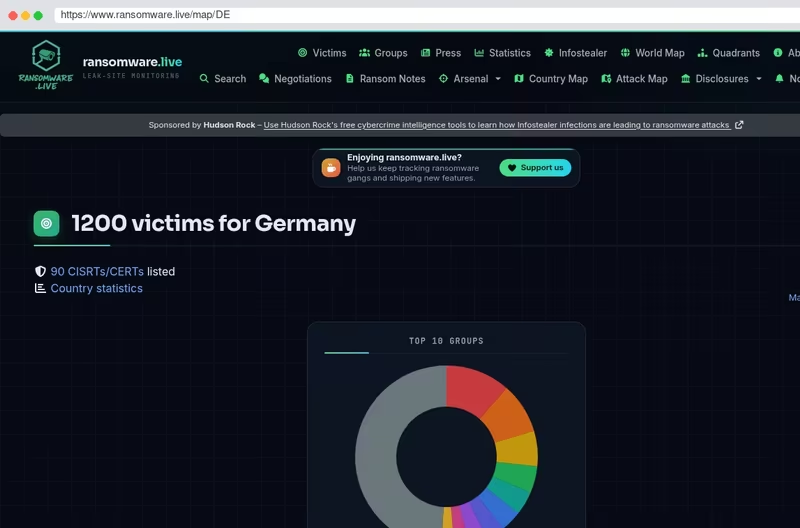
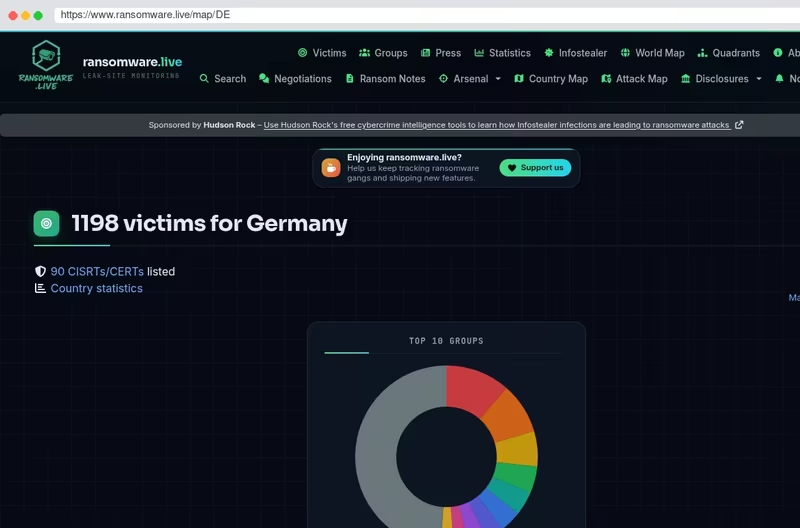
“1200 victims for Germany”, eine runde Zahl an Unbelehrbaren. 😭

Es erstaunt mich immer wieder wie Geschäftsführer ihre Verantwortung NICHT wahrnehmen. 😵‍💫

Seit mehr als 30 Jahren betreue ich Kunden und helfe die Sicherheit laufend hoch zu halten. Um das zu erreichen ist die

♦️ “Digitale Souveränität”

die Basis für alle meine Arbeiten. Zu Beginn waren es vielleicht die technischen Aspekte, aktuell ist jedoch die Sicherheit vorrangig.

Die Kriminellen haben sehr viel dazu gelernt und die Werkzeuge sind massiv weiter entwickelt worden. Speziell die halb garen #KI-Angebote lassen leider viel Spielraum zu. 🔥

Nimmt nun die oftmals strukturell unsicheren Arbeitsplätze hinzu ergibt sich ein gruseliges Bild in Bezug auf die Sicherheit. Als Sahnehäubchen #Cloud mit Self-Service und fertig ist der Vorfall. 😭

Die “Digitale Souveränität” ist gut erreichbar, sofern man dies will. Es gibt erfahrene Experten und auch gut #MSPs die preiswert Ihre Dienste anbieten. Einfach anfragen und sich beraten lassen, das hilft recht gut Kriminelle außen vor zu halten. 🙂

Stand: 15.11.2026

ransomware.live/map/…

⚓💾 Tueddelmors 💾⚓ @reeeen norden.social

Kennt ihr das, wenn alles ausfällt und ihr euch fragt: OMG, ist eigentlich auch Microsoft Paint down?! Stelle mir das Statusboard vor: „Fülleimer: eingeschränkt verfügbar.” Gleich erstmal Ticket aufmachen.

microsoft paint cloud humor schicksalsjahreeineskaisers
Bernhard Biedermann @Bied digitalhub.social

Mit #KI und #Cloud sehr erfolgreich scheitern. 😇

Die letzten Tage haben durchaus hohen Unterhaltungswert. Erst vergeigt MS ein internes Update, dann versenkt sich die Flugsicherung (ARTCC) mit einem Update.

Warum ist MS in der Verantwortung für ihren Fehler?

“Der Artikel erwähnt Vibe-Coding nicht, aber ein Bloomberg-Artikel über den Vorfall schon: “Mindestens 30 % des neuen Microsoft-Codes werden inzwischen von KI geschrieben, wie CEO Satya Nadella geprahlt hat.” Und “der Vorfall hat eine Debatte darüber ausgelöst, ob der Ersatz menschlicher Aufsicht durch KI-Werkzeuge die Systemfragilität erhöht.””

Wer mehr wissen will kann dies gerne bei Herrn Dr. Jeffrey Funk (LinkedIn) erfragen. 🙂

Wenn die Boulevardpresse bereits Artikel schreibt und nicht die Fachpresse, dann ist der Verfall weit fortgeschritten. 😔

Die Meister des: “Wir müssen sparen” sind aus meiner Sicht die Totengräber der Sicherheit und damit des Wohlstandes.

♦️ Billig ist NIE preiswert. 👍

Im Kommentar ein Video, welches einen der aktuellen Urheber ziemlich genau darstellt. 😇

Wenn Sie eine #Risikobewertung und #Vollkostenrechnung erstellen, dann werden Sie feststellen, #KI und #Cloud sind nicht die oftmals versprochenen Heilsbringer.

Fragen Sie gerne einen erfahrenen Experten wie man die “Digitale Souveränität” gestalten muss um sicher und erfolgreich zu sein. 🙂

krone.at/4375642

Vollkostenrechnung Risikobewertung KI Cloud
Christoph Schmees @PC_Fluesterer social.tchncs.de

Microsoft: Du bist auf der Nadel? Dann steigen die Preise.

Microsoft (MS) geht vor wie jeder fähige Drogendealer: Erst kostenlos oder günstig anfüttern; wenn du erst mal auf der Nadel bist, steigen die Preise. Die Droge im aktuellen Fall war Office 365 A1. Das war für Studierende kostenlos; Absolventen erhielten ein kostenloses Abonnement für Exchange Online. Damit ist jetzt Schluss. Ab der nächsten fälligen Lizenz-Erneuerung, spätestens ab 2028-01-01, wird MS die Hand aufhalten. Anscheinend hält die Firma die Bildungseinrichtungen jetzt für ausreichend abhängig, dass sie sich das gefallen lassen werden. Die deutsche Informationsseite, die MS für diesen Vorgang … Weiterlesen:

pc-fluesterer.info/wordpress/…

cloud Microsoft office unplugMicrosoft UnplugTrump
+2 Less verbraucherschutz wissen
Bernhard Biedermann @Bied digitalhub.social

Es ist #Brieftaubenzeit. 😁

Da die meisten Meldungen bislang den positiven Aspekt des Ausfalls der zentralisierten Dienste von MS nicht im Fokus haben, will ich dies gerne nachholen: 😊

“Spott für Microsoft: „Auf Brieftauben umgestellt“”

Wer meint, es muss #Cloud sein und Self-Service macht alles billiger der hat nun freie Zeit um darüber nachzudenken ob das wirklich die preiswerte Lösung ist.

Wie Nutzer auch über das Ausfall denken: 👍

“Neben Spott und Häme im Internet äußern viele betroffene User in den Social Media die Hoffnung, dass die Probleme noch länger andauern und ihnen damit ein „langes Wochenende“ ermöglicht wird.”

Wenn Unternehmen eine höhere Verfügbarkeit und volle “Digitale Souveränität” für vorteilhaft halten, dann fragen sie am besten einen Experten oder guten #MSP. 😇

krone.at/4373723

Christoph Schmees @PC_Fluesterer social.tchncs.de

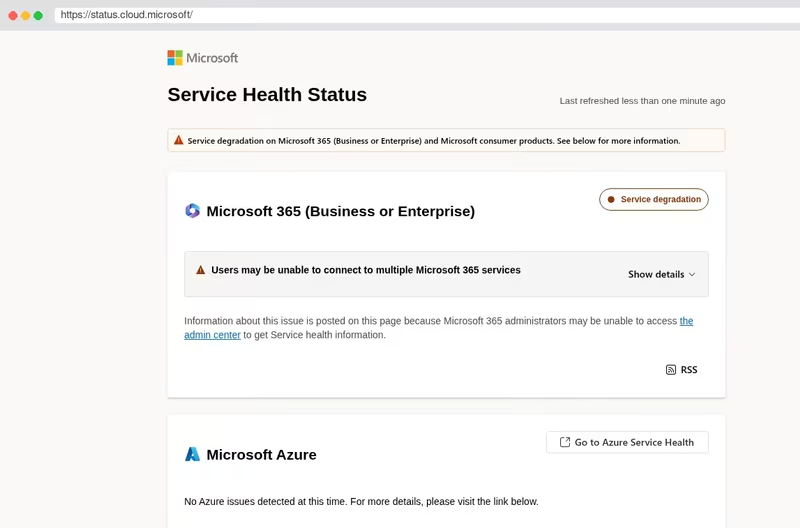
Cloud-Ausfall bei Microsoft

Cloud ist toll, vor allem wenn sie funktioniert! Gerade vor dem Hintergrund, dass Microsoft (MS) alles und jeden in die Cloud drängt, sind die gegenwärtigen Ausfälle für MS besonders peinlich und für die Nutzer/innen unangenehm. Ungefähr seit dem 2026-11-12 gegen 18h UTC (19h MEZ) sind etliche Funktionen von MS365 defekt. Die Ursache ist noch nicht endgültig geklärt. MS behauptet, dass schon wieder leichte Besserung eingetreten sei. Allerdings sagt die Statusseite etwas anderes. Von den beiden Einträgen zu MS365 (Business or Enterprise) und von (Consumer) habe ich Bildschirmfotos gemacht, die den Stand 2026-11-13 um 14:10h UTC (15:10h MEZ) zeigen: … Weiterlesen:

pc-fluesterer.info/wordpress/…

cloud Microsoft office unplugMicrosoft UnplugTrump wissen
윤채경 (Yoon Chae-kyung) @chaekyung ieji.de

Reminder that if you’re using @libreoffice@fosstodon.org for your office suite needs and their website goes down then your LibreOffice copy will still be on your computer and it will still work just fine.

Those using Microsoft’s office 365 right now can’t use their office suite and a lot of other Microslop products. status.cloud.microsoft

Perhaps they should rename it office 363 or less depending on how this outage lasts?

Bernhard Biedermann @Bied digitalhub.social

Danke #KI, endlich verstehen die Kunden wie wichtig die echte Sicherheit ist. 👍

Seit dem vermehrten Einsatz von #KI sind bei uns die Anfragen nach einem sicheren Managed #Hosting sehr deutlich gestiegen. 😇

Die Vibe-Coder-Kriminellen haben dem Mittelstand die Schweißperlen auf die Stirn getrieben. Wie man lesen kann, recht erfolgreich, aber das wird dann eben sehr teuer.

Wer treibt den Wunsch nach Sicherheit real an:

♦️ #KI-Anbieter mit Vibe-Coding
♦️ #Cloud mit Self Service

Beide Modelle haben zur Folge, dass Kriminelle viel einfacher ihren Tätigkeiten recht erfolgreich nachgehen können. 🤢

Die Zuname der Angriffsversuche liegt bei uns bei ca. 500 % im Jahr. Die Zuname des unerwünschten Traffic (#KI-Bots, etc.) liegt bei ca. einem Faktor 10. 😔

Ein Experte oder guter #MSP kann natürlich trotzdem für eine stabile Sicherheit sorgen. Ob php2shell, git, SSHole OpenSSH, etc, eine sehr zeitnahe Absicherung ist gegeben.

Massenhoster sind vielleicht billig, aber eben auf Dauer nicht preiswert. 🙂

ransomware.live/map/…

Was du als CTO bei Security für dein Multi-Cloud-Setup wissen musst:

Ich nenne es die “Multi-Cloud-Illusion”. Denn der #Cloud #Security Index von Intruder zeigt: Die Top-Probleme bei AWS, Azure und Google Cloud überlappen erstaundlicherweise kaum.

🔑 S3 ohne HTTPS-Enforcement bei AWS (87%) 🔑 Storage-Account-Keys bei Azure 🔑 fehlendes OS-Login-MFA bei GCP (77%)

Wer #MultiCloud fährt, hat nicht EINE Cloud-Security-Strategie, sondern drei. Und dreifache Hausaufgaben. Das zersplittert Risikoverständnis, Priorisierung und Remediation.

Und genau deshalb steigt in vielen Unternehmen das “Wir wissen nicht, was wir nicht wissen”-Gefühl mit jeder zusätzlichen Plattform.

Wer von Euch hat wirklich einheitliche Security-Standards über alle Provider - oder tut nur so? Quelle:  intruder.io/blog/…

Was du als CTO beachten solltest, wenn du 2027 deinen #Cloud-Wechsel planst: Der EU Data Act macht ihn kostenlos - aber nicht automatisch realistisch. 40% der Unternehmen bräuchten länger als drei Monate.

Seht ihr auch die Lücke zwischen Reden und Handeln in Bezug auf #digitalenSouveränität?

Fast jeder IT-Entscheider hält das Thema für wichtig, in Umfragen verschreiben sich Unternehmen der Unabhängigkeit regelmäßig für die nahe Zukunft.

Eine Survey zeigt nun: 65 Prozent der deutschen Unternehmen haben als Reaktion auf geopolitische Entwicklungen Maßnahmen ergriffen, um ihre Anbieterabhängigkeit zu verringern. 79 Prozent wären sogar bereit, mindestens 11 Prozent Aufpreis für mehr Kontrolle zu zahlen.

Und trotzdem: Über Unternehmen, die tatsächlich geschlossen ihre Cloud gewechselt haben, hört man selten. Die Studienlage deutet auch darauf, warum: Nur 22 Prozent könnten geschäftskritische Workloads innerhalb von drei Wochen migrieren, für 40 Prozent dauert es länger als drei Monate.

Wer Anwendungen tief auf einer Plattform aufgebaut hat, wechselt eben nicht mal eben.

Jetzt senkt der EU #DataAct immerhin eine Hürde: Ab dem 12. Januar 2027 dürfen Cloud-Anbieter für den Wechsel keine Wechselentgelte mehr verlangen. Bereits heute müssen sie vertragliche, technische und organisatorische Hürden beseitigen, mit Ankündigungsfrist von max. zwei Monaten und Übergangszeitraum von 30 Tagen.

Es ist nur ein Schritt von mehreren. Der Data Act regelt das Entgelt, nicht die Machbarkeit. Denn fällt die Gebühr weg, bleibt die eigentliche Arbeit - die Architektur. Aber immerhin.

Wie lange würde bei euch heute der Wechsel eurer kritischsten Workloads dauern - habt ihr eine Idee?

Quellen und Zahlen: Leaseweb Digital Independence Survey 2026, 800 befragte C-Level-Führungskräfte, davon 200 in Deutschland:  datensicherheit.de/cloud-anbieter-abhae… - EU Data Act (Verordnung (EU) 2023/2854), Wechselentgelte ab 12.01.2027 verboten:  cloudcomputing-insider.de/cloud-wechsel…

Bernhard Biedermann @Bied digitalhub.social

Mit #Cloud sehr erfolgreich Kriminelle bereichern. 🔥

Ist doch klasse wenn die Zentralisierung den Kriminellen hilft mit geringstem Einsatz ganz viel kassieren zu können, oder?

Und, natürlich muss man #Outsourcing zusätzlich betreiben, denn: “Wir müssen sparen” ist der Leitsatz: 😭

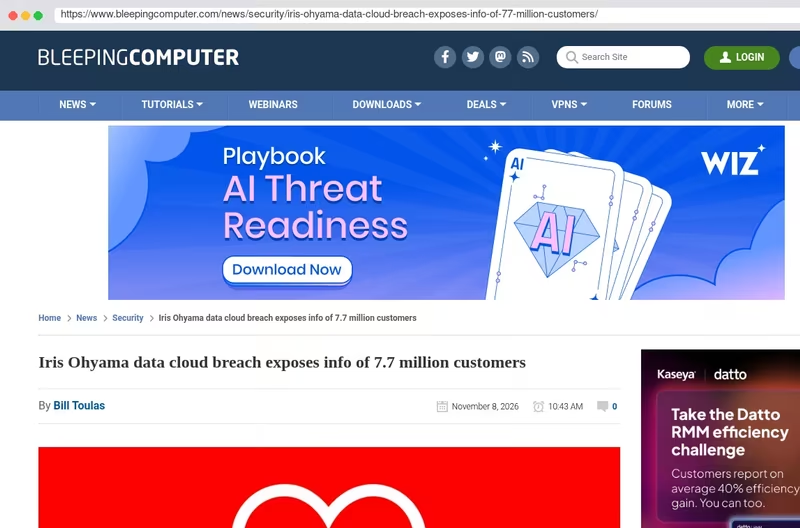
“Japanese manufacturer Iris Ohyama, the operator of the Iris Plaza shopping platform, disclosed that personal information belonging to about 7.7 million people may have been exposed after unauthorized access to a third-party cloud service the company used.”

Der Preis dafür ist, die Kunden sind schutzlos und Kriminelle haben leichtes Spiel. 😵‍💫

Wer immer noch glaubt #Cloud und #Outsourcing sind die Bringer, dem sind die Kunden herzlich egal und das #Risikomanagement scheinbar auch. 🤢

Wenn es sicherer sein soll und der preiswerte Schutz wichtig ist, dann ist eine Abstimmung mit einem guten #MSP eine kluge Entscheidung. 🙂

bleepingcomputer.com/news/…

AWS Service Announcements @aws beep.town

Introducing Amazon Spiritual Migration Foghorn

AWS today announced the general availability of Amazon Spiritual Migration Foghorn, a fully managed service that helps enterprises move their unresolved technical debt into a higher plane of existence where it becomes someone else’s problem.

Spiritual Migration Foghorn integrates natively with AWS Guilt Lake, Amazon Regret Queue, and the recently deprecated AWS Legacy Blame Engine, allowing teams to ceremonially release monolithic applications built in 2003 without ever actually deleting them.

Pricing is based on the number of souls migrated per gigabyte, with a free tier that covers up to twelve microservices your team has not looked at since the original developer left the company in 2019.

“We asked customers what they wanted,” said an AWS spokesperson, “and they said they wanted their infrastructure to simply ascend. We built that.”

Amazon Spiritual Migration Foghorn is now available in us-east-1, with support for eu-west-1 coming once the team figures out the compliance implications of transcendence under GDPR.

Christoph Schmees @PC_Fluesterer social.tchncs.de

Apple: Aber denkt doch an die Kinder!

Apple hat die nächste Scheibe der Salami abgeschnitten, die zur Quellen-TKÜ führen soll. Demnächst will Apple alle Links zu iCloud-Inhalten, die öffentlich geteilt werden, offiziell auf “schädliche Ihalte” überprüfen. Die Firma behält sich das Recht vor, solche Inhalte zu modifizieren (!) oder zu entfernen. Was “schädliche Inhalte” sind, wird nicht näher spezifiziert. Das öffnet Tür und Tor für willkürliche Zensur. Das Totschlag-Argument ist immer wieder der Schutz von Kindern vor Missbrauch (child sexual abuse material CSAM). Außerdem Schädlinge (Malware) und andere “möglicherweise ungesetzliche” Inhalte. Wer entscheidet darüber?

pc-fluesterer.info/wordpress/…

apple cloud jugendschutz politik privacy
+3 Less UnplugApple UnplugTrump verbraucherschutz

Das musst du als #CTO bei der Auswahl deiner #Cloud Plattform in Bezug auf #Security Defaults beachten:

#AWS vs. #GCP: Wer baut die sichereren Defaults? Google Cloud hatte in 4 von 6 Risikokategorien die wenigsten Fehlkonfigurationen, AWS in 5 von 6 hingegen die meisten. Exponierte Services: 76% der AWS-Accounts, aber nur 8% bei Google Cloud.

Der Grund ist laut Intruder das “Shared Fate”-Modell von Google - sichere Defaults direkt ab Werk. AWS legt mehr Verantwortung in die Hände der Nutzer.

Es ist eine Frage von Architektur-Philosophie: Sollen Systeme out of the box sicher daherkommen oder erst sicher konfiguriert werden müssen?

Ich denke: Sichere Defaults gewinnen langfristig. Sicherheit, die man erst aktiv einschalten muss, bleibt bei vielen aus. Quelle:  intruder.io/blog/…

Pandolin @axel social.isarosc.de

Experto credite, lieber Herr Merz.

Ich habe 21 Jahre lang amerikanische Cloud (auch an deutsche Behörden) verkauft. Erst direkt bei Microsoft im Public Sector, dann über den Channel. Ich kenne die Folien, ich habe einige davon selbst gebaut. Deshalb erlaube ich mir heute, was ich sonst meide: einen Brief an einen Politiker.

Sie haben beim Digitalgipfel gesagt, die Google-Cloud der Nachrichtendienste sei “nicht eine voll integrierte Infrastruktur, sondern eine europäische Infrastruktur”. Und: “Die ist für uns sicher.”
Ich kenne diesen Satz. Er stand in jedem Angebot, das ich je mit abgegeben habe. Nur dass wir ihn nicht selbst sagten, sondern das Gespräch immer so gelenkt haben, dass der Kunde ihn selber ausspricht. Sie haben ihn für uns gesagt. Vor Publikum. Während das BSI noch prüft.

Lassen Sie mich erklären, wie das Spiel aus der Innenperspektive funktioniert. Jedes Mal, wenn die Fragen der Kunden besser wurden, haben wir eine Schicht dazugebaut. Erst lag das Rechenzentrum in Frankfurt. Dann kam eine deutsche Betreibergesellschaft. Dann Mitarbeiter mit Sicherheitsüberprüfung, dann Update-Reviews durch Dritte, dann Air Gap. Jede Schicht war echt. Jede Schicht hat ein Bedenken erledigt. Und eine Sache hat sich in all den Jahren nie bewegt: Wer den Code schreibt, der das System am Leben hält.

Es geht nämlich nicht um den hypothetischen Film, in dem ein US-Präsident Google zwingt, Ihre Geheimnisse herauszugeben. Den Film kann man mit einem Air Gap tatsächlich abdrehen. Es geht um die Szene, in der schlicht kein Update mehr kommt. Dann haben die Dienste ein paar Monate, um umzuziehen. Wohin, lieber Herr Merz? An den Ort, der nie gebaut wurde, weil DER Ankerkunde, den SIE selbst vor einem Jahr versprochen haben, gerade 500 Millionen Euro nach Mountain View überwiesen hat?

Sie haben in derselben Rede den besten Satz des Tages gesagt: Die Frage sei nicht mehr make or buy, sondern wer die Regeln setzt. Experto credite: Die Regeln setzt, wer die Updates signiert. Immer. Das ist kein Vorwurf an Google, das ist das Geschäftsmodell. Ich habe davon gelebt.

Niemand Ernstzunehmendes verlangt Autarkie. Und Dr. Sven Herpig hat recht, eine unsichere deutsche Bude wäre keine Lösung. Aber zwischen “voll autark” und “Google nennen wir jetzt europäisch” liegt ein Kontinent. Er heißt Europa. Mit Anbietern, die es längst gibt. Man müsste sie nur beauftragen.
Ich arbeite heute für einen europäischen Anbieter. Das dürfen Sie sehr gern als Befangenheit lesen. Oder als den Grund, warum ich weiß, wovon ich rede. Ich bin damit übrigens nicht allein, fragen Sie Prof. Harald Wehnes.

Die Souveränität liegt nicht im Standort des Rechenzentrums.
Sie liegt in der Hand, die den Update-Button drückt.

One less excuse.

Textgrafik auf weißem Hintergrund mit orangefarbenem Balken am oberen Rand. Dachzeile in Orange: „Digitalgipfel Berlin, 2. November 2026“. Darunter sehr groß in weißer Fettschrift das Zitat: „Die ist für uns sicher.“ Darunter kleiner der Quellennachweis: „Friedrich Merz, Bundeskanzler, über die geplante Google-Cloud der deutschen Nachrichtendienste. Das BSI prüft noch.“ Unten links: pandolin.io. Unten rechts in Orange: „Experto credite, lieber Herr Merz.“

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.