sicherheit

Tags

Follow from the Fediverse

Follow #sicherheit from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@sicherheit@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

The most endorsed users with this tag

Posts with this tag

69 posts

Filters
Körber-Stiftung @koerberstiftung stiftungen.social

💻 Was wäre, wenn Microsoft, Google oder Amazon morgen ihre Dienste abschalten würden?

Journalistin Nhi Le diskutiert mit Expert:innen darüber, wie selbstbestimmt wir unsere digitale Zukunft noch gestalten können.

🎟️ Jetzt kostenlos anmelden 👉 t1p.de/kck7x

🔊 Auch im Livestream!

Der Abend ist Teil der #HamburgerHorizonte 2026 - eine Kooperation der Körber-Stiftung mit dem Hamburg Institute for Advanced Security (HIAS) und der Universität Hamburg 🤝

Veranstaltungsbild (KI-generiert) zur Veranstaltung im Rahmen der Hamburger Horizonte. Eine Person steht von hinten vor einer riesigen digitalen Anzeigewand mit Daten, Karten und Diagrammen. Unten der Veranstaltungstitel „Wenn morgen alles offline wäre – Do, 05. Nov 19 Uhr, KörberHaus”.
tagesschau @tagesschau ard.social

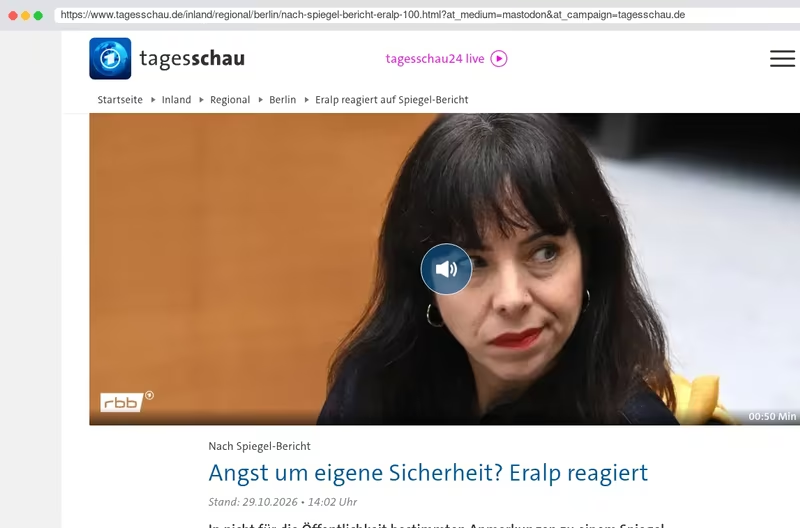
Eralp reagiert auf Spiegel-Bericht

In nicht für die Öffentlichkeit bestimmten Anmerkungen zu einem Spiegel-Interview sorgte sich Linken-Politikerin Elif Eralp um ihre Sicherheit. Nun bekräftigte sie, klar gegen Gewalt vorgehen zu wollen.

➡️ tagesschau.de/inland/…

Sicherheit OrganisierteKriminalität
Christoph Schmees @PC_Fluesterer social.tchncs.de

KI findet Schwachstellen in verbreiteter FOSS Anlagensteuerung

Ui, da sollten sich die Nutzer/innen von EPICS (Experimental Physics and Industrial Control System) beeilen, auf die neueste Version zu aktualisieren. EPICS ist ein FOSS Paket zur Überwachung und Steuerung von technischen Anlagen aller Art, darunter rund 90 große Forschungseinrichtungen. Das Sicherheitsunternehmen Causal Security, das schon etliche Sicherheitslücken aufgedeckt hat, setzt zu deren Suche die eigene KI Cipher ein. Cipher hat innerhalb von weniger als vier Stunden (genau 3:49’) ganze vier Sicherheitslücken in EPICS gefunden, davon eine kritische (9,8 von 10) und drei wichtige. Die wurden in der neuesten Version (7.0.11, 26. Oktober) … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Broadcom WLAN: 16 Jahre altes Sicherheitsloch

Der amerikanische Hersteller Broadcom ist der Lieferant für Funk-Funktionen :-) (Bluetooth, Mobilfunk, WLAN). Chips dieses Herstellers finden sich in allen möglichen Geräten vom Smartphone bis zum Router. Broadcom bietet den Herstellern dieser Geräte SDK an, mit denen sie ihre Treiber schreiben können. Darin stecken seit 2010 zwei Sicherheitslücken. Die wurden damit weltweit in Millionen WLAN-Routern eingebaut. Die Lücken erlauben es Fremden, die Geräte über WPS zu kapern. Der Hersteller weiß mindestens seit 2018 von den Fehlern. Jedenfalls wurde da ein Update veröffentlicht, das die Fehler beheben sollte - aber nicht hat. … Weiterlesen:

pc-fluesterer.info/wordpress/…

zeroday exploits router sicherheit UnplugTrump wlan
Bundesdigitalministerium @BMDS social.bund.de

PHP-Sicherheitslücke ⚠️ Die Bundesregierung nimmt den Vorfall und die aktuellen Warnungen sehr ernst. Unsere Cybersicherheitsbehörden haben vorausschauend, schnell und klar reagiert.

Wir handeln: mit gezielten Investitionen in unsere digitale Souveränität, mit eigenen Kompetenzen, mit dem neuen KI-Sicherheitsinstitut.

Mehr dazu im Video von unserem Staatssekretär Markus Richter im ARD-Morgenmagazin.

#WirMachen #Digitalisierung #Sicherheit #PHP #KI

Quelle: Das Erste / ARD-Morgenmagazin

Christoph Schmees @PC_Fluesterer social.tchncs.de

Apple aktualisiert alles 2026-10

Puh - das hat ja gerade noch vor Ende des Monats geklappt! Im Oktober veröffentlicht Apple Flicken gegen 304 Sicherheitslücken. Die Zahl ist recht hoch, aber bleibt im Rahmen (anders als MS). Die CVE-2026-86950, die als bereits ausgenutzt bekannt ist, wurde jetzt endlich auch für das ältere iOS 18 geflickt. Die neueren (26 und 27) waren ja schon vor einem Monat abgesichert worden. Wer ein so altes System (18) verwendet, muss halt damit leben, einen Monat länger ungeschützt angreifbar zu sein - ja und? Zwei weitere Sicherheitslücken sind “interessant”: CVE-2026-86990 erlaubt es Apps, unerkannt und ohne Erlaubnis die Kamera zu benutzen; … Weiterlesen:

pc-fluesterer.info/wordpress/…

zeroday apple ios macos sicherheit
+3 Less smartphone UnplugApple UnplugTrump
Linux und Ich @linuxundich social.anoxinon.de

Wegen der PHP2Shell-Lücken ging das SELFHTML-Wiki vom Netz, denn es lief noch mit MediaWiki 1.27 und PHP 7.0. Nach vier Tagen ist es zurück, mit MediaWiki 1.46, PHP 8.4 und auf einem neuen Server. Hatte schon etwas böse Ironie in sich: Ein Urgesteine der deutschsprachigen Web-Community muss vom Netz, weil der Unterbau aufgrund von Zeit- und Ressourcenmangel nicht mehr gepflegt werden kann.

linuxundich.de/selfhtml-wiki-php2shell-…

GNOME-Desktop mit vier Browserfenstern: Wikis von ubuntuusers.de, Arch Linux und Wikipedia, vorne das SELFHTML-Wiki unter wiki.selfhtml.org.
Christoph Schmees @PC_Fluesterer social.tchncs.de

Neues zum PHP-Sicherheitsproblem

Aller guten Dinge sind drei. In PHP wurde eine dritte Sicherheitslücke (CVE-2026-115560) gefunden. Die wird aber kein Notfall-Update nach sich ziehen. Erstens ist sie schwierig ausnutzbar, und zweitens kann man sich mit der Konfigurationseinstellung “session.upload_progress.enabled=0” vor Angriffen schützen. Apropos schwierig ausnutzbar: Die beiden anderen Sicherheitslücken, die zusammengefasst als PHP2Shell bezeichnet werden, haben sich ebenfalls als schwierig ausnutzbar erwiesen. Zwar wurden schnell reichlich Angriffs-VERSUCHE beobachtet, aber bisher ist kein einziger Fall eines erfolgreichen Angriffs bekannt.

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Wegen Fehlerfunden durch KI: Postgres 19 erst mal gestoppt

Wie war das mit der Beschleunigung durch KI? KI findet in kurzer Zeit viele Sicherheitslücken. In der FOSS Datenbank PostgreSQL, kurz Postgres, wurden in acht bis zehn geplanten neuen Funktionen so viele potentiell gefährliche Fehler entdeckt, dass die Veröffentlichung der neuen Funktionen vorerst ausgesetzt wurde. Postgres positioniert sich durchaus auf Augenhöhe mit Microsoft Access. Zu der Zeit, als die neuen Funktionen geschrieben wurden, war die Code-Analyse mit KI noch nicht so weit, wie sie aktuell ist. Sonst hätte man die Fehler eher gefunden und rechtzeitig beheben können. Die Fähigkeiten der KI-Systeme entwickeln sich so rasant, dass einige … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Erneut: Werbung blockieren ist Notwehr!

Vor drei Jahren habe ich geschrieben: Werbung blockieren ist Notwehr (mit einigen Aktualisierungen). Nach neueren Erkenntnissen muss man diesen Satz doppelt unterstreichen. Die Forscher/innen von Citizen Lab haben den ersten öffentlich bestätigten Fall entdeckt, in dem Werbung systematisch zur Infektion des Zielgerätes genutzt wird. Die - ähm, israelische - Werbefirma Discover-Tech hat eine Technik perfektioniert, die “AdFection” genannt wird (aus Advertising (Werbung) und Infection). Sie verbindet Mikrotargeting (extrem personalisierte Werbung) mit Trojanischen Beigaben, die teils ohne weitere Aktion des Opfers… Weiterlesen:

pc-fluesterer.info/wordpress/…

bigdata cybercrime politik sicherheit spionage
+5 Less trojaner vorbeugen werbung wissen israel
Christoph Schmees @PC_Fluesterer social.tchncs.de

MS365 + ConnectWise + KI = Katastrophe

MS365 ist alleine schon komplex genug (von Konzeptfehlern und Sicherheitslücken will ich gar nicht erst anfangen). Jetzt flanschen wir ein weiteres komplexes Produkt daran: CloudBackup (früher SkyKick) von der Firma ConnectWise. Heraus kommt ein Monstrum mit vielen versteckten Schwachstellen: Sicherheitslücken, Konzeptfehler, Konfigurationsfehler. Der einzige Schutz dieser weichen Konstruktion bestand bisher darin, dass Angriffe ebenfalls kompliziert und langwierig waren. Dann kam die KI als Brandbeschleuniger.
Der Fall: Das Sicherheitsunternehmen Huntress entdeckte … Weiterlesen:

pc-fluesterer.info/wordpress/…

closedsource cloud cybercrime datenleck datenschutz
+8 Less KI Microsoft office sicherheit spionage unplugMicrosoft UnplugTrump vorbeugen
Christoph Schmees @PC_Fluesterer social.tchncs.de

KI Selbstregulierung – eine Farce

König Donald hat den KI-Firmen ja eine Regulierung erspart. Auch Herr Z. meint, dass die KI-Firmen von sich aus Interesse an verantwortungsvollem Handeln hätten ((he - wer hat da gelacht?)). Bei uns hat vor ein paar Jahren ein Doppelagent behauptet, dass der Markt regelt. Wie solche Selbstregulierung aussehen kann, demonstriert gerade Anthropic. Die Firma versucht gerade einen Gesetzentwurf zu lancieren, der KI-Regulierung vortäuschen soll. Anders kann man die Ideen der Firma wohl nicht nennen. Die Firma möchte gesetzlich festlegen lassen, dass KI-Modelle blockiert werden sollen, wenn sie die Gefahr mit sich bringen, dass “mehr als 50 Menschen getötet … Weiterlesen:

pc-fluesterer.info/wordpress/…

KI politik sicherheit UnplugTrump usa verbraucherschutz
Christoph Schmees @PC_Fluesterer social.tchncs.de

So kann man mit KI Geld verdienen

Das Verfahren ist nicht für Jede/n geeignet. Aber es zeigt, dass es Wege gibt, wie man mit den Ausgaben für KI ein Vielfaches an Geld erbeuten kann. Vier Sicherheitsexperten haben mit der Hilfe von KI (GPT-5.6 Sol von OpenAI) innerhalb von sechs Tagen drei Sicherheitslücken in Google Chrome gefunden, die verkettet eine komplette Kompromittierung des Browsers ermöglichen. Die vier haben 40.000 US-Dollar für KI Token (Wertmarken) an OpenAI investiert; Google hat 250.000 US-Dollar als Belohnung (bug bounty) ausgeschüttet. Auch wenn man ihre Arbeitszeit mit einrechnet, ist das schon eine ganz hübsche Quote. :-) Noch beeindruckender … Weiterlesen:

pc-fluesterer.info/wordpress/…

browser chrome google sicherheit UnplugGoogle
+2 Less UnplugTrump zahlen
Christoph Schmees @PC_Fluesterer social.tchncs.de

Neuer Angriff auf die LiteLLM Lieferkette

LiteLLM ist eine Bibliothek, die für Anwendungen eine Schnittstelle bietet, über die in einheitlicher Syntax sämtliche bekannten KI-Modelle angesprochen werden können. Bereits im März gelang es einem Angreifer, trojanische Pakete in das Repository PyPI einzuschleusen. Obwohl die kompromittierten Pakete nur 40 Minuten zum Download online waren, wurden mehr als 2.500 Unternehmen Opfer des Informationsdiebs (information stealer). Jetzt also wieder: Neues Spiel, neues Glück. Beim aktuellen Angriff enthielt die trojanische Version nicht nur einen information stealer, sondern zusätzlich ein RAT (Remote Administration Tool, Software für den Fernzugriff). PyPI hat die trojanische … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

KI absurd

Wahrscheinlich hat jede/r von uns inzwischen schon mal unter KI-Chatbots gelitten. Die werden ja vor allem an Hotlines jeder Art gerne eingesetzt. Mit ihrem völligen Fehlen von Einsichtfähigkeit und ihren stupiden Standard-Antworten können sie ganz schön nerven. Das wird auch nicht besser, wenn man in einer Video-Konferenz einen ausgewachsenen Avatar in Menschengestalt als Gegenüber hat. In den USA scheint es inzwischen Standard zu sein, dass Bewerbungsgespräche zumindest im ersten Schritt von solchen KI-“Personalern” geführt werden. Wie wenig sinnvoll oder gar hilfreich das ist, hat ein amerikanischer Humorist vorgeführt.

In einem ersten Versuch hat er auf die Fragen der Personal-KI völlig unsinnige Antworten gegeben. … Weiterlesen:

pc-fluesterer.info/wordpress/…

Linux und Ich @linuxundich social.anoxinon.de

PHP2Shell geistert durch alle Medien, viele Seitenbetreiber haben ihre Webseiten vom Netz genommen und die Server gepatcht. Wer #Selfhosting betreibt und Dienste ins Netz stellt, sollte das auch tun. Gerade mit Docker landen die Patches aber nicht automatisch mit den „normalen“ Updates in den Images. Wie ihr eure Container prüft und aktualisiert:

linuxundich.de/php2shell-docker-contain…

Laptop mit schwarzem Bildschirm zeigt eine Kommandozeile mit dem Titel 'PHPSHELL' und mehreren Statusmeldungen zu einem PHP-Exploit-Versuch
Christoph Schmees @PC_Fluesterer social.tchncs.de

„AfD“ E-Mail-Hack und -Datenleck

Uff - gerade kommen so viele Meldungen auf der “Überholspur” herein, dass mein Stapel “das ist einen Blogbeitrag wert” gar nicht kleiner werden will. Nach dem PHP-Drama ist jetzt also das Debakel der E-Mails der “AfD” dran. Darüber kursieren sehr viele halb wahre bis komplett falsche Angaben und Spekulationen, die überwiegend politisch gefärbt sind - von der einen wie auch von der anderen Seite. Daran will ich mich hier nicht beteiligen. Die nach meiner Ansicht best recherchierte und technisch ausführliche Analyse der verwirrenden Vorgänge hat Lilith Wittmann geliefert. Hier mag jede/r selbst nachlesen, was bisher bekannt ist. … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Kritisches PHP-Sicherheitsproblem: Websites offline

Sogar das BSI hat schon eine dringende Warnung veröffentlicht. Etwas hilfreicher ist der Text von Brian Krebs. Die besten und vor allem aktuellen Informationen gibt es beim SANS-ISC.
Beim jetzigen Kenntnisstand stellt sich die Lage so dar: In der FOSS Programmiersprache PHP wurden zwei Sicherheitslücken gefunden, die jetzt die Nummern CVE-2026-109618 und CVE-2026-109619 erhalten haben. Die zugrunde liegenden Schwachstellen existieren schon seit der Steinzeit, aber bisher war ihre eventuelle Ausnutzung so kompliziert, dass sie keine Gefahr darstellten. Mit Auftreten der KI hat sich das geändert. … Weiterlesen:

pc-fluesterer.info/wordpress/…

0day cms exploits KI provider
+3 Less sicherheit vorbeugen wissen

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.