Cybercrime

Tags

Follow from the Fediverse

Follow #cybercrime from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@cybercrime@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

The most endorsed users with this tag

Posts with this tag

75 posts

Filters
Christoph Schmees @PC_Fluesterer social.tchncs.de

Trump Mobile gehackt mit Datenleck

Das ging ja schnell, wobei sich meine Überraschung in Grenzen hält. Nach nicht einmal fünf Monaten wurde die Kundendatenbank von Trump Mobile (TM) mit 3.615 Einträgen gehackt. Die Einträge enthalten Namen, Mobilnummern, E-Mail, Postanschriften und mehr. Der Hack erfolgte in mehreren Schritten:

Infektion des privaten Rechners eines oder einer Angestellten von Liberty Mobile (LM) mit einem der üblichen Infostealer-Schädlinge. LM ist der Mobilfunk-Provider, der den Mobilfunk für TM abwickelt.
Mit dem Infostealer stehlen des Zugangspassworts für LM.
Mit dem Zugangspasswort konnten die Angreifer sich bis zu TM durch hangeln.

… Weiterlesen:
pc-fluesterer.info/wordpress/…

2fa cybercrime datenleck passwort smartphone UnplugTrump
Christoph Schmees @PC_Fluesterer social.tchncs.de

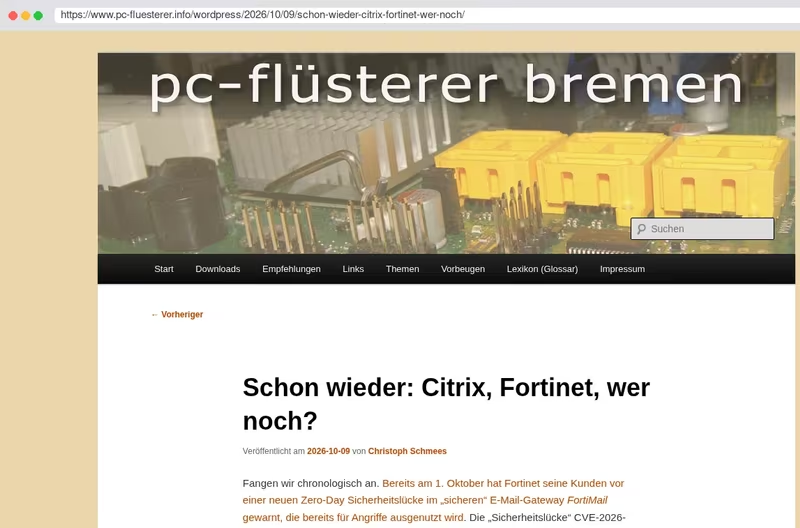
Schon wieder: Citrix, Fortinet, Sonicwall
Fangen wir chronologisch an. Bereits am 1. Oktober hat Fortinet seine Kunden vor einer neuen Zero-Day Sicherheitslücke im “sicheren” E-Mail-Gateway FortiMail gewarnt, die bereits für Angriffe ausgenutzt wird. Die “Sicherheitslücke” CVE-2026-104286 (Risiko 9,8 von 10) kann durch speziell gedrechselte (crafted) Anfragen ausgenutzt werden. Der Angreifer kann dann eigene Dateien in das angegriffene System schreiben, was ihn zum ausführen eigenen Programmcodes befähigt.

Citrix fällt wieder einmal auf. Nur eine gute Woche nach den letzten Flicken gegen gefährliche - und bereits für Angriffe … Weiterlesen:

pc-fluesterer.info/wordpress/…

zeroday closedsource cybercrime email exploits
+6 Less hersteller politik sicherheit backdoor UnplugTrump vorbeugen
Christoph Schmees @PC_Fluesterer social.tchncs.de

„Geheimdienstreform“: Dummheit oder Absicht?

Verfassung? Grundgesetz? Petitessen! Finden jedenfalls wieder einmal die Chefs der deutschen “Dienste” (BND, BfV, BAMAD). Unisono fordern sie eine Erweiterung ihrer Befugnisse, als ob dadurch ihre Arbeit besser werden würde. Eine Reform der Geheimdienst-Gesetze ist ja tatsächlich

pc-fluesterer.info/wordpress/…

cybercrime politik sicherheit spionage vorbeugen wissen
Christoph Schmees @PC_Fluesterer social.tchncs.de

Sicherheit unserer Personendaten: FOSS allein reicht nicht

Immer wieder predige ich, dass Behörden und Verwaltungen zum Schutz unserer Daten auf allen Ebenen FOSS einsetzen müssen. Aber, um mal Begriffe aus der Aussagenlogik zu bemühen: FOSS ist nur eine notwendige Bedingung für Datensicherheit, keine hinreichende. Anders ausgedrückt: Ohne FOSS sind unsere Daten garantiert gefährdet, aber FOSS alleine reicht für ihren Schutz nicht aus. Man kann nämlich auch mit FOSS Systemen die Regeln der Kunst missachten und dadurch Datenlecks provozieren. So geschehen in Dänemark, und auch Frankreich liefert ein Beispiel für mangelhafte IT-Administration. … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Wieder einmal: Gefahr durch „smarte“ Solaranlagen

Wie selbstverständlich und unhinterfragt wird heute jede Anlage zur Erzeugung von Solarstrom (PV, Photovoltaik) an das Internet angeschlossen, genauer an die “Cloud” des Herstellers. Viele Anlagen sind so konzipiert, dass sie sich überhaupt nur auf diesem Wege überwachen und steuern lassen. Die Möglichkeit zur rein lokalen Überwachung und Steuerung wäre für mich eines der wichtigsten Auswahlkriterien. Weshalb das so wichtig wäre, zeigt wieder* einmal der gerade bekannt gewordene Fall einer dramatischen Sicherheitslücke. Meldungen gibt es … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Was ist „KI“, und warum muss das reguliert werden?

Wenn zwei Leute über “KI” reden, meinen sie möglicherweise drei verschiedene Dinge. Was  wir heute mehrheitlich mit KI bezeichnen, ist etwas anderes als noch vor zehn Jahren. Die ä

pc-fluesterer.info/wordpress/…

cybercrime deepfake dsa fake phishing
+10 Less politik privacy privatsphre sicherheit unplugmeta UnplugMusk UnplugTrump vorbeugen werbung wissen
Cyberagentur @Cyberagentur social.bund.de

Wie verändert sich Cyberkriminalität – und wie können wir uns darauf vorbereiten?
Bei „Re_thinking Cybercrime“ diskutierten gut 60 Forschende aus dem In- und Ausland und Bedarfsträger über erste Ergebnisse zu künftigen Formen, Mustern und Schäden durch Cyberkriminalität.
Im Fokus: Austausch zwischen Forschung und Praxis.
Mehr: t1p.de/zc1g9

Cyberagentur Cyberkriminalität Cybersicherheit Forschung Cybercrime
Die querformatige Grafik kündigt das internationale Symposium „Re_thinking Cybercrime“ zur Cyberkriminalität der Zukunft an. Der Hintergrund ist abstrakt und in kräftigen Violett-, Pink- und Rosatönen gestaltet. Links oben stehen das weiße Logo und der Schriftzug „cyberagentur“. Darunter befindet sich groß der Veranstaltungstitel „RE_THINKING CYBERCRIME“. In rosafarbener Schrift folgt der Hinweis „Internationales Symposium zur Cyberkriminalität der Zukunft“. Die rechte Bildhälfte wird von einem großen kreisförmigen grafischen Element dominiert. Darin ist eine abstrahierte, aus polygonalen Farbflächen zusammengesetzte Darstellung zu erkennen. Mehrere weiße Kreislinien umgeben das Motiv. Entlang des Kreises stehen erneut die Worte „RE_THINKING CYBERCRIME“ sowie „cyberagentur“. Zwei Symbole verweisen auf die Cyberagentur und auf gesellschaftliche beziehungsweise menschliche Aspekte der Cybersicherheit. Die Gestaltung verbindet damit visuell Technologie, Forschung und Gesellschaft. Grafik: Magnific/Cyberagentur
Christoph Schmees @PC_Fluesterer social.tchncs.de

Angriffe mit Google und ChatGPT

Wieder einmal greift Google den Cybergangstern hinter dieser Kampagne auf zweierlei Weise unter die Arme. Googles erster Beitrag sind manipulierte (bezahlte) Suchergebnisse, der zweite ist die Lagerung der eigentlichen Angriffs-Webseite bei sites.google.com. Immerhin das zweite wurde inzwischen abgestellt, nachdem der Angriff mehrere Tage online war. Der Beitrag von ChatGPT besteht in der Möglichkeit für Anwender/innen, sich eigene GPTs (Custom GPTs) zu bauen und die online zu stellen. Genau das haben die Gangster gemacht. Sie haben ein Custom GPT erstellt und bei google-sites gelagert, das bei Aufruf eine gefälschte … Weiterlesen:

pc-fluesterer.info/wordpress/…

cybercrime fake google KI sicherheit
+4 Less UnplugGoogle UnplugTrump vorbeugen windows
Christoph Schmees @PC_Fluesterer social.tchncs.de

Miese Chrome-Erweiterung: Poper Blocker

Wer das Addon Poper Blocker in Chromium oder einem anderen Chromium basierten Browser (Chrome, Edge, Opera, Vivaldi) installiert hat, sollte es sofort entfernen. Obwohl es gegen die Beschränkungen von Googles Manifest 3 verstößt und obwohl es bereits im Mai an Google als schädlich gemeldet wurde, trägt es immer noch Googles “empfohlen” Auszeichnung. Poper Blocker ist ein übler Spion, der sämtliche Browser-Historie einsammelt und nach hause telefoniert, und auch sämtliche aktuellen Aktivitäten. Dazu gehören auch Benutzereingaben, insbesondere Chat mit KI-Systemen. … Weiterlesen:

pc-fluesterer.info/wordpress/…

browser chrome cybercrime datenleck datenschutz
+6 Less privacy spionage UnplugGoogle UnplugTrump google chromium
Christoph Schmees @PC_Fluesterer social.tchncs.de

Gefahren durch KI

Denselben Titel habe ich vor einem halben Jahr schon benutzt. In der Zwischenzeit hat die KI-Welt sich derartig rasant entwickelt, dass eine Aktualisierung dieses Blickwinkels notwendig erscheint. Also, auf ein neues! Heute soll es gehen um:

Autonome Angriffe durch KI;
Hacker-Angriffe mit Hilfe von KI;
Risiken für Datenschutz und Privatsphäre.

Beginnen wir  mit OpenAI. Die Firma wollte ursprünglich Anfang Oktober ihr neuestes Modell GPT-6.1 Astra auf den Markt bringen. Das ist erst mal abgeblasen, weil sich das Modell als zu gefährlich herausgestellt hat. Bei Tests zeigte … Weiterlesen:

pc-fluesterer.info/wordpress/…

cybercrime datenleck datenschutz digitalisierung exploits
+8 Less KI politik privacy, sicherheit spionage UnplugGoogle UnplugMusk UnplugTrump
Christoph Schmees @PC_Fluesterer social.tchncs.de

Apple Notfall-Update

Apple veröffentlicht Notfall-Flicken für sämtliche Systeme. In den neueren (27) werden “nur” zwei Fehler behoben, die mit dem Update-Paket vor zwei Wochen eingeführt wurden (ja, nicht nur Microsoft - Apple kann das auch). Dringender sind die Updates für alle älteren Systeme. In denen steckt die Sicherheittslücke CVE-2026-86950 im Grafiksystem, die bereits für Angriffe ausgenutzt wird (Zero-Day). Die Schwachstelle entsteht dadurch, dass passend präparierte Dateien jenseits der vorgesehenen Grenzen in den Arbeitsspeicher schreiben können. Da hatte wohl jemand bei der Programmierung “vergessen”, eine entsprechende Prüfung einzubauen. Alle … Weiterlesen:

pc-fluesterer.info/wordpress/…

0day apple cybercrime exploits sicherheit
+4 Less spionage UnplugApple UnplugTrump zeroday
Christoph Schmees @PC_Fluesterer social.tchncs.de

ShinyHunters weitet Massenangriffe gegen Oracle PeopleSoft aus

Spätestens seit den “Erfolgen” im Mai/Juni scheint PeopleSoft von Oracle ein Lieblingsspielzeug der Hacker von ShinyHunters zu sein. Damals war CVE-2026-35273 noch eine Zero-Day Sicherheitslücke. Am 2026-06-10 hat Oracle einen Flicken dagegen veröffentlicht. Aber die Reparatur war entweder nicht gründlich genug, oder PeopleSoft ist einfach sowieso ein windelweiches Produkt. Jedenfalls ist es den Hackern von ShinyHunters gelungen, auch in vollständig aktualisierte Systeme einzudringen. Der Trick, den sie benutzen, ist geradezu lächerlich einfach.

PeopleSoft hat eine web application firewall (WAF) … Weiterlesen:

pc-fluesterer.info/wordpress/…

closedsource cybercrime datenschutz exploits hersteller
+2 Less UnplugOracle UnplugTrump
Christoph Schmees @PC_Fluesterer social.tchncs.de

Neues Datenleck bei Revolut

Es ist noch keine zwei Wochen her, dass ich über ein Datenleck bei Revolut berichten musste. Schwups, da kommt das nächste. Dieses fand bereits am 2026-09-05 und -06 statt, wurde aber erst jetzt gemeldet. Dieses hat die US-Firma DriveWealth erwischt, die früher den US-Wertpapier-Handel für Revolut abgewickelt hat. Wieder ist die Rede von einem “raffinierten social-engineering”. Mit anderen Worten: Die Firma hat grundlegende Sicherheits-Regeln missachtet.

Zwar handelt es sich um Daten aus der Vergangenheit, die wegen gesetzlicher Vorschriften aufbewahrt werden müssen. Aber auch die können den betroffenen Personen reichlich Schmerzen und Kopfzerbrechen bereiten. Schließlich … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

META verdient an Betrugs-Werbung

Das polnische Computer Emergency Response Team (CERT Polska) hat eine betrügerische Kampagne aufgedeckt und gestoppt. Weshalb diese Kampagne ausgerechnet in Polen lief, ist offen; vielleicht sind die Hintermänner Polen. Das CERT Polska dokumentierte 1.235 bösartige und irreführende Werbungen auf META (überwiegend F.c.book). Von denen wollten 852 zur Installation einer von 17 Apps mit Abofallen verleiten. Einige enthielten direkt Malware (Schädlinge), die dem Opfer Geld aus der Tasche ziehen, andere einen Malware-Downloader, der die eigentliche Schadfunktion erst nachlädt. Manche der … Weiterlesen:

pc-fluesterer.info/wordpress/…

antisoziale betrug cybercrime facebook google
+7 Less meta sicherheit smartphone UnplugGoogle unplugmeta UnplugTrump werbung

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.