⚠️ Today’s internet apocalypse means you should update the ruby (of your mastodon instance):
Follow #itsecurity from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.
@itsecurity@tags.vutuv.de
26 posts
⚠️ Today’s internet apocalypse means you should update the ruby (of your mastodon instance):
📅 10.12.2026: „Phishing – Wachsamkeit ist der beste Schutz“
Bei Komm2IT-Kompakt vermittelt Daniel Köster (KDO, Abteilung Monitoring & Security) praxisorientiertes Wissen zu aktuellen Cyber-Bedrohungen mit Fokus auf Phishing-Angriffe. Teilnehmende lernen, täuschend echte Betrugsversuche zu erkennen – und wie sie durch umsichtiges Verhalten aktiv zur IT-Sicherheit beitragen können.
Der Impuls ist kostenlos und online, Anmeldung über die KDO oder die BizDigital-Plattform des NSI. Mehr Infos hier:
[kdo.de/aktuelles/…](https://kdo.de/aktuelles/newsbeitrag/komm2it-kompakt-gestartet-vortraege-impulse-und-praxiswissen-fuer-kommunen)Gerade für Kommunen im Kontext von NIS2 ein praktischer Baustein für Security-Awareness.
#Phishing #ITSecurity #SecurityAwareness #Kommunen #NIS2 #komm2it

IT-Sicherheit: Was im Hintergrund eines Webservers geschieht
Diese aktuelle Grafik stammt von einem unserer Linux-Server, auf dem unter anderem unsere Friendica-Instanz betrieben wird. Sie zeigt den Stand vom heutigen 6. November 2026 um 10:20 Uhr.
Bereits zu diesem Zeitpunkt hatte Maltrail mehr als 21.000 sicherheitsrelevante Ereignisse erfasst. Bis zum Ende des Tages werden voraussichtlich weitere hinzukommen.
Was Besucher unserer Webseiten normalerweise nicht sehen: Der Betrieb öffentlich erreichbarer Server erfordert eine kontinuierliche Überwachung und Absicherung gegen unterschiedlichste Bedrohungen.
Dabei ist wichtig: Die geografische Zuordnung der IP-Adressen lässt keine sicheren Rückschlüsse auf den tatsächlichen Standort möglicher Angreifer zu.
Für uns gehört IT-Sicherheit nicht zu den gelegentlichen Wartungsarbeiten. Sie ist ein fester Bestandteil des täglichen Serverbetriebs.
Ein kleiner Einblick in unsere Arbeit bei der-admin.de


Moin! 👋 Ich bin Thomas und neu hier auf norden.social.
Auf kabelbruch.de blogge ich über mein Homelab: Proxmox, Self-Hosting, IT-Security für zu Hause, Home Assistant und bald auch Meshtastic & MeshCore. Motto: Basteln, ausprobieren, auch mal scheitern – und darüber schreiben.
Neue Artikel kündige ich hier an. Fragen, Tipps und „Das hätte ich anders gemacht“ gern als Antwort.

Eine einzige SMS, und euer Smartphone ist nur noch ein teurer Briefbeschwerer? 📱😳 Genau das ist mit der Schwachstelle möglich, die Sicherheitsforscher Mark Blaszczyk am Donnerstag publik gemacht hat.
Zum Artikel: heise.de/-11506526?wt_mc=sm.red.ho.mast…


Bei Molly (Signal-Fork) herrscht seit Ende Juli Stillstand bei den Releases. Die Entwickler nennen fehlende Kapazitäten und aufwendige Merge-Konflikte als Gründe. Das Projekt soll weitergehen, ein Termin für das nächste Update fehlt jedoch.
Fast drei Monate ohne Updates sind bei einem sicherheitskritischen Messenger problematisch. Zusätzliche Sicherheitsfunktionen helfen wenig, wenn die Basis nicht aktuell gehalten wird.

🔐 Kritische PHP-Sicherheitslücken – warum Updates so wichtig sind
Momentan ist in vielen Nachrichten von schwerwiegenden Sicherheitslücken in PHP zu hören. Einige Webseiten und Dienste waren zeitweise nicht erreichbar, weil Betreiber ihre Systeme vorsorglich abgeschaltet haben.
Doch was ist PHP eigentlich? 🤔
PHP ist eine Programmiersprache, die im Hintergrund vieler Webseiten arbeitet. Ob WordPress, Drupal, Joomla oder zahlreiche andere Internetanwendungen – ohne PHP würden viele dieser Angebote nicht funktionieren.
Am 21. Oktober wurden Sicherheitsupdates veröffentlicht, die zwei kritische Schwachstellen schließen. Unter bestimmten Voraussetzungen könnten Angreifer diese ausnutzen, um Schadcode auf betroffenen Servern auszuführen.
⚠️ Das ist ernst zu nehmen, aber kein Grund zur Panik!
Eine Sicherheitslücke bedeutet nicht automatisch, dass ein Server bereits angegriffen wurde. Entscheidend ist, dass verfügbare Sicherheitsupdates zeitnah installiert werden.
Und das betrifft nicht nur große Webserver oder Unternehmen.
💻 Auch unsere privaten Computer, Smartphones, Router und andere vernetzte Geräte brauchen regelmäßige Aktualisierungen.
Denn Updates bringen nicht nur neue Funktionen. Oft schließen sie Sicherheitslücken, die sonst unbemerkt offen bleiben würden.
Sicherheit ist kein einmaliger Zustand, sondern eine kontinuierliche Aufgabe.
📰 In unserem Admin-Blog haben wir die Hintergründe verständlich erklärt: Was ist PHP? Was ist passiert? Wer ist betroffen? Und was können wir daraus lernen?
👉 Zum vollständigen Artikel:
der-admin.de/admin-blog/…
Mich würde interessieren: Achtet ihr auch bei euren privaten Geräten regelmäßig auf Sicherheitsupdates, oder erledigt ihr das überwiegend automatisch? 🙂
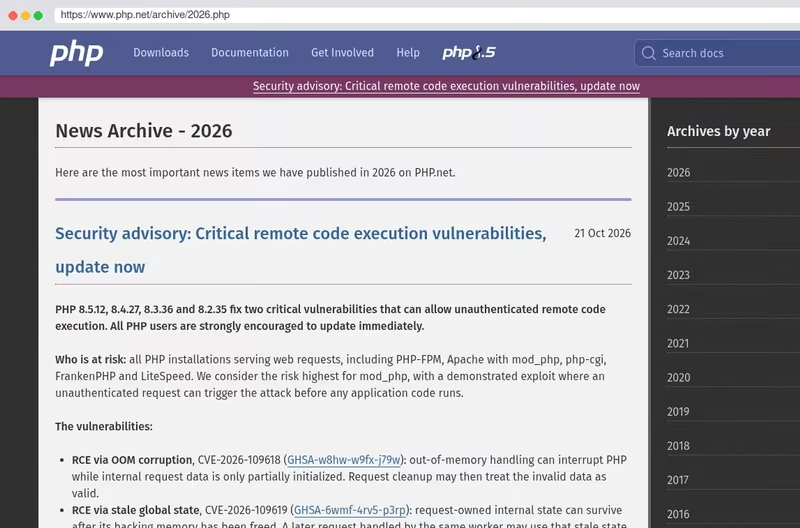
Zwei kritische PHP-Lücken (CVE-2026-109618/109619, CVSS 9,2) ermöglichen unter bestimmten Bedingungen die Ausführung von Schadcode auf Webservern.
Dringend patchen! Für PHP 8.4 ist Version 8.4.27 erforderlich. Unter Debian 13 sind die Updates bereits verfügbar:
apt update && apt upgrade
Anschließend PHP-FPM neu starten:
systemctl restart php8.4-fpm
Auch andere Distributionen sollten jetzt aktualisiert werden!
Für wen betreiben wir eigentlich noch unsere Webserver?
Manchmal frage ich mich, für wen wir eigentlich Webprojekte entwickeln, betreiben und pflegen.
Ursprünglich ist die Antwort ganz einfach: für Menschen.
Wir stellen Informationen bereit, entwickeln Anwendungen, ermöglichen Kommunikation und schaffen digitale Angebote, die anderen Menschen einen Nutzen bringen sollen.
Doch wenn ich mir heute unsere Serverprotokolle ansehe, entsteht zunehmend ein anderes Bild.
Nach unseren bisherigen Auswertungen sind mindestens 75 % der registrierten Zugriffe verdächtig oder angreiferisch. Und diese Schätzung dürfte eher zurückhaltend sein.
Natürlich ist nicht jeder automatisierte Zugriff ein Angriff. Suchmaschinen, Monitoring und die Kommunikation föderierter Netzwerke gehören ebenso zum Internet. Doch sie ändern nichts an der Entwicklung, die ich in unserer täglichen Arbeit beobachte.
Wir beschäftigen uns immer intensiver mit der Abwehr von Angriffen, der Erkennung verdächtiger Aktivitäten, der Absicherung von Anwendungen und der Überwachung unserer Infrastruktur.
Firewalls, Sperrlisten, Angriffserkennung, Sicherheitsupdates und Protokollanalysen beanspruchen zunehmend unsere Aufmerksamkeit.
All das ist notwendig. Ohne diese Maßnahmen könnten wir unsere Webprojekte kaum noch zuverlässig betreiben.
Aber genau darin liegt das Problem.
Wir investieren immer mehr Arbeit, um unsere Webprojekte vor Missbrauch zu schützen, statt ihre eigentlichen Funktionen für menschliche Besucher weiterzuentwickeln.
Eine ursprünglich unterstützende Tätigkeit beginnt, unsere eigentliche Arbeit zu verdrängen.
Dabei geht es nicht nur um zusätzliche Kosten für Rechenleistung, Speicherplatz oder Datenverkehr. Es geht um unsere begrenzte Arbeitszeit, unsere Konzentration und unsere Möglichkeiten, neue Ideen umzusetzen.
Jede Stunde, die wir mit der Untersuchung automatisierter Angriffe verbringen müssen, steht uns für die Weiterentwicklung unserer Webprojekte nicht zur Verfügung.
Selbstverständlich gehört Sicherheit seit jeher zum Betrieb von IT-Systemen. Aber ich frage mich zunehmend, ob das Verhältnis zwischen der eigentlichen Aufgabe und dem notwendigen Schutz noch angemessen ist.
Denn wir betreiben unsere Server nicht, um Angriffe abzuwehren.
Wir wehren Angriffe ab, damit wir unsere Server für Menschen betreiben können.
Dieser Unterschied erscheint mir wesentlich.
Wie erleben andere Administratoren und Entwickler diese Entwicklung? Wie viel eurer täglichen Arbeit dient noch unmittelbar der Verbesserung eurer Angebote – und wie viel Zeit verbringt ihr inzwischen damit, deren Betrieb gegen Missbrauch abzusichern?
Ich sage es seit Jahren: Werbeblocker sind digitale Selbstverteidigung. Citizen Lab zeigt, wie Online-Werbung zum Einfallstor für Staatstrojaner werden kann – ohne dass jemand auf eine Anzeige klickt. Google führte Discover-Tech sogar als »zertifiziert«. Werbeblocker sind keine Spielerei. Sie gehören zur IT-Sicherheitsgrundausstattung.

Looking to start or advance in #ITSecurity? 🐧
Visit LPI’s shared booth with Training Partner New Elements and OSC - LPI Channel Partner Europe at it-sa Expo&Congress 2026, Nuremberg, Germany, Oct. 27-29.
Learn about #opensource certifications, training, and career opportunities. Explore #FOSS partnerships.


Mannomann….
Ein #Cyberangriff hat die Kühlsysteme Hunderter #Supermärkte in Frankreich manipuliert.
Angreifer aktivierten den Abtaumodus, wodurch Temperaturen auf 50 Grad stiegen. Zahlreiche #Lebensmittel verdarben, vereinzelt kam es zu Bränden.
Betroffen waren unter anderem Intermarché und Carrefour. Im Fokus stehen ältere Steuerungsgeräte von #Danfoss, die keine Sicherheitsupdates mehr erhalten.
🛡️ Webseitenbetreuung – ein ewiger Kreislauf zwischen Funktionalität und Sicherheit
Kaum ist eine Webseite fertig eingerichtet, gepflegt und alles läuft wunderbar, klopfen schon die nächsten ungebetenen Gäste an. 🤖
Diesmal waren es regelrechte Spam-Wellen über ein Kontaktformular unter Drupal 11. Im Minutentakt trudelten automatisierte Anfragen ein, gefüllt mit dubiosen Links, wechselnden E-Mail-Adressen und innerhalb jeder Spam-Welle immer derselben IP-Adresse.
Also hieß es wieder: Ärmel hochkrempeln! 💻🔍
Logs auswerten, Muster erkennen, Ursachen suchen, Einstellungen überprüfen, Sicherheitsmaßnahmen ergänzen, Schutzmodule konfigurieren und natürlich ausgiebig testen. Schließlich sollen die unerwünschten Besucher draußen bleiben, während echte Interessenten weiterhin problemlos Kontakt aufnehmen können.
Mit Honeypot, gezielter Formularvalidierung, SpamAway und zusätzlichem Schutz auf Serverebene haben wir die nächste Hürde aufgebaut. Ob sie dauerhaft hält? Das wird sich zeigen.
Denn genau das ist unser Alltag: Entwickeln, betreuen, beobachten, analysieren, verbessern – und wieder von vorn. 🔄
Eine Webseite ist eben kein fertiges Produkt, das man einmal online stellt und anschließend vergisst. Sie ist ein lebendiges System, das Aufmerksamkeit und regelmäßige Pflege braucht.
Und manchmal besteht ein erfolgreicher Arbeitstag einfach darin, dass am Ende alles wieder ganz unspektakulär funktioniert. 😉

Angriff auf dänisches Melderegister
Zugangspasswort war offenbar 123456
Über einen IT-Dienstleister bekamen Angreifer Zugang zu Dänemarks zentralem Personenregister. Mehrere Konten der Firma waren offenbar nur mit 123456 gesichert.
Den Recherchen zufolge sind von der Datenpanne schätzungsweise 8,8 Millionen Identifikationsnummern betroffen.
#itsecurity #passwortsicherheit
As always very interesting video by Sal Mercogliano discussing the state of vulnerabilities around very large IoT gadgets - commercial ships.
youtube.com/watch?v=5kkP-3d_8ac
Interesting mix of analogue / digital and multi-order failure structures.
Als jemand, der im Spital täglich mit ICT & Fachbereich im engen Austausch steht und selber sehr interessiert ist, weiss ich: Cyberangriffe, Stromausfälle oder andere Ereignisse, die die ICT zum Erliegen bringen kann, sind keine Frage des “Ob”, sondern des “Wann”. 💻🏥
🚨 In ruhigen Zeiten sehen Notfallpläne überzeugend aus. Doch eine echte Krise verändert die Dynamik vollständig. 🌀
Eine Simulation (Fraunhofer SIT) zeigt: Entscheidend ist auch die Kommunikation aus dem Krisenstab an alle – Klinik, Pflege, Therapie, IT. 🏥💬
📢 Worauf es im Krisenmodus ankommt:
🛡️ Patientensicherheit zuerst – manuelle Prozesse vorbereiten
🗣️ Klare, regelmässige Updates
📝 Lückenlose Dokumentation für Lessons Learned
🔍 OSINT & Cybercrime im Blick: Angreifer nutzen zunehmend KI
🧑🤝🧑 Human Factor: Spearphishing, Phishing, Malware, Ransomware
🔐 Investiert jetzt in Notfallpläne, Backup-Kanäle und Awareness – und testet sie regelmässig.
📰 Mehr: heise.de/news/…
#CyberSecurity #Krankenhaus #Krisenkommunikation #CrisisCommunication #Patientensicherheit #PatientSafety #OSINT #Cybercrime #AI #ArtificialIntelligence #ITSecurity #Healthcare #LessonsLearned #Awareness #Spital #Ransomware #Phishing #CyberResilience #Digitalisierung #digitalization #DigitalHealth
🤖 Transparenz-Hinweis: Dieser Beitrag wurde mit Unterstützung eines KI-Assistenten erstellt. Die Inhalte, Erfahrungen und Empfehlungen basieren auf meiner eigenen Praxis – die Formulierungshilfe kam von meinem digitalen Kollegen. 😉
2 reposts
@healthcare@newsmast.community shared this @simsus@social.tchncs.de shared this
Already counted in the numbers above.

Mastodon als Mailrelay: nicht Opfer, sondern Waffe
496 Bestätigungsmails an fremde Adressen: wie mein Mastodon-Server zum Werkzeug eines Cyberkriminellen wurde.
ingo.lantschner.name/post/…
@zoul@boskovice.social, @antars@digitalcourage.social, @admin@fedifreu.de, @tealk@friendica.rollenspiel.monster, @Mme_de_Faune@sk.zehnvorne.social, @b2c@wien.rocks, @SunDancer@metalhead.club, @spielleitung@pnpde.social, @pfitzer@social.main-angler.de, @eggipedia@social.ceod.net
Google sieht Hinweise auf eine begrenzte, gezielte Ausnutzung von
CVE-2026-58704 auf Pixel-Geräten. Die Schwachstelle steckt im Modem
und ermöglicht eine Rechteausweitung. Der September-Patchlevel
2026-09-05 behebt die Lücke.

Spaß am Mittwoch: Infiziertes #wordpress. Einer unserer #honeypot Instanzen hat es endlich mal erwischt. Gleich mal analysieren und PROD weiter härten 💪🏻