Spam

Tags

Follow from the Fediverse

Follow #spam from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@spam@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

28 posts

Filters
Christoph Schmees @PC_Fluesterer social.tchncs.de

DoS Angriff gegen Die Linke

Dieser Vorfall ging ja schon durch den Blätterwald und kurz durch die Fernsehnachrichten: Abgeordnete der Fraktion Die Linke im Bundestag sind zum Ziel und Opfer eines DoS Angriffs per Mail-Bombing geworden. Ein Postfach, das unter 20.000 E-Mails innerhalb kurzer Zeit nicht zusammenbricht, muss erst noch erfunden werden. Die übliche Gegenwehr durch Filterung nach Absender, Betreff, Inhalt oder absendender IP-Adresse greift hier nicht, weil die Mails des Tsunamis von unterschiedlichen IP-Adressen, unterschiedlichen (angeblichen) Absendern und mit unterschiedlichen Inhalten kamen. Wie hat der Angreifer das gemacht? … Weiterlesen:

pc-fluesterer.info/wordpress/…

Kuketz-Blog 🛡 @kuketzblog social.tchncs.de

Manchmal frage ich mich, ob manche Leute eigentlich noch sinnvolle Jobs haben oder nur noch das Internet zumüllen.

Die einen wollen gegen Geld Dofollow-Links im Kuketz-Blog platzieren. Die anderen bieten an, auszurechnen, wie toll der Trustpilot-Score wäre, wenn negative Bewertungen verschwinden.

Gekaufte Links, Reputationskosmetik und Spam. Ist das inzwischen ein ernsthaftes Berufsbild? Was für eine kaputte Internetwirtschaft. 🤦‍♂️

Stefano Marinelli @stefano mastodon.illumos.cafe

I’ve just received this via e-mail:

“Dear Manager,

(If you are not the person who is in charge of this, please forward this to your CEO, because this is urgent. Thanks!)
We are working in the Network Service which is the domain name registration center located in Shanghai, China. On October 26, 2026, we received an application from Yiyi Holdings Ltd requested “ illumos ” as their internet keyword and China (CN) domain names( illumos.cn/illumos.com.cn/ illumos.net.cn/ illumos.org.cn).

After checking it, we find this name conflict with your company name or trademark. In order to deal with this matter better, it’s necessary to send email to you and confirm whether your company is associated with this company in china?

Kind regards

Stephen”

So, it looks like I’m the illumos manager. And illumos is my company.

I guess I’m an important barista 😆

Aurin Azadî @atarifrosch fedifreu.de

Und schon gibt’s den ersten Spam von Leuten, die Webmastern „anbieten“, das PHP-Problem für sie zu beheben.

Bzw. die gerne Vollzugriff auf Eure Server oder Websites haben möchten.

Mark Wyner Won’t Comply @markwyner mas.to

I was gonna donate. But I decided against it because of the poor grammar and lack of proper punctuation.

Text message that reads: “Its James Talarico. Can you please please please please pretty pretty please rush in even just $1? Early voting started this morning [url] End2End.”
Mark Wyner Won’t Comply @markwyner mas.to

RE: mas.to/@markwyner/…

The reason I posted this yesterday is that I suspended hundreds of accounts, just as @jerry@infosec.exchange did. And other moderators as well.

Important: this is NOT an issue with Mastodon. Or the fediverse. It’s a common thing that happens when passwords are compromised and folks use the same ones for many or all of their online accounts. Mastodon is simply one of the targets at the moment.

For server admins, Jerry has a script that will reset passwords on dormant accounts. I highly recommend running this on your instance.

infosec.exchange/@jerry/…

Security Hacking Spam InfoSec OpSec
+4 Less MastoAdmins FediTips FediAdmins Mastodon
Mark Wyner Won’t Comply @markwyner@mas.to Y’all! Please, please, please use appropriate passwords. We’re seeing a big spam campaign across the fediverse, using hacked accounts.
Admin Jerry @admin hear-me.social

I’ve banned 3 remote accounts today for this spam. PLEASE, if you get one of these posts, report it, and don’t click anything, or your computer will no longer be under your control.

Post that simply has a google docs link and about 50 DMed accounts

Replying to @freiheit@digitalcourage.social

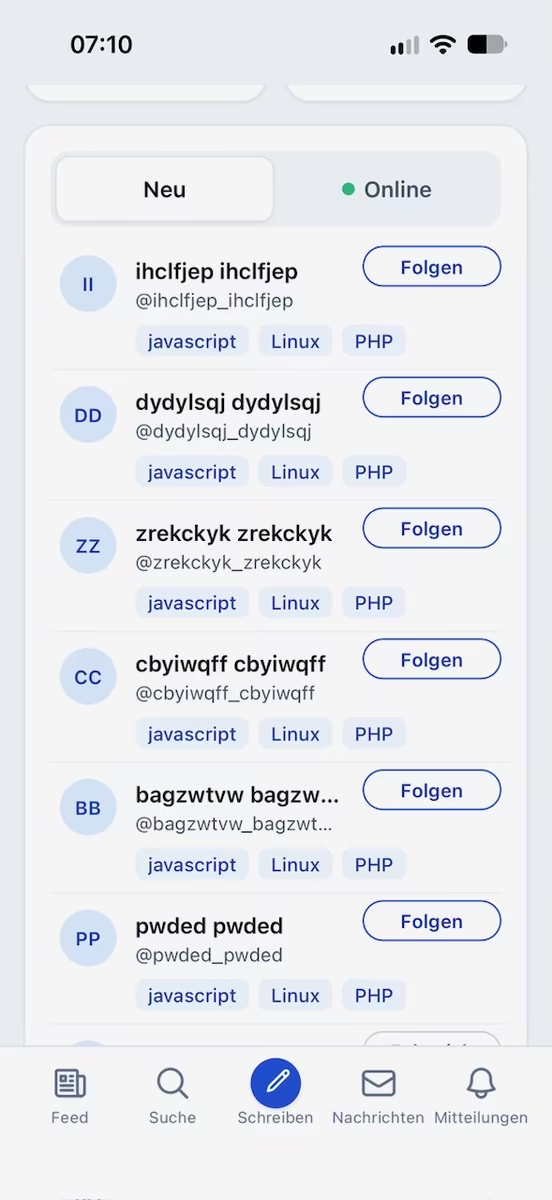
Ich habe bei vutuv.de das gleiche Problem. Sehr stressig.

Spam bots
Spam bots
From other networks 1
Digitalcourage-Admins @freiheit digitalcourage.social

⚠️ Hinweis an andere #Fediverse-Admins:

Wir sehen gerade eine Welle mutmaßlich automatisierter Fake-Anmeldungen.

Auffällig sind Kombinationen aus:

  • Zufallsnamen wie FadRuwir, IpybVoxem, FaquCorar
  • Maildomains wie qaoloty.com, 2mail.co, onionmail.org
  • gehäuften Tor-/Proxy-IP-Adressen
  • generischen Bewerbungstexten wie „Ich möchte Teil der deutschsprachigen Community werden …“
  • offenbar kopierten Bios realer Fediverse-/Bluesky-Accounts

Gerade die geklauten Bios machen die Accounts auf den ersten Blick glaubwürdig.

Wichtig: Tor, VPN oder eine ungewöhnliche Maildomain allein sind kein Grund für eine Sperre. Verdächtig ist die Kombination der Merkmale und die Häufung innerhalb kurzer Zeit.

Wer Ähnliches sieht: gern Beobachtungen, Domains und Muster teilen.

Digitalcourage-Admins @freiheit digitalcourage.social

⚠️ Hinweis an andere #Fediverse-Admins: Wir sehen gerade eine auffällige Welle automatisierter Fake-Anmeldungen.

Muster:

  • Zufallsnamen wie FadRuwir, IpybVoxem, FaquCorar
  • Wegwerf-Maildomains wie qaoloty.com, 2mail.co, onionmail.org
  • auffällig viele Tor-/Proxy-Verbindungen
  • 0 Beiträge, 0 Follower
  • generische Bewerbungstexte wie „Ich möchte Teil der deutschsprachigen Community werden …“

Besonders perfide: Teilweise werden offenbar echte Bios anderer Fediverse-/Bluesky-Nutzer.innen kopiert. So wirkt die Anmeldung auf den ersten Blick erstaunlich glaubwürdig.

Ein einzelnes Merkmal beweist natürlich nichts. In dieser Kombination sieht es aber sehr nach automatisierter Account-Erstellung aus.

Schaut euch neue Registrierungen derzeit besser etwas genauer an und tauscht Beobachtungen gern unter den Instanzen aus.

myrmepropagandist @futurebird sauropods.win

Why is someone posting fake notices from defcon.social saying:

“our systems found irregular activity on your account”

I thought defcon.social was a legit server? I’m going to block the spammer (name: MASThelpODON … wow) but do any of yall know who runs the instance?

I don't want to post the text from the spam post since someone might run a search that bans all accounts posting this text. And I don't want to get banned. It's one of those scams where they say you account has been compromised and please click this link. 

Never click the link. The link has the domain mastodon.hnwind.com then a bunch of numbers.

Falls sich jemand fragt, warum manchmal die Zahl der vutuv-Mitglieder rapide nach unten springt. Scriptkiddies! Das ist ein Katz-und-Maus-Spiel. Ich sehe das und füge dann eine Anti-Regel dazu. Aber dann müssen natürlich auf einmal 10 oder wie viele auch immer Accounts auf einmal gelöscht werden. Das ist dann ein negativer Sprung im Zähler.

vutuv Spam
vutuv Spam
1
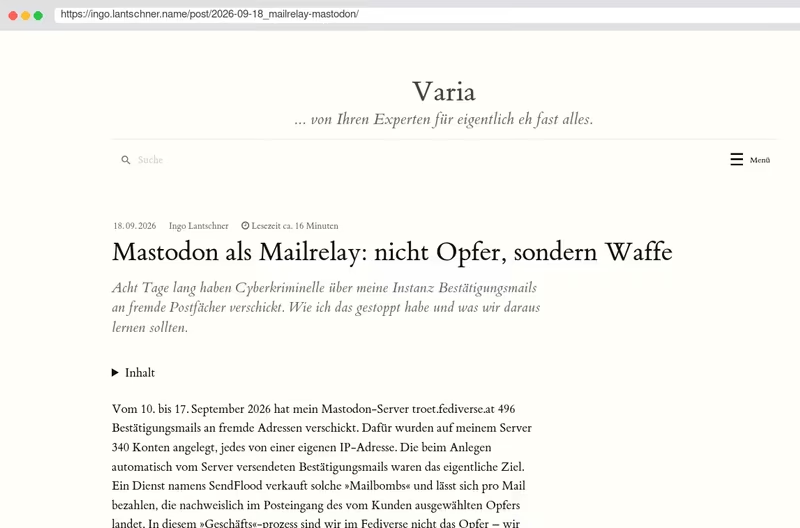
Ingo Lantschner @ilanti troet.fediverse.at
IFTAS @iftas mastodon.iftas.org

➡️ about.iftas.org/2026/…

the page linked above will re-post tips, tricks, guidance to combat the #bpSpam wave impacting many service providers.

BoomProtocol BoomProtocolProbe Spam FediAdmin MastoAdmin
+3 Less PeerTubeAdmin FediMods Mastomods
bpSpam account

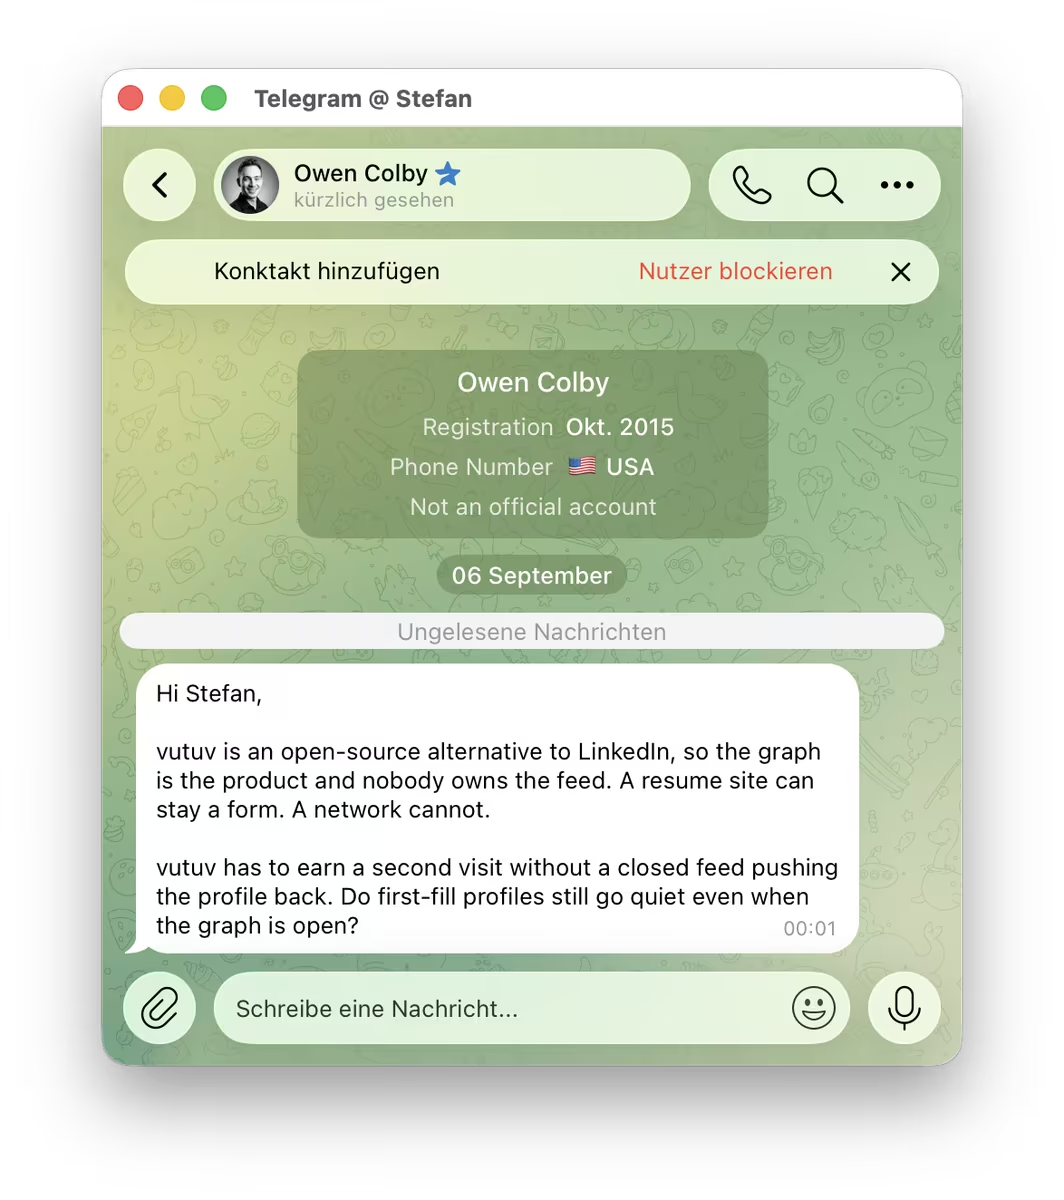
Gute Grundidee. Aber suboptimal umgesetzt. Dieser Spammer hat sich auf GitHub das Repository vutuv rausgesucht und hat sich dann gedacht: “Vielleicht hat der @wintermeyer den gleichen Telegram-Handle wie sein GitHub-Account.” Ich schreibe jetzt einfach mal mit einem LLM einen Text zu diesem Repository und schreibe ihn damit an. Wie gesagt: Gar keine schlechte Idee. Aber viel zu schlecht umgesetzt.

Spam GitHub telegram
𝕂𝚞𝚋𝚒𝚔ℙ𝚒𝚡𝚎𝚕™ @kubikpixel chaos.social

«Experiment — KI-Agenten scheitern beim autonomen Geldverdienen:
Ein Test von Bottleneck Labs offenbart, dass autonome KI-Modelle kein Geld verdienen, sondern Spam und unberechtigte Rechnungen erzeugen.»

Die Frage ist nicht wie “klug” die KI ist, sondern auf welche Daten die sich beruht und ob das Geld verdienen überhaupt simple Logik ist und weshalb es Spam “ernst nimmt”.

🤖 golem.de/news/…

ki bottleneck geld spam test
+5 Less ai autonom aislop experimental sicherheit
Farhad A. @faab64 todon.eu

I don’t use LinkedIn that often, I stopped after I left my last job and the service turned into a bad copy of Facebook with idiots posting crap a got promoted by their algorithm.

I checked my account this morning and not surprised to see an even bigger influx of AI pushing posts and adds plus ridiculous amount of shit posts.

Weeded out my “contacts” and went down to bellow 1000 and thinking about making my profile private or inactive.

Replying to @wintermeyer

Dass ein Beitrag (oder zumindest wieviele meiner eigenen (oder die der Firma) Beiträge) gemeldet wurde, sollte man eigentlich auch selbst einsehen können in einer zentralen Statistik. Vielleicht nicht alle Gründe, aber ganz sicher, wenn jemand meinen Beitrag als “SPAM” meldet. Ich kann mein Posting-Verhalten ja nur ändern und anpassen, wenn mir diese Informationen auch vorliegen. Ansonsten gehe ich davon aus, dass es schon passen wird. Wenn wir da mehr Transparenz schaffen und die Daten, die für solche Meldungen eh schon erhoben werden, in aufbereiteter Form auch den Verfassern bereitstellen, wäre das ein großer Fortschritt. Auch hier: Ganz ohne KI, low-hanging fruit.

1

Ich halte das mal im Hinterkopf.

Replying to @wintermeyer

Die Frage ist ja, was man sich von einem Business Netzwerk erwartet?

Gänzlich alles, was ein Unternehmen über sich und seine Produkte und Dienstleistungen zu erklären hat, oder Webinars oder was auch immer angeboten wird, als SPAM zu bezeichnen ist auf einem Business Netzwerk falsch.

Das Problem bei LinkedIn ist, dass die Inhalte und die Frequenz nicht mehr für die Menschen gemacht sind, sondern nur noch für den Algorithmus.

Für Firmen und Personen, die hier her kommen, muss eigentlich klar gemacht werden, dass sie hier bereit sein müssen, ihren Habitus hier nochmal auf 0 zu setzen und es nicht parallel mit LinkedIn einfach mit den gleichen Inhalten zu besudeln. Damit wäre schon viel gewonnen!

2

Gänzlich alles, was ein Unternehmen über sich und seine Produkte und Dienstleistungen zu erklären hat, oder Webinars oder was auch immer angeboten wird, als SPAM zu bezeichnen ist auf einem Business Netzwerk falsch.

Was wäre den ein gutes Wording dafür? Vielleicht können wir es ja wirklich mal mit der Freiwilligkeit ausprobieren und den Poster die Möglichkeit geben, seinen Post selbst entsprechend zu kategorisieren.

Also Sachen die nicht gerade ganz klassisches Spam sind, aber halt schon irgendwie in die Richtung Werbung gehen?

1

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.