Posts by Stefan Wintermeyer · 1K posts

All Own posts Reposts Replies

Reposted by Stefan Wintermeyer

Christian Schwägerl @christianschwaegerl mastodon.social

From the Associated Press Stylebook:
„Artificial intelligence systems do not think, feel, want or understand. Avoid language that gives them human characteristics. This is called anthropomorphizing, when we ascribe human traits, emotions or behaviors to non-human things, such as animals or inanimate objects. Instead, explain what a system does, how well it performs, who built it and who could be affected by it.“ #artificialintelligence #journalism

Reposted by Stefan Wintermeyer

Bundesamt für Strahlenschutz @strahlenschutz social.bund.de

Die Nuklearkatastrophen von Tschornobyl (russ.: #Tschernobyl) im Jahr 1986 und Fukushima 2011 sind vielen bekannt. Beide Unfälle erhielten auf der INES-Skala zur Schwere des Notfalls die höchste Stufe 7 “Katastrophaler Unfall”.

Aber was ist mit Platz 3❓

Es gibt nur einen Vorfall, der in die INES-Kategorie 6 “Schwerer Unfall” eingestuft wurde: Dieser Vorfall in der kerntechnischen Anlage Majak in der früheren Sowjetunion ist aber nur wenigen bekannt.

Was damals passiert ist, erfahrt ihr hier:

Platz 3 nach Tschornobyl und Fukushima: Die drittgrößte Nuklearkatastrophe der Geschichte kennt fast niemand

Am 29. September 1957 explodierte in der kerntechnischen Anlage Majak nahe der damaligen sowjetischen Stadt Kyschtym ein Lager-behälter mit hochradioaktiver Abfallflüssigkeit. Grund dafür war das defekte Kühlsystem des Behälters, der vorwiegend Cäsium-137 und Strontium-90 enthielt. 

Bei der Explosion in der Anlage Majak wurden radioaktive Partikel bis zu 1.000 Meter in die Luft geschleudert. 90 Prozent des radioaktiven Fall-outs gingen in einem Umkreis von wenigen Kilometern überwiegend auf dem Betriebsgelände der Anlage nieder.

Die übrigen 10 Prozent radioaktiven Fall-outs verteilten sich in einem mehrere hundert Kilometer langen Streifen in nordöstlicher Richtung von der Anlage. Das kontaminierte Gebiet ist heute als "radioaktive Osturalspur" bekannt. 

In den zwei Wochen nach dem Unfall wurden direkte Anwohner*innen in einem Umkreis von 25 Kilometern um die Anlage evakuiert. Die Ort-schaften, in denen sie zuvor gelebt hatten, wurden sofort zerstört. In den nächsten zwei Jahren wurden rund 13.000 Menschen aus der weiteren Umgebung umgesiedelt.  

Der Unfall wurde schließlich auf der INES-Skala in die Stufe 6 "Schwerer Unfall" eingestuft. Er gilt als drittschwerster Unfall der Geschichte nach den Nuklearkatastrophen in Tschornobyl 1986 und Fukushima 2011.

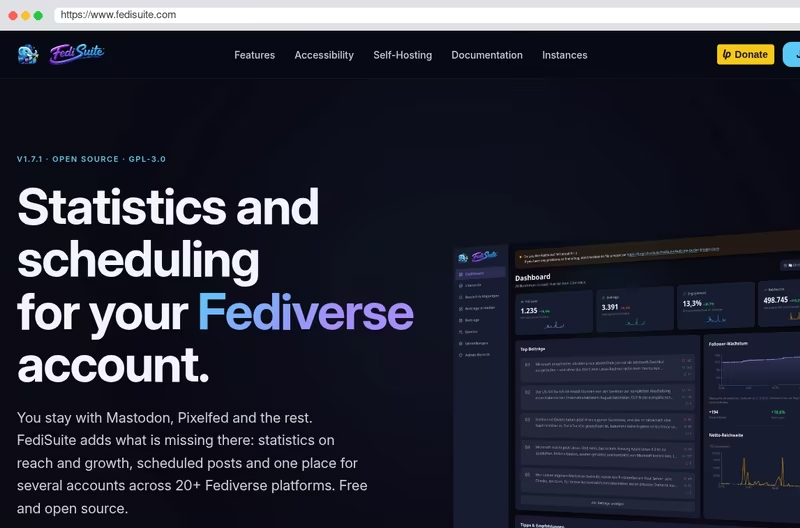
FediSuite 1.7.1 released!

Jetzt auch mit PDF Upload für vutuv!

Dieses Release war vor allem ein Refactoring Release. Es wurden Hunderte Dateien, Funktionen, Methoden umgebaut, gesplittet, in kleine Module aufgeteilt. Es gibt einige Hundert neue Tests, wie typecheck, eslint und unit tests, coverage und Vieles, Vieles mehr.

Dies ist erst der erste Schritt einer großen Refactoring Aktion, die noch lange nicht abgeschlossen ist. Aber mit den aktuellen Änderungen sind wir da auf einem sehr guten Weg.

Mehr Infos: fedisuite.comVerified webpage of the author (fedisuite.com)

#fedisuite #fediverse #refactoring #update #upgrade

Reposted by Stefan Wintermeyer

📅 Nicht vergessen: Morgen ist wieder Hubzilla-Workshop!

Wenn wir schon bei Terminen sind und möglichst keinen vergessen wollen, dann passt das Thema unseres nächsten Workshops eigentlich perfekt. 😉

Am Mittwoch, 30. September 2026 um 19:30 Uhr findet bereits der 12. Hubzilla-Workshop statt.

Diesmal geht es um:

Kalender / CalDAV und CardDAV

Hubzilla kann nämlich auch bei der Termin- und Kontaktverwaltung einiges bieten. Kalender lassen sich pflegen und über CalDAV mit anderen Kalender-Anwendungen nutzen und synchronisieren. Mit CardDAV funktioniert Ähnliches für Kontakte.

So können Daten nicht nur innerhalb von Hubzilla genutzt, sondern auch in andere Anwendungen eingebunden werden. Gerade das macht solche offenen Standards spannend.

Im Fediverse ist eben oft deutlich mehr möglich, als man auf den ersten Blick vermutet. 😊

Und wie immer gilt:
Sei dabei, bring deine Fragen mit und lerne Hubzilla ein Stück besser kennen.

Mittlerweile sind wir schon beim 12. Workshop angekommen. Wer frühere Termine verpasst hat, kann sich natürlich auch die vergangenen Workshops ansehen und sie für den eigenen Umgang mit Hubzilla nutzen.

Denn ein System kann noch so viele Möglichkeiten bieten – wirklich nützlich wird es erst, wenn man sie kennt und weiß, wie man sie einsetzen kann.

Also: Bleib neugierig, probiere aus und sei bereit, immer wieder etwas dazuzulernen. 😊

📅 Mittwoch, 30.09.2026
🕢 19:30 Uhr
💡 Kalender / CalDAV und CardDAV

Weitere Informationen und vergangene Workshops:
hub.hubzilla.hu/channel/…

Direkt zum Online-Workshop:
campus.ws-12.de/rooms/…

Reposted by Stefan Wintermeyer

Digitalcourage @digitalcourage digitalcourage.social

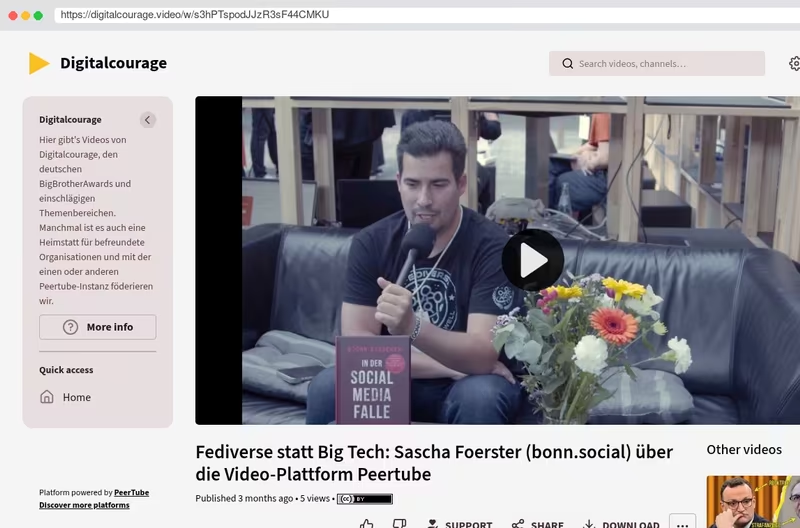
Wer seine Videos ausschließlich bei YouTube lagert, überlässt Google die Spielregeln. Dabei geht es längst anders!
Sascha Förster (Bonn.digital) @Sascha@bonn.social zeigt bei uns am Stand der re:publica26, wie einfach der Weg zu PeerTube ist: eigene Videoplattform, keine Werbung, datenschutzfreundliches Einbetten und Vernetzung im Fediverse.
Besonders praktisch: Ganze YouTube-Kanäle lassen sich automatisch zu PeerTube übertragen und dauerhaft synchronisieren. Auch als Backup, ohne YouTube gleich verlassen zu müssen.
Mehr Kontrolle über die eigenen Inhalte statt Abhängigkeit von Big Tech. Und das für erstaunlich wenig Geld.

Hier der Vortrag: digitalcourage.video/w/…

Wie ein simpler Strandkorb zu einem Skandal aufgeblasen werden kann

Oh, oh - ich muss mich outen: auch ich hatte in meiner „aktiven Zeit“ private Gegenstände in meinem Büro - teilweise selbst gekauft, teilweise Geschenke meiner Familie (z.B. eine Wanduhr und ein Kaffeevollautomat), teilweise Erinnerungsstücke an Einsätze. Müsste ich also nachträglich noch „in Sack und Asche gehen“, wie das Teile der veröffentlichten Meinung aktuell von #PhilippAmthor erwarten?

Nein, auch ich mag ihn nicht, was nichts mit seiner Arbeit zu tun hat - ich finde ihn einfach nicht sympathisch, und das kann hinüber und herüber einfach mal so passieren, ist also kein Werturteil. Ihn aber jetzt medial so herunterzumachen, wie das derzeit geschieht, ist einfach ungerecht! Hätte er sich den inkriminierten Strandkorb (Erinnerung an seine Heimat an der Ostsee) auf Amtskosten kaufen lassen, dann wäre die Skandalisierung wohl berechtigt, aber nach übereinstimmenden Berichten hat er ihn auf eigene Kosten gekauft und auch auf eigene Kosten in sein Dienstzimmer bringen lassen - so what? Und nach Auskunft des Lieferanten ist das auch kein „Prunkstück“, sondern einfach ein Standard-Strandkorb, wie er zu Tausenden an der mecklenburgisch-vorpommerschen Ostseeküste herumsteht. Auch überzogener Luxus oder gar „Prunksucht wie ein Duodezfürst“, wie es eine Zeitung kommentieren zu müssen meinte, ist daraus nicht abzuleiten.

Also meine Meinung: niedriger hängen, durch überzogene Kommentierung machen sich zum Schluss die Kommentatoren eher selbst lächerlich. Amthor hat sicherlich in seinem jungen Leben schon etliche Fehler gemacht, die mit Fug’ und Recht der kritischen Nachfrage würdig wären - ich nenne hier nur mal das Stichwort „Augustus-Intelligence“. Ihn dafür anzugehen hätte jedoch wohl mehr Rechercheaufwand und Gehirnschmalz erfordert als die Skandalisierung eines simplen Strandkorbs!
Aber es bewahrheitet sich mal wieder: wenn man einen Esel prügeln will, findet sich dafür auch irgendwo ein Knüppel - selbst wenn dieser Knüppel wie vorliegend bestenfalls ein Zweiglein ist!

1
From other networks 1

Ich habe gelesen, dass Philipp Amthor seinen Strandkorb jetzt wieder abtransportieren lässt. Das finde ich mau. Wenn er den Strandkorb privat bezahlt hat, dann kann er ihn auch in sein Büro stellen. Und dann muss er auch so einen Shitstorm aushalten. So viel Standing muss man haben.

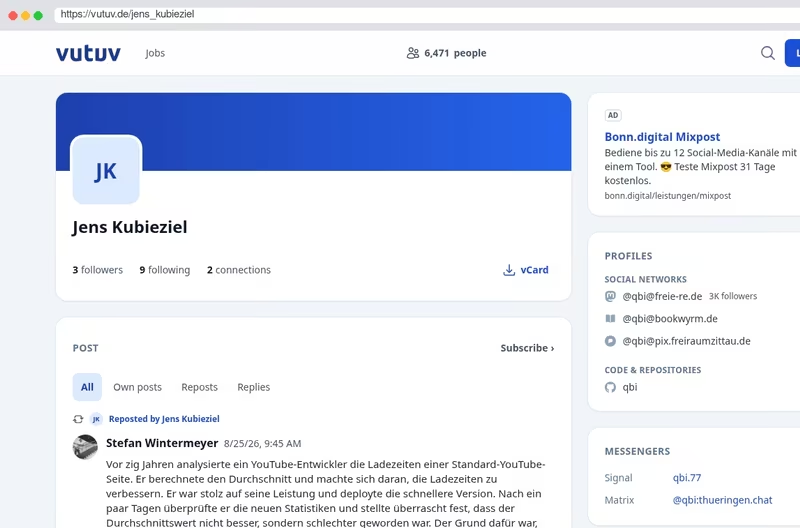
Gesten kam in der Fediverse-Sprechstunde von @doris@friendica-deutschland.de die Frage nach der Darstellung von bookwyrm Accounts im Profil auf. Wie es der Zufall will, hat heute Mr. Bookwyrm (@jens_kubieziel) persönlich sein vutuv-Profil upgedatet und dort kann man es sich jetzt anschauen: vutuv.de/jens_kubieziel

Bookwyrm vutuv
Bookwyrm vutuv

Bitte an alle mit einem LinkedIn oder X Account: Könnt Ihr diese Posts retweeten? Beide enthalten den 45-Sekunden-Teaser für vutuv. Danke für Eure Hilfe!

LinkedIn:
lnkd.in/p/…

X:
x.com/wintermeyer/…

Replying to @wintermeyer

Danke für die Meldung!

Hintergrund (nur für technisch interessierte relevant):
Die Erwähnung @doris@friendica-deutschland.de verlinkt auf friendica-deutschland.de/@doris. Diese Adresse liefert 404. Doris ist auf einem Friendica-Server, und Friendica kennt keine /@name-Adressen. Ihr WebFinger nennt als Profilseite friendica-deutschland.de/profile/….

Die Ursache im Code: Vutuv.Fediverse.Handle.web_profile_url/2 (lib/vutuv/fediverse/handle.ex:158) baut jede Erwähnung stur nach dem Mastodon-Muster host/@user. Das ist Absicht und im Kommentar so begründet: Beim Anzeigen soll kein WebFinger-Aufruf nötig sein, damit das auch ohne Internetzugang funktioniert und kein Leser eine Anfrage an den fremden Server auslöst. Das Muster passt für Mastodon, Misskey und GoToSocial, aber nicht für Friendica, Pleroma, PeerTube, Lemmy, Diaspora oder WordPress.

Ich schaue es mir an und baue innerhalb der nächsten 24 Stunden einen Fix ein.

Ich muss noch mal kurz hier einen Test mit @steffen@friendica-deutschland.de machen, um ganz sicherzugehen, dass es auch auf dem Produktionsserver funktioniert.

1
From other networks 1

1 reply

Already counted in the numbers above.

Replying to @wintermeyer

Danke für die Meldung!

Hintergrund (nur für technisch interessierte relevant):
Die Erwähnung @doris@friendica-deutschland.de verlinkt auf friendica-deutschland.de/@doris. Diese Adresse liefert 404. Doris ist auf einem Friendica-Server, und Friendica kennt keine /@name-Adressen. Ihr WebFinger nennt als Profilseite friendica-deutschland.de/profile/….

Die Ursache im Code: Vutuv.Fediverse.Handle.web_profile_url/2 (lib/vutuv/fediverse/handle.ex:158) baut jede Erwähnung stur nach dem Mastodon-Muster host/@user. Das ist Absicht und im Kommentar so begründet: Beim Anzeigen soll kein WebFinger-Aufruf nötig sein, damit das auch ohne Internetzugang funktioniert und kein Leser eine Anfrage an den fremden Server auslöst. Das Muster passt für Mastodon, Misskey und GoToSocial, aber nicht für Friendica, Pleroma, PeerTube, Lemmy, Diaspora oder WordPress.

Ich schaue es mir an und baue innerhalb der nächsten 24 Stunden einen Fix ein.

@doris@friendica-deutschland.de

Sollte jetzt klappen und im besten Fall bekommt @doris@friendica-deutschland.de das jetzt auch mit.

2
From other networks 4

Ich würde jedem Geschäftsführer einmal im Jahr eine Aufgabe geben:
Bewirb dich unter falschem Namen auf eine Stelle im eigenen Unternehmen. Und zieh den Prozess komplett durch.

Lebenslauf hochladen. Danach alle Daten nochmal einzeln ins Formular tippen. Anschreiben verfassen. Gehaltswunsch angeben. Zwei Wochen warten. 4 Wochen warten. Vielleicht eine automatische Mail bekommen. Vielleicht auch gar nichts.

Und wenn es gut läuft: drei Gesprächsrunden, fünf verschiedene Ansprechpartner und am Ende die Frage, warum du ausgerechnet bei DIESEM Unternehmen arbeiten möchtest.

Ich habe selbst über 150 Bewerbungen geschrieben und 25 Vorstellungsgespräche geführt. Dabei habe ich ziemlich unterschiedliche Prozesse erlebt. Das ist zwar 5 Jahre her, aber ich höre in vielen Coachings, dass es noch immer genauso läuft.

Teilweise sehr gute Gespräche auf Augenhöhe. Aber auch Abläufe, bei denen ich mich gefragt habe, ob das Unternehmen eigentlich mal selbst ausprobiert hat, was es Bewerber da zumutet.

Aus Unternehmenssicht wirkt jeder einzelne Schritt oft völlig nachvollziehbar:

Noch ein Formular für die Vergleichbarkeit.
Noch ein Gespräch zur Absicherung.
Noch eine Aufgabe, um die Fähigkeiten zu prüfen.
Noch etwas Wartezeit, weil intern gerade viel los ist.

Für Bewerber summiert sich das schnell.
Und parallel entsteht der erste Eindruck vom Unternehmen schon lange vor dem ersten Arbeitstag.

Vielleicht wäre so eine anonyme Testbewerbung deshalb gar keine schlechte Idee.

Wer von euch würde den eigenen Bewerbungsprozess gerne einmal selbst durchlaufen? 🙈

Ich würde jedem Geschäftsführer einmal im Jahr eine Aufgabe geben:
Bewirb dich unter falschem Namen auf eine Stelle im eigenen Unternehmen. Und zieh den Prozess komplett durch.

Lebenslauf hochladen. Danach alle Daten nochmal einzeln ins Formular tippen. Anschreiben verfassen. Gehaltswunsch angeben. Zwei Wochen warten. 4 Wochen warten. Vielleicht eine automatische Mail bekommen. Vielleicht auch gar nichts.

Und wenn es gut läuft: drei Gesprächsrunden, fünf verschiedene Ansprechpartner und am Ende die Frage, warum du ausgerechnet bei DIESEM Unternehmen arbeiten möchtest.

Ich habe selbst über 150 Bewerbungen geschrieben und 25 Vorstellungsgespräche geführt. Dabei habe ich ziemlich unterschiedliche Prozesse erlebt. Das ist zwar 5 Jahre her, aber ich höre in vielen Coachings, dass es noch immer genauso läuft.

Teilweise sehr gute Gespräche auf Augenhöhe. Aber auch Abläufe, bei denen ich mich gefragt habe, ob das Unternehmen eigentlich mal selbst ausprobiert hat, was es Bewerber da zumutet.

Aus Unternehmenssicht wirkt jeder einzelne Schritt oft völlig nachvollziehbar:

Noch ein Formular für die Vergleichbarkeit.
Noch ein Gespräch zur Absicherung.
Noch eine Aufgabe, um die Fähigkeiten zu prüfen.
Noch etwas Wartezeit, weil intern gerade viel los ist.

Für Bewerber summiert sich das schnell.
Und parallel entsteht der erste Eindruck vom Unternehmen schon lange vor dem ersten Arbeitstag.

Vielleicht wäre so eine anonyme Testbewerbung deshalb gar keine schlechte Idee.

Wer von euch würde den eigenen Bewerbungsprozess gerne einmal selbst durchlaufen? 🙈

Replying to @Silbendrechsler@hessen.social

Also eine Flecken-Prophylaxe würde mich auch sehr interessieren. Für Hunde, aber auch für Menschen, wenn es das schon in der Humanmedizin gibt. 😂

From other networks 1

Reposted by Stefan Wintermeyer

Jens Lange @jela social.tchncs.de

Noch ein paar bemerkenswerte Informationen aus der Sitzung:

Während der Analyse des Angriffs tauchten Anwendungen auf, von denen die zentrale Steuerung zuvor nichts wusste. Nun sollen die Behörden bis Mitte Oktober melden, welche IT sie überhaupt betreiben. Abgeordnete erinnerten daran, dass eine solche Übersicht seit Jahren Thema im Ausschuss ist.

Dr. Kroll-Peters schilderte, dass die neue Passwortvorgabe an technischen Grenzen einzelner Systeme scheitert. Nach seiner Darstellung hielt das BSI im Gespräch sogar 20 bis 25 Zeichen für angezeigt; das sei kurzfristig in Berlin nicht durchzusetzen. Bemerkenswert ist dabei vor allem die Spannweite der vorhandenen Systeme.

Reposted by Stefan Wintermeyer

Berlin FediDay @berlinfediday berlin.social

vutuv.de → LinkedIn Alternative im Fediverse
@wintermeyer
🔗 fair.tube/w/…
🏢 8. Öffentliche Einrichtungen im Fediverse
@sabrinkmann@hachyderm.io
🔗 fair.tube/w/…
🌐 Alle Lightning Talks gesammelt:
🔗 fair.tube/w/…
💚 Ihr wollt, dass es weitergeht? Für den nächsten #Fediday könnt ihr hier spenden und die nächste Ausgabe unterstützen:
🔗 digitalegesellschaft.de/weitermachen

Replying to @victor@social.aftermemory.net

How can vutuv.de become a part of that/those workshop(s)? Most institutions have accounts on LinkedIn but don’t know that vutuv provides the same functionality in the Fediverse.

Reposted by Stefan Wintermeyer

Víctor @victor social.aftermemory.net

We wrote to ~50 cultural institutions in Berlin saying #IchWuerdeEuchGerneFolgen and inviting them to this workshop… What happens next will surprise you

The #Berlin #FediMagik worked out🥳!
Some people already registered for the workshop, and many others are showing interest!

It’s not too late to kindly ask your loved cultural institution to join the Fediverse. Here, per email or even in hidden accounts you may have on other privative media plattforms.
Registration is simply an email to

None of this would be possible without the incredible exchange, motivation, and postcards from @sabrinkmann I got at @berlinfediday and also the previous exchanges on #PublicActivityActivityPub 🩶

Replying to @wintermeyer

Was mir aufgefallen ist: vutuv ist schnell und intuitiv bedienbar. Das UI ist aufgeräumt, genau mein Geschmack 🎖️

1

Danke für dein positives Feedback! Geht runter wie Öl.

Gestern Abend war ich Gast bei @doris@friendica-deutschland.de Fediverse-Sprechstunde und das war richtig gut. Ein spannendes Format. 10-20 Leute (ich habe nicht gezählt) treffen sich zu einer Videokonferenz. Doris ist Moderatorin. Ich war Vortragender. Es entwickelte sich ein gutes Gespräch. Interessante Fragen. Hat Spaß gemacht. Ich konnte vutuv.de vorstellen und habe wertvollen Input bekommen.

Long story short: Wenn ihr mitbekommt, dass Doris eine Fediverse-Sprechstunde anbietet, schaut mal vorbei. Es lohnt sich.

PS: Peinlich war nur, wie mitten drin live rauskam, dass ich Doris Katzen-Content mit einem Filter ausblende. Ich bin ein Hunde-Mensch und selbst Hunde-Content filter ich meistens raus. Habe ich ja im eigenen Haushalt genug. 😉

Fediverse Sprechstunde vutuv Cat Dog

Danke für die Meldung!

Hintergrund (nur für technisch interessierte relevant):
Die Erwähnung @doris@friendica-deutschland.de verlinkt auf friendica-deutschland.de/@doris. Diese Adresse liefert 404. Doris ist auf einem Friendica-Server, und Friendica kennt keine /@name-Adressen. Ihr WebFinger nennt als Profilseite friendica-deutschland.de/profile/….

Die Ursache im Code: Vutuv.Fediverse.Handle.web_profile_url/2 (lib/vutuv/fediverse/handle.ex:158) baut jede Erwähnung stur nach dem Mastodon-Muster host/@user. Das ist Absicht und im Kommentar so begründet: Beim Anzeigen soll kein WebFinger-Aufruf nötig sein, damit das auch ohne Internetzugang funktioniert und kein Leser eine Anfrage an den fremden Server auslöst. Das Muster passt für Mastodon, Misskey und GoToSocial, aber nicht für Friendica, Pleroma, PeerTube, Lemmy, Diaspora oder WordPress.

Ich schaue es mir an und baue innerhalb der nächsten 24 Stunden einen Fix ein.

Willkommen bei vutuv, Christoph! Schön, dass du hier bist.

Was mir die letzten Tage wieder mal vermehrt aufgefallen ist: Die allermeisten Applikationen im Fediverse sind richtig schlecht zu bedienen und haben auch noch Bugs an zentralen Stellen. Da wird innerhalb der Community immer so nonchalant drüber hinweggegangen. Als wenn bei Open-Source einfach alles ok ist. Nein, ist es nicht! Auch Open-Source darf einfach zu bedienen sein und es ist auch nicht schlecht, wenn es überhaupt funktioniert.

Wenn ich mir auf X, Facebook, Instagram oder sonst wo einen Account einrichte, dann funktioniert das einfach. Dann ist das alles halbwegs einfach zu bedienen und logisch. Ja, das ist closed source und ja die Daten liegen dann auf irgendwelchen bösen Servern in den USA. Aber es FUNKTIONIERT! Einfach so! Ohne, dass man einem Admin eine E-Mail schreibt mit der Frage, warum man beim Einloggen auf eine 503 Fehlermeldung kommt.

Ich lehne mich jetzt mal weit aus dem Fenster: Das Fediverse ist deshalb so klein, weil die Community sich zu schade dafür ist, auf so was Wert zu legen. Mir passieren solche Fehler bei vutuv.de auch. Aber ich bin a) glücklich über jede Meldung dazu und b) gehe ich aktiv auf die Jagd danach und benutze meine Software jeden Tag selbst (eat you own dogfood).

Es gibt ja zig “komm ich zeige Dir den Weg ins Glück” Formate, in denen man normalen Menschen das Paradies des Fediverse nahebringen will. Das wäre aber völlig unnötig, wenn das alles einfach zu bedienen und auch noch immer funktionieren würde.

rant Fediverse usability UX Bug

Bin heute Morgen über den Artikel “Ein Hund aus dem Tierschutz: Ich wollte einen Begleiter. Bekommen habe ich ein Problem” gestolpert. Ist hinter einer Paywall. Aber ich muss mir den Text gar nicht durchlesen. Ist ja klar, was da passiert ist.

Es ist mir ein Rätsel, dass so etwas immer wieder passiert. Hunde aus dem Tierschutz können halt super toll, dummerweise aber auch richtig schwierig sein. Sagt ja der klare Menschenverstand.

tagesspiegel.de/gesellschaft/…

From other networks 1

1 like

@TRex@bonn.social liked this

Already counted in the numbers above.

Gestern Abend war ich Gast bei @doris@friendica-deutschland.de Fediverse-Sprechstunde und das war richtig gut. Ein spannendes Format. 10-20 Leute (ich habe nicht gezählt) treffen sich zu einer Videokonferenz. Doris ist Moderatorin. Ich war Vortragender. Es entwickelte sich ein gutes Gespräch. Interessante Fragen. Hat Spaß gemacht. Ich konnte vutuv.de vorstellen und habe wertvollen Input bekommen.

Long story short: Wenn ihr mitbekommt, dass Doris eine Fediverse-Sprechstunde anbietet, schaut mal vorbei. Es lohnt sich.

PS: Peinlich war nur, wie mitten drin live rauskam, dass ich Doris Katzen-Content mit einem Filter ausblende. Ich bin ein Hunde-Mensch und selbst Hunde-Content filter ich meistens raus. Habe ich ja im eigenen Haushalt genug. 😉

Fediverse Sprechstunde vutuv Cat Dog

Reposted by Stefan Wintermeyer

grundschulmann @grundschulmann bildung.social

Digitalisierung an Schulen:

SL will Mailadressen aller Eltern, um Infos direkt verteilen zu können.

Natürlich verwalten die Klassenlehrer die Adressen - warum sollte das auch das Sekretariat tun?

Ich schicke einen Vcard-Export an die SL. Antwort: Bitte Adressen in Word-Dokument einfügen, der Anhang enthielte nur Hieroglyphen.

Mein Chef sitzt nun also mehrere Mittage und fügt mit Copy&Paste ca. 500 Mailadressen in einen Outlook-Verteiler.

WTF?

Fedilz autsch

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.