datenleck

Tags

Follow from the Fediverse

Follow #datenleck from Mastodon or any other Fediverse app and its public posts arrive in your timeline. No vutuv account needed.

@datenleck@tags.vutuv.de

Your address is used once, to send you to your own server's follow dialog. It is never stored here.

Posts with this tag

40 posts

Filters
Florian Lancker @Lancker metalhead.club

Sarah ist vor ihrem gewalttätigen Ex geflohen. Neue Stadt, neue Nummer, kein Social Media. Nur einmal musste sie ihren Ausweis hochladen, für einen Altersnachweis. Dann wird der Dienstleister gehackt. So etwas passiert: 2025 lagen nach einem Leck bei einem Discord-Partner Zehntausende Ausweisfotos offen. Ihr Ex findet ihre neue Adresse in einem Forum. Jede Datenbank ist ein Versprechen an Verbrecher und Nationalsozialisten. Der #KidsAct baut die größte von allen.

EUKidsAct Datenleck HäuslicheGewalt Datenschutz Alterskontrollen
Christoph Schmees @PC_Fluesterer social.tchncs.de

Datenleck bei Amadeus

Amadeus wurde 1987 von vier großen Fluggesellschaften gegründet, die sich damit eine gemeinsame Vertriebs- und Buchungsplattform schaffen wollten. Inzwischen führt an Amadeus bei Reisebuchungen kaum ein Weg vorbei. Wir Reisenden merken davon meist nichts - außer wenn mal wieder eine Sicherheitslücke zu einem Datenleck führt. Der in der Meldung genannte Heap-Dump ist ein Auszug (Schnappschuss) des Arbeitsspeichers. Solche Dumps benutzt man meist zur Analyse von Programmfehlern. Der sträfliche und unverzeihliche Fehler bei Amadeus war, dass der Heap-Dump “über einen nicht authentifizierungsgeschützten Endpunkt öffentlich erreichbar” war! … Weiterlesen:

pc-fluesterer.info/wordpress/…

Christoph Schmees @PC_Fluesterer social.tchncs.de

Profis: Administrator-Passwort „123456“

Vor wenigen Tagen hatte ich darüber berichtet, dass auch FOSS nicht gegen Missachtung der Regeln der Kunst hilft. Dänemark ist zwar einer der Vorreiter bei der Digitalisierung der Behörden mit FOSS. Aber wenn die Behörden zwar ihre Daten dank FOSS sicher geschützt haben, dann aber einer kleinen Firma weit gehende Zugriffsrechte einräumen, muss man sich schon wundern. Und wenn besagte kleine Firma durch völlig inakzeptable Verstöße gegen die Regeln der Kunst Hackern einen roten Teppich auslegt, endet mein Verständnis vollends. Im oben verlinkten Beitrag hatte ich noch geschrieben, dass noch nicht öffentlich bekannt sei, worin die ausgenutzte … Weiterlesen:

pc-fluesterer.info/wordpress/…

2fa datenleck datenschutz foss passwort
+2 Less politik sicherheit
Christoph Schmees @PC_Fluesterer social.tchncs.de

Trump Mobile gehackt mit Datenleck

Das ging ja schnell, wobei sich meine Überraschung in Grenzen hält. Nach nicht einmal fünf Monaten wurde die Kundendatenbank von Trump Mobile (TM) mit 3.615 Einträgen gehackt. Die Einträge enthalten Namen, Mobilnummern, E-Mail, Postanschriften und mehr. Der Hack erfolgte in mehreren Schritten:

Infektion des privaten Rechners eines oder einer Angestellten von Liberty Mobile (LM) mit einem der üblichen Infostealer-Schädlinge. LM ist der Mobilfunk-Provider, der den Mobilfunk für TM abwickelt.
Mit dem Infostealer stehlen des Zugangspassworts für LM.
Mit dem Zugangspasswort konnten die Angreifer sich bis zu TM durch hangeln.

… Weiterlesen:

pc-fluesterer.info/wordpress/…

2fa cybercrime datenleck passwort smartphone UnplugTrump
Christoph Schmees @PC_Fluesterer social.tchncs.de

Datenhandel ist doch harmlos für uns – oder? ODER?

Was können die Dossiers über uns schon schlimmes anrichten, außer personalisierte (Wahl-)Werbung hervorrufen? Nun ja, unter den 650.000 Attributen zu jeder Person dürften auch Bewegungsprofile gehören. Gerade die Ortung und die daraus kompilierten Bewegungen können mehr über uns verraten, als vielen Menschen klar ist. Beispielsweise kann man daraus auf berufliche Tätigkeit schließen (z.B. Militär) oder religiöse Orientierung (besucht Moschee oder Synagoge?). Auch die politische Orientierung … Weiterlesen:

pc-fluesterer.info/wordpress/…

bigdata datenleck datenschutz ortung privacy
+12 Less sicherheit smartphone UnplugAmazon UnplugApple UnplugGoogle unplugmeta unplugMicrosoft UnplugMusk UnplugOracle UnplugTrump verfolgung vorbeugen
Christoph Schmees @PC_Fluesterer social.tchncs.de

Sicherheit unserer Personendaten: FOSS allein reicht nicht

Immer wieder predige ich, dass Behörden und Verwaltungen zum Schutz unserer Daten auf allen Ebenen FOSS einsetzen müssen. Aber, um mal Begriffe aus der Aussagenlogik zu bemühen: FOSS ist nur eine notwendige Bedingung für Datensicherheit, keine hinreichende. Anders ausgedrückt: Ohne FOSS sind unsere Daten garantiert gefährdet, aber FOSS alleine reicht für ihren Schutz nicht aus. Man kann nämlich auch mit FOSS Systemen die Regeln der Kunst missachten und dadurch Datenlecks provozieren. So geschehen in Dänemark, und auch Frankreich liefert ein Beispiel für mangelhafte IT-Administration. … Weiterlesen:

pc-fluesterer.info/wordpress/…

Marc Véron @mveron tooting.ch

Der Niederländer Theo van der Sluis hat einen Online-Test für Dateninkontinenz von Websites gebaut. Erfasst wird, was während des Aufrufs einer URL passiert. Zum Beispiel die SBB und die schweizerische Post melden sofort und ohne Zustimmung in die USA.
Die Ergebnisse werden auf holländisch angezeigt, sind aber gut verständlich.
Empfehlenswert!
snelle.tools/lektest?url=www.sbb.ch
snelle.tools/lektest?url=www.post.ch
#lektest #dateninkontinenz #datenleck #tracking #privacy #websitetester #sbb #post
@rephrase230@mastodon.nl
@marcel@waldvogel.family

DigitalAlltag @digitalalltag mastodon.de

Dänemark: 8,8 Millionen Datensätze aus zentralem Personenregister betroffen. Kurz zuvor Zuvor wurde bereits die Technische Universität Dänemark Opfer eines Cyberangriffs mit Datenabfluss.

Auch der jüngste Fall zeigt erneut ein grundlegendes Problem zentraler Register: Die Sicherheit endet nicht beim Register selbst. Jeder externe Zugang wird zu einem möglichen Angriffspunkt und muss Teil der Sicherheitsarchitektur sein.

digitalalltag.de

cyberangriff privacy datenleck dänemark dansk digitalalltag
Fingerabdruck im Stil einer dänischen Nationalflagge
tagesschau @tagesschau ard.social

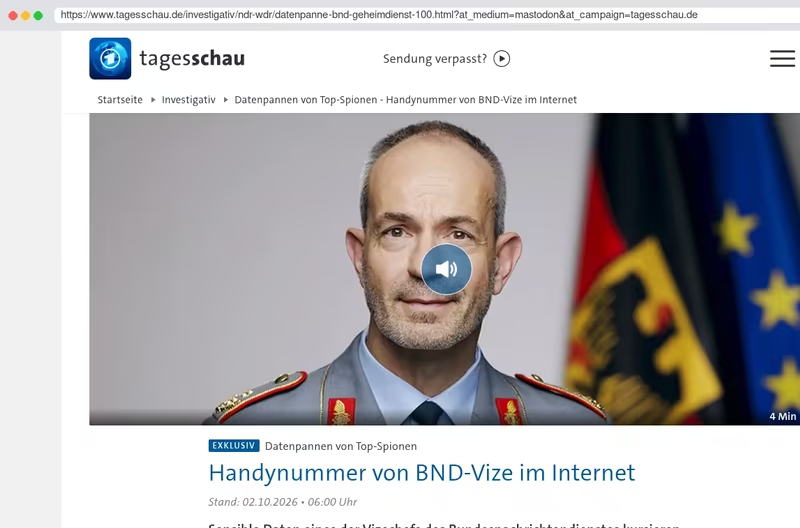
Datenpannen von Top-Spionen - Handynummer von BND-Vize im Internet

Sensible Daten eines der Vizechefs des Bundesnachrichtendienstes kursieren seit Jahren im Internet. Kein Einzelfall, wie Recherchen von WDR und SZ zeigen. Mehrere europäische Geheimdienstchefs sind demnach von Datenpannen betroffen.

➡️ tagesschau.de/investigativ/…

BND Datenleck
Christoph Schmees @PC_Fluesterer social.tchncs.de

Auf ein neues: Microsoft und Sicherheit

Über Microsofts (MS) gespaltenes Verhältnis zu Sicherheit habe ich schon öfter berichtet. Heute kommt ein neues Beispiel. MS Titan ist ein “internes Analysewerkzeug”. Was damit wohl analysiert wird? Die Daten von und über Nutzer/innen und potentielle Käufer/innen. Die Datensammlung in Windows (als “Telemetrie” beschönigt) und in den Cloud-Anwendungen (MS365 etc.) wird wohl einen Sinn haben. Beispielsweise werden MS-Verkäufer mit Titan geschult. Auf Titan dürfen eigentlich™ nur MS-Angestellte zugreifen. Eigentlich.

Ein 16jähriger Hacker in den USA hat einen Weg gefunden, wie er an die Titan Daten kommen konnte. … Weiterlesen:

pc-fluesterer.info/wordpress/…

cloud datenleck exploits KI Microsoft
+4 Less sicherheit unplugMicrosoft UnplugTrump zahlen
Christoph Schmees @PC_Fluesterer social.tchncs.de

Miese Chrome-Erweiterung: Poper Blocker

Wer das Addon Poper Blocker in Chromium oder einem anderen Chromium basierten Browser (Chrome, Edge, Opera, Vivaldi) installiert hat, sollte es sofort entfernen. Obwohl es gegen die Beschränkungen von Googles Manifest 3 verstößt und obwohl es bereits im Mai an Google als schädlich gemeldet wurde, trägt es immer noch Googles “empfohlen” Auszeichnung. Poper Blocker ist ein übler Spion, der sämtliche Browser-Historie einsammelt und nach hause telefoniert, und auch sämtliche aktuellen Aktivitäten. Dazu gehören auch Benutzereingaben, insbesondere Chat mit KI-Systemen. … Weiterlesen:

pc-fluesterer.info/wordpress/…

browser chrome cybercrime datenleck datenschutz
+6 Less privacy spionage UnplugGoogle UnplugTrump google chromium
Christoph Schmees @PC_Fluesterer social.tchncs.de

Gefahren durch KI

Denselben Titel habe ich vor einem halben Jahr schon benutzt. In der Zwischenzeit hat die KI-Welt sich derartig rasant entwickelt, dass eine Aktualisierung dieses Blickwinkels notwendig erscheint. Also, auf ein neues! Heute soll es gehen um:

Autonome Angriffe durch KI;
Hacker-Angriffe mit Hilfe von KI;
Risiken für Datenschutz und Privatsphäre.

Beginnen wir  mit OpenAI. Die Firma wollte ursprünglich Anfang Oktober ihr neuestes Modell GPT-6.1 Astra auf den Markt bringen. Das ist erst mal abgeblasen, weil sich das Modell als zu gefährlich herausgestellt hat. Bei Tests zeigte … Weiterlesen:

pc-fluesterer.info/wordpress/…

cybercrime datenleck datenschutz digitalisierung exploits
+8 Less KI politik privacy, sicherheit spionage UnplugGoogle UnplugMusk UnplugTrump

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.