Posts by René Hamdorf · 28 posts

All Own posts Reposts Replies

Souveränität braucht einen Ort. Für die BullSequana SH heißt der Angers.

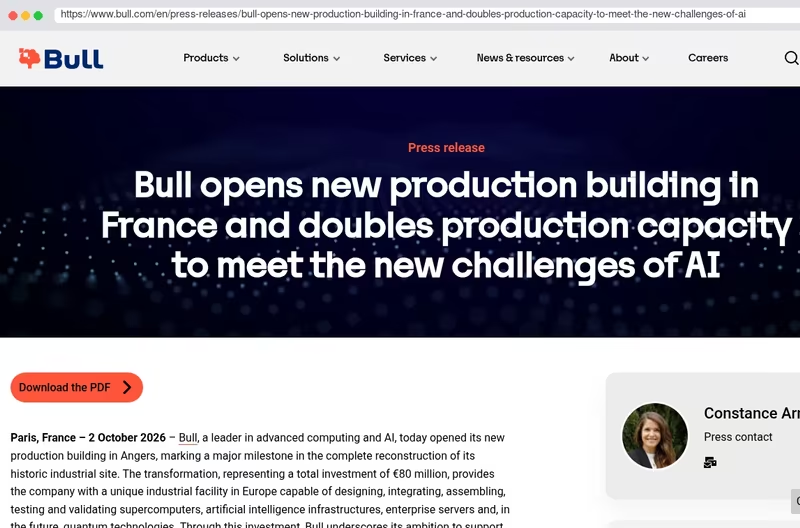
Bull hat dort am 2. Oktober ein neues Produktionsgebäude eröffnet: 80 Mio. € Gesamtinvestition, 20.000 m², doppelte Produktionskapazität. Supercomputer, KI-Infrastruktur und Enterprise-Server werden hier gebaut, getestet und validiert.

Europäische Fertigung, nachprüfbar.

bull.com/en/…

DigitaleSouveränität OnPremise Bull

Reposted by René Hamdorf

Flow im Ohr @rene blog.hamdorf.org

Eine Auswertung von einer Woche Logfiles und ein Blick darauf, wohin das „neue“ Internet steuert.

Der Anlass

Inspiriert von einem Beitrag über das Thema KI-Crawler auf kaffeeringe.de wollte ich wissen wie auf meinen Domains die Lage ist. Ich betreibe auf einem YunoHost-Server bei IONOS mehrere Dienste: dieses Blog, Nextcloud, PeerTube, Funkwhale und ein paar kleinere Anwendungen. Das ist […]

blog.hamdorf.org/ki-crawler-und-das-neu…

Reposted by René Hamdorf

Steffen 🦉🇪🇺 @steffen friendica-deutschland.de

Für wen betreiben wir eigentlich noch unsere Webserver?

Manchmal frage ich mich, für wen wir eigentlich Webprojekte entwickeln, betreiben und pflegen.

Ursprünglich ist die Antwort ganz einfach: für Menschen.

Wir stellen Informationen bereit, entwickeln Anwendungen, ermöglichen Kommunikation und schaffen digitale Angebote, die anderen Menschen einen Nutzen bringen sollen.

Doch wenn ich mir heute unsere Serverprotokolle ansehe, entsteht zunehmend ein anderes Bild.

Nach unseren bisherigen Auswertungen sind mindestens 75 % der registrierten Zugriffe verdächtig oder angreiferisch. Und diese Schätzung dürfte eher zurückhaltend sein.

Natürlich ist nicht jeder automatisierte Zugriff ein Angriff. Suchmaschinen, Monitoring und die Kommunikation föderierter Netzwerke gehören ebenso zum Internet. Doch sie ändern nichts an der Entwicklung, die ich in unserer täglichen Arbeit beobachte.

Wir beschäftigen uns immer intensiver mit der Abwehr von Angriffen, der Erkennung verdächtiger Aktivitäten, der Absicherung von Anwendungen und der Überwachung unserer Infrastruktur.

Firewalls, Sperrlisten, Angriffserkennung, Sicherheitsupdates und Protokollanalysen beanspruchen zunehmend unsere Aufmerksamkeit.

All das ist notwendig. Ohne diese Maßnahmen könnten wir unsere Webprojekte kaum noch zuverlässig betreiben.

Aber genau darin liegt das Problem.

Wir investieren immer mehr Arbeit, um unsere Webprojekte vor Missbrauch zu schützen, statt ihre eigentlichen Funktionen für menschliche Besucher weiterzuentwickeln.

Eine ursprünglich unterstützende Tätigkeit beginnt, unsere eigentliche Arbeit zu verdrängen.

Dabei geht es nicht nur um zusätzliche Kosten für Rechenleistung, Speicherplatz oder Datenverkehr. Es geht um unsere begrenzte Arbeitszeit, unsere Konzentration und unsere Möglichkeiten, neue Ideen umzusetzen.

Jede Stunde, die wir mit der Untersuchung automatisierter Angriffe verbringen müssen, steht uns für die Weiterentwicklung unserer Webprojekte nicht zur Verfügung.

Selbstverständlich gehört Sicherheit seit jeher zum Betrieb von IT-Systemen. Aber ich frage mich zunehmend, ob das Verhältnis zwischen der eigentlichen Aufgabe und dem notwendigen Schutz noch angemessen ist.

Denn wir betreiben unsere Server nicht, um Angriffe abzuwehren.

Wir wehren Angriffe ab, damit wir unsere Server für Menschen betreiben können.

Dieser Unterschied erscheint mir wesentlich.

Wie erleben andere Administratoren und Entwickler diese Entwicklung? Wie viel eurer täglichen Arbeit dient noch unmittelbar der Verbesserung eurer Angebote – und wie viel Zeit verbringt ihr inzwischen damit, deren Betrieb gegen Missbrauch abzusichern?

Reposted by René Hamdorf

⚓💾 Tueddelmors 💾⚓ @reeeen norden.social

Heute vor 120 Jahren wurde Hannah Arendt in Hannover-Linden geboren. Die Hannah-Arendt-Tage dort stehen unter ihrem Satz „stop and think“. Klingt simpel, ist aber zwischen Push-Nachrichten, Shorts und KI-Antworten in drei Sekunden fast schon Hardcore-Programm. Ich versuch’s heute mal: erst denken, dann tröten. Naja. Ab morgen.

HannahArendt philosophie demokratie ki schicksalsjahreeineskaisers

Reposted by René Hamdorf

Flow im Ohr @rene blog.hamdorf.org

Ein föderiertes berufliches Netzwerk, allein gebaut, mit einem Abo für 21,42 Euro im Monat. Vor ein paar Jahren hätte dieser Satz wie ein Witz geklungen.

Wer so etwas bauen wollte, brauchte ein Team oder sehr viel Erfahrung: Protokolle, Kryptografie für signierte Nachrichten, Server-Härtung, Mail-Zustellung, Tests, Deployment. Jede dieser Hürden war für sich schon hoch. Zusammen waren […]

blog.hamdorf.org/2142-euro-meine-reise-…

Reposted by René Hamdorf

BizzFed @bizzfed bizzfed.de

BizzFed 2.0: Wohin soll die Reise gehen?

BizzFed ist heute ein funktionierendes föderiertes Berufsnetzwerk. Für die nächste große Version habe ich ein Konzept entworfen und möchte es mit euch diskutieren, bevor ich anfange zu bauen.

Die Leitidee: ein offenes Berufsnetzwerk mit überprüfbarem Vertrauen. Dezentral, ohne Algorithmus, ohne Tracking, aber mit Belegen, die du überallhin mitnehmen kannst.

Drei Säulen:
🪪 Verifizierte Berufsidentität. Arbeitgeber, Hochschulen und Verbände bestätigen Stationen, Abschlüsse und Zertifikate per Signatur. Du stimmst zu, die Bestätigung ist auf jeder Instanz prüfbar und zieht beim Instanzwechsel mit um.
💼 Jobs mit echter Reichweite. Stellen aus offenen Quellen, föderiert veröffentlicht, Bewerbung ohne Account.
🌍 Instanzen für Gemeinschaften. Eigene Instanz für Branche, Region, Hochschule oder Verband.

Los geht es mit Säule 1. Mich interessiert vor allem:

Welche Bestätigung wäre dir am wichtigsten?
Arbeitgeber oder Bildung zuerst?
Was fehlt dir an Berufsnetzwerken heute?
Welche Instanz würdest du gründen?

Die Folien findet ihr unten. Ich freue mich auf eure Gedanken.

Folie 1: BizzFed 2.0, das offene Berufsnetzwerk mit überprüfbarem Vertrauen. Dezentral, ohne Algorithmus, ohne Tracking.
Folie 2: Drei Säulen für 2.0: Verifizierte Berufsidentität, Jobs mit echter Reichweite, Instanzen für Gemeinschaften.
Folie 3: Vertrauen, das man nachprüfen kann. Drei Stufen: Selbstauskunft, Bestätigt durch eine Organisation mit geprüfter Domain, Mehrfach belegt.
Folie 4: Der Weg dorthin in vier Schritten (Fundament, Föderation, Massenausstellung, Jobs und Instanzen) und die Diskussionsfragen.

Es gab diese Woche ja einige Unruhe im Fediverse rund um das Thema „KIDS Act der EU und was das für kleine Instanzen bedeutet”. Ich habe dazu eine Analyse geschrieben. heise.de/hintergrund/…

Auch um ein Zeichen zu setzen, habe ich jetzt auf der vutuv.de Homepage in der FAQ einen Link zur BizzFed (@bizzfed@bizzfed.de) aufgenommen. Als Antwort auf die Frage nach Alternativen.

Einer für alle, alle für einen!

BizzFed vutuv LinkedIn didays Alternative

Sauber! Genau das richtige Zeichen, das werde ich auch machen!

From other networks 1

Auch um ein Zeichen zu setzen, habe ich jetzt auf der vutuv.de Homepage in der FAQ einen Link zur BizzFed (@bizzfed@bizzfed.de) aufgenommen. Als Antwort auf die Frage nach Alternativen.

Einer für alle, alle für einen!

BizzFed vutuv LinkedIn didays Alternative

Reposted by René Hamdorf

BizzFed @bizzfed bizzfed.de

Sollten @wintermeyer (vutuv) und BizzFed auf der Liste der LinkedIn-Alternativen von DI.DAY stehen? Wir finden: ja.

DI.DAY empfiehlt bisher nur Alternativen, die für ein breites Publikum schon gut funktionieren. Die Sorge dahinter ist verständlich: Wer LinkedIn verlässt, soll kein leeres Netzwerk vorfinden. Aber es ist ein Henne-Ei-Problem. Netzwerke wachsen nicht, wenn man erst auf sie verweist, sobald sie groß sind. Irgendwann muss man die Alternativen sichtbar machen, die man wachsen sehen will.

Dabei geht es nicht darum, das eine neue LinkedIn zu küren. Ein offenes, dezentrales Netz lebt gerade davon, dass nicht wieder alle auf einer einzigen Plattform landen. vutuv gibt es seit 10 Jahren, mit echter Community, Open Source und Fediverse-Anbindung. BizzFed ist ebenfalls Open Source (AGPL-3.0), verzichtet auf Tracking und ist über ActivityPub föderiert. Die beiden Netzwerke schließen sich nicht aus, sie ergänzen sich, und dank Föderation können sie sogar miteinander sprechen.

Eine Liste muss nicht entscheiden, wer gewinnt. Sie kann ein Ökosystem aus Alternativen zeigen.

Wenn ihr das ähnlich seht: Schreibt es dem DI.DAY-Team über die Kontaktseite (di.day/de/…). Sachlich, freundlich und öffentlich.

Der Anstoß kam von Stefan Wintermeyer, danke dafür. Auch @Sascha ist Teil dieser Diskussion.

Ich finde, dass vutuv auf eine Liste der LinkedIn-Alternativen von DI.DAY gehört.

Ich hatte das DI.DAY-Team darum gebeten und die Antwort bekommen: Man möchte Alternativen empfehlen, die für ein breites Publikum bereits gut funktionieren. Die Sorge ist, dass Menschen LinkedIn verlassen, zu einer Alternative wechseln und dort ein vergleichsweise leeres Netzwerk vorfinden.

Außerdem gibt es mit BizzFed bereits eine weitere deutsche Alternative zu LinkedIn.

Aber genau hier sehe ich ein Henne-Ei-Problem.

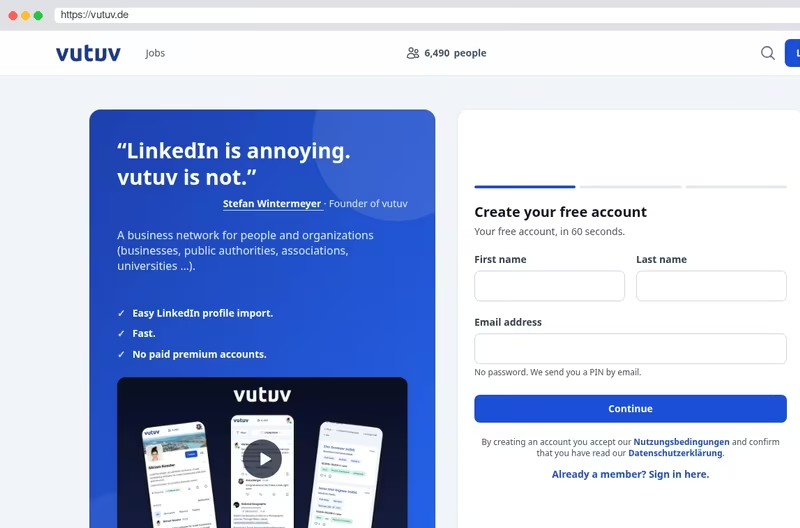
vutuv gibt es seit 10 Jahren. Heute sind dort rund 6.500 Menschen aktiv. vutuv ist Open Source, läuft auf Servern in Deutschland, verzichtet auf Third-Party-Tracking und ist über ActivityPub mit dem Fediverse verbunden.

BizzFed verfolgt ebenfalls das Ziel, eine Alternative zu den etablierten Business-Netzwerken aufzubauen.

Warum also nicht beide auflisten?

Eine Liste mit Alternativen muss nicht entscheiden, welches Netzwerk irgendwann „das neue LinkedIn“ wird. Im Gegenteil: Ein wesentlicher Vorteil eines offenen und dezentraleren Internets sollte doch gerade sein, dass wir nicht wieder alle auf einer einzigen Plattform landen müssen.

Und natürlich sind vutuv und BizzFed heute viel kleiner als LinkedIn.

Aber wie sollen solche Netzwerke wachsen, wenn Initiativen, die Menschen beim Wechsel weg von Big Tech helfen wollen, erst dann auf sie verweisen, wenn sie bereits groß sind?

Irgendwann muss man anfangen, die Alternativen sichtbar zu machen, die man gerne wachsen sehen möchte.

Bei vutuv reden wir nicht über einen Prototypen oder eine Idee. Wir reden über ein seit 10 Jahren laufendes Open-Source-Netzwerk mit Tausenden Nutzern und einer Anbindung an das Fediverse.

Deshalb würde ich auf einer Liste der LinkedIn-Alternativen sowohl vutuv als auch BizzFed erwarten.

Nicht die eine Alternative zu LinkedIn suchen.

Sondern ein Ökosystem aus Alternativen sichtbar machen.

Was meint ihr? Ab wann ist eine Alternative groß genug, um empfohlen zu werden?

Und wenn ihr ebenfalls findet, dass vutuv und BizzFed auf die DI.DAY-Liste gehören: Sagt es den Leuten von DI.DAY. Sachlich, freundlich und öffentlich.

Vielleicht bekommen wir gemeinsam diesen Stein ins Rollen.

CC: @rene_hamdorf @sascha_foerster

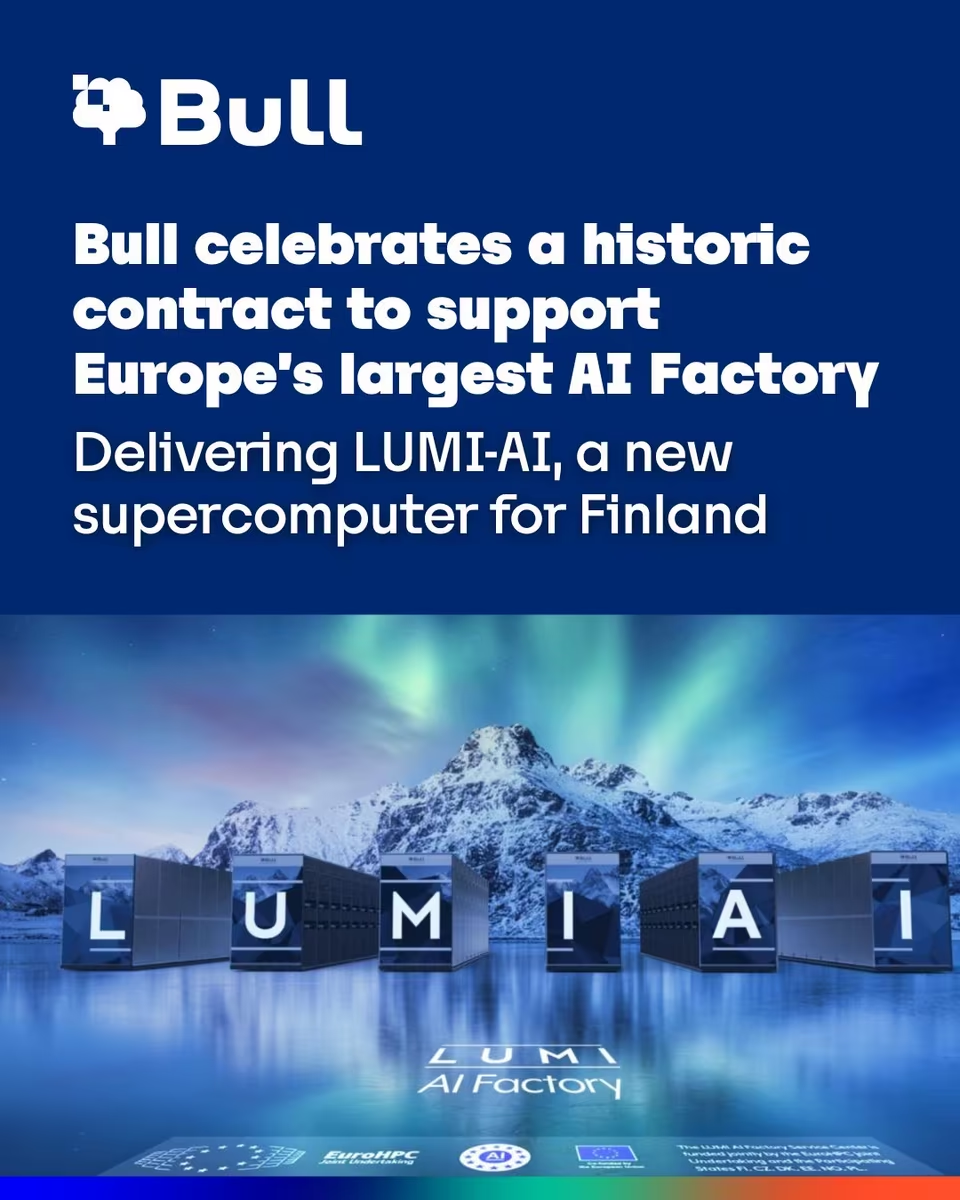
Bull selected to build the backbone of Europe’s largest AI Factory, winning a €387.8 million contract, the highest one yet. Innovation moves faster when researchers and industry have the computing power to pursue bigger ideas. EuroHPC Joint Undertaking (EuroHPC JU) and the LUMI AI Factory consortium have selected Bull to provide a new AI supercomputer to turn these ideas into reality, hosted at CSC - IT Center for Science. Supporting today’s challenges and tomorrow’s breakthroughs, LUMI-AI, will: 🔸 Deliver 10x more AI capacity, giving European researchers, startups, SMEs and industry the computing power to push AI further 🔹 Nearly double the high-performance computing capability of the current LUMI supercomputer 🔸 Strengthen Europe’s technological autonomy with a system designed and manufactured in Europe, featuring technologies such as BullSequana XH3500 and BXI - Europe’s only interconnect solution

🔹 Heat Kajaani’s district heating network - our patented Direct Liquid Cooling will capture the heat generated by the system and reuse the excess for district heating

For Bull, LUMI-AI builds on decades of supercomputing expertise and our established track record in delivering AI Factories and exascale systems. We are proud to support EuroHPC JU and the LUMI consortium in delivering a system that will serve researchers, industries and citizens across Europe.

supercomputing AIFactory AI hpc Bull

Heute hat mich @torb@federation.network nach den Unterschieden von vutuv.de und bizzfed.de gefragt. Beide werden im Allgemeinen oft als LinkedIn Alternative im Fediverse beschrieben. Hinter BizzFed steht @rene_hamdorf und hinter vutuv stehe ich.

Ich habe noch mal drüber nachgedacht. Das Problem sind nicht die Unterschiede, sondern das Problem ist die eine große Gemeinsamkeit von beiden Plattformen: Der normale 08/15 LinkedIn User kennt beide nicht. Und als Nächstes kommt dann das Henne-Ei-Problem. Auf LinkedIn sind aktuell gut 1 Milliarde Mitglieder. Davon sind BizzFed und vutuv noch weit entfernt. Aber es muss halt immer jemand den ersten Schritt machen. Immer nur drauf warten, dass der Nachbar, Freund, Arbeitskollege oder Kunde zuerst einen Account macht, hilft da nicht. Irgendwann sucht jeder mal einen neuen Job oder will für eine interessante Möglichkeit auffindbar sein. Und wer eh schon auf LinkedIn ist, der hat eigentlich gar keine Ausrede. Es schadet ja nicht, auch auf einer freien Plattform zu sein.

Deshalb meine Bitte an alle: Schaut Euch BizzFed und vutuv an. Sucht Euch eins der beiden aus und erstellt einen Account. Füllt das Profil aus (auf vutuv könnt Ihr Eurer LinkedIn Profil importieren) und erzählt es anderen! Macht den ersten Schritt! Wartet nicht erst darauf, bis eine Plattform eine Million Nutzer hat. Diese erste Million seid Ihr!

Replying to @wintermeyer

Also, ich hab bei Bizzfed erst eine Gruppe erstellt (für Asciidoc), die hab ich einfach selber angelegt. Die könnte ich auch wieder löschen, habe da einen Delete-Button (den ich in anderen Gruppen nicht habe).

Andere können ohne Antrag einfach beitreten. Moderation gibt es soweit ich sehen kann, nicht, Beiträge werden einfach in die Gruppe gepostet, statt in den globalen Feed.

Definiert ist die Gruppe einfach durch ihren Titel und eine kurze Beschreibung.

@rene_hamdorf, hab ich das ungefähr richtig dargestellt?

2

Ja, das trifft es gut, danke fürs Ausprobieren! Kleine Ergänzungen: Ganz ohne Moderation ist es nicht. Es gibt die Rollen Owner, Moderator und Mitglied. Owner und Moderatoren können Beschreibung, Regeln und Avatar bearbeiten und Mitglieder entfernen, löschen kann nur der Owner (daher der Delete-Button nur bei deiner Gruppe). Eine Freigabe für einzelne Beiträge gibt es nicht. Außerdem kann man Regeln und Tags hinterlegen, damit die Gruppe unter /groups gefunden wird, und Leute per “Einladen”-Button direkt einladen. Die Gruppe ist technisch ein ActivityPub-Group-Account: Wer ihr von Mastodon aus folgt, sieht die Beiträge auch ohne BizzFed-Account.

Reposted by René Hamdorf

daniel:// stenberg:// @bagder mastodon.social

When we announce over 20 new #curl CVEs on October 14, you will learn that every single one of them were found by clever humans using harnesses powered by AI models. Every. Single. One.

The holy trinity of modern vulnerability research.

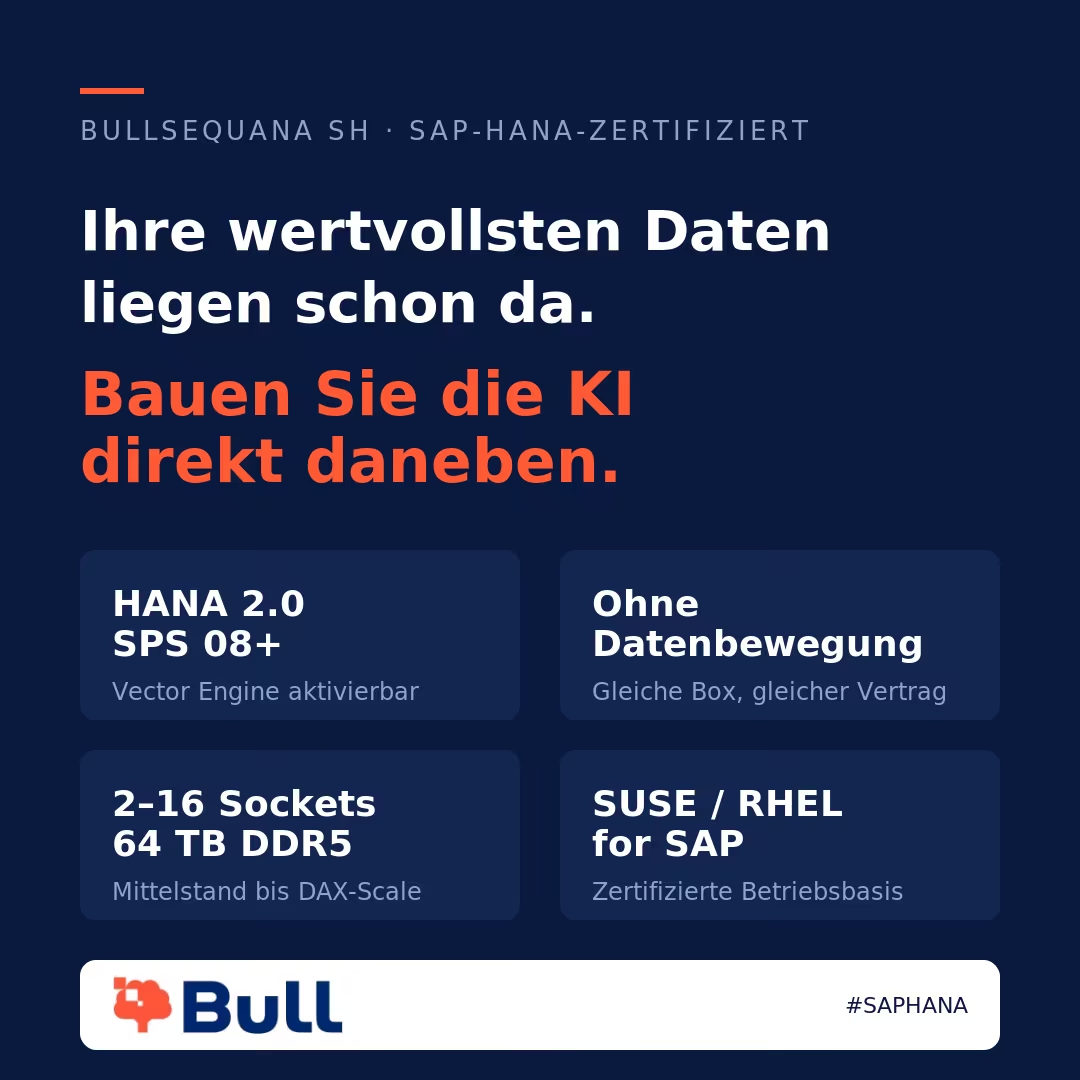
Ihre wertvollsten Daten liegen schon da. Warum die KI woanders bauen?

Bei vielen Sovereign-AI-Projekten beginnt die Diskussion mit einer neuen Plattform, neuer Hardware, neuer Betriebsverantwortung. Dabei steht die Grundlage für den ersten produktiven Enterprise-AI-Use-Case in vielen Unternehmen längst im eigenen Rechenzentrum: SAP HANA.

Die BullSequana SH ist SAP-HANA-zertifiziert — zertifiziert für SAP HANA 2.0 SPS 08 und höher, mit aktivierter HANA Vector Engine. Das ändert die Ausgangsfrage:

Ihre HANA-Daten sind DSGVO- und revisionspflichtig. Sie liegen bereits auf einer BullSequana-Plattform. Die erste produktive KI-Anwendung entsteht direkt daneben — auf derselben Hardware-Gattung, ohne Datenbewegung, mit denselben Wartungsverträgen, derselben Administrationsmannschaft.

Was das technisch heißt:

📊 HANA Vector Engine als Retrieval-Backend — Embeddings und Geschäftsdaten in derselben In-Memory-Datenbank, kein separater Vector-Store nötig

🖥️ 2–16 Sockets, bis 64 TB DDR5 — skaliert vom Mittelstands-Refresh bis zur DAX-HANA-Plattform mit großem In-Memory-Bedarf

🐧 SUSE Linux Enterprise Server for SAP Applications (oder RHEL for SAP Solutions) als zertifizierte Betriebsgrundlage

Das ist kein neues Sovereignty-Projekt. Das ist ein Refresh-Zyklus, der ohnehin ansteht — nur mit einem KI-Layer, der von Anfang an mitgedacht ist.

SovereignAI HANAVectorEngine BullSequana SAPHANA DigitaleSouveränität

Replying to @rene_hamdorf

Mich trifft diese Art von Meckereien tatsächlich. So was kann mir den ganzen Tag verderben. Ich glaube, das geht den meisten Open-Source-Maintainern so.

Leute, die so was schreiben, sind sich gar nicht darüber im Klaren, wie viel Arbeit und Herzblut in so einem Projekt steckt.

1

Ja, stimmt vollkommen. Da ist über Zeit doch echt viel Arbeit drin. Ob man dafür Verständnis erwarten kann, da bin ich geteilter Meinung. Wenn mich etwas ärgert, dann am ehesten die überzogenen, teilweise sehr übergriffigen Meinungsäußerungen, die habe ich natürlich auch schon erlebt. Ist halt ein allgemeines Internetphänomen. Da wundert man sich dann manchmal schon was dort in den Köpfen vorgeht. Da versuche ich es eher mit Demut.

An alle die sich aktuell über technische Probleme bei @bizzfed@bizzfed.de aufregen: Baut erst mal selber so was aus dem Nichts auf.

Da steckt wahnsinnig viel Arbeit drin. Natürlich passieren dabei auch mal Fehler. Gerade wenn man nicht die Erfahrung mit dem Betrieb solcher Systeme hat. Ich finde es toll, das René hier in den Ring steigt und einfach mal macht. Davor ziehe ich meinen Hut.

Vielen Dank für die warmen Worte. Das gleiche gilt natürlich für dich! Deine Seite ist um einiges reifer, das merke ich an einigen Features deutlich. Zum Glück bin ich aber für “Meckereien” nicht besonders anfällig. Meistens geht es doch nur um Blickwinkel. Und um Bugs kann man sich ja kümmern.

1

Reposted by René Hamdorf

tagesschau @tagesschau ard.social

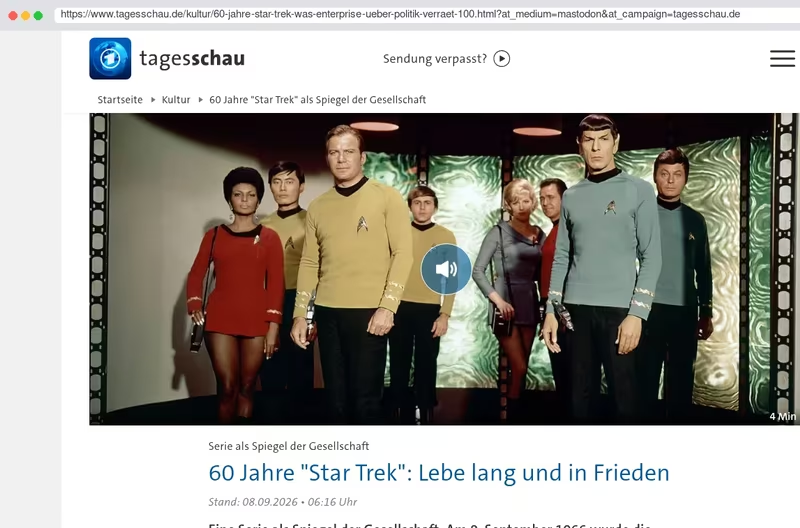
60 Jahre “Star Trek” als Spiegel der Gesellschaft

Am 8. September 1966 lief die erste Folge von “Star Trek” erstmals im US-Fernsehen. Noch heute ist das Franchise bei Fans beliebt. Vielleicht auch, weil dort eine bessere Zukunft versprochen wird. Von L. Fettich

➡️ tagesschau.de/kultur/…

StarTrek 60Jahre USSerie Mr.Spock Scottie
+3 Less Akzeptanz StarkTrek Fantasy

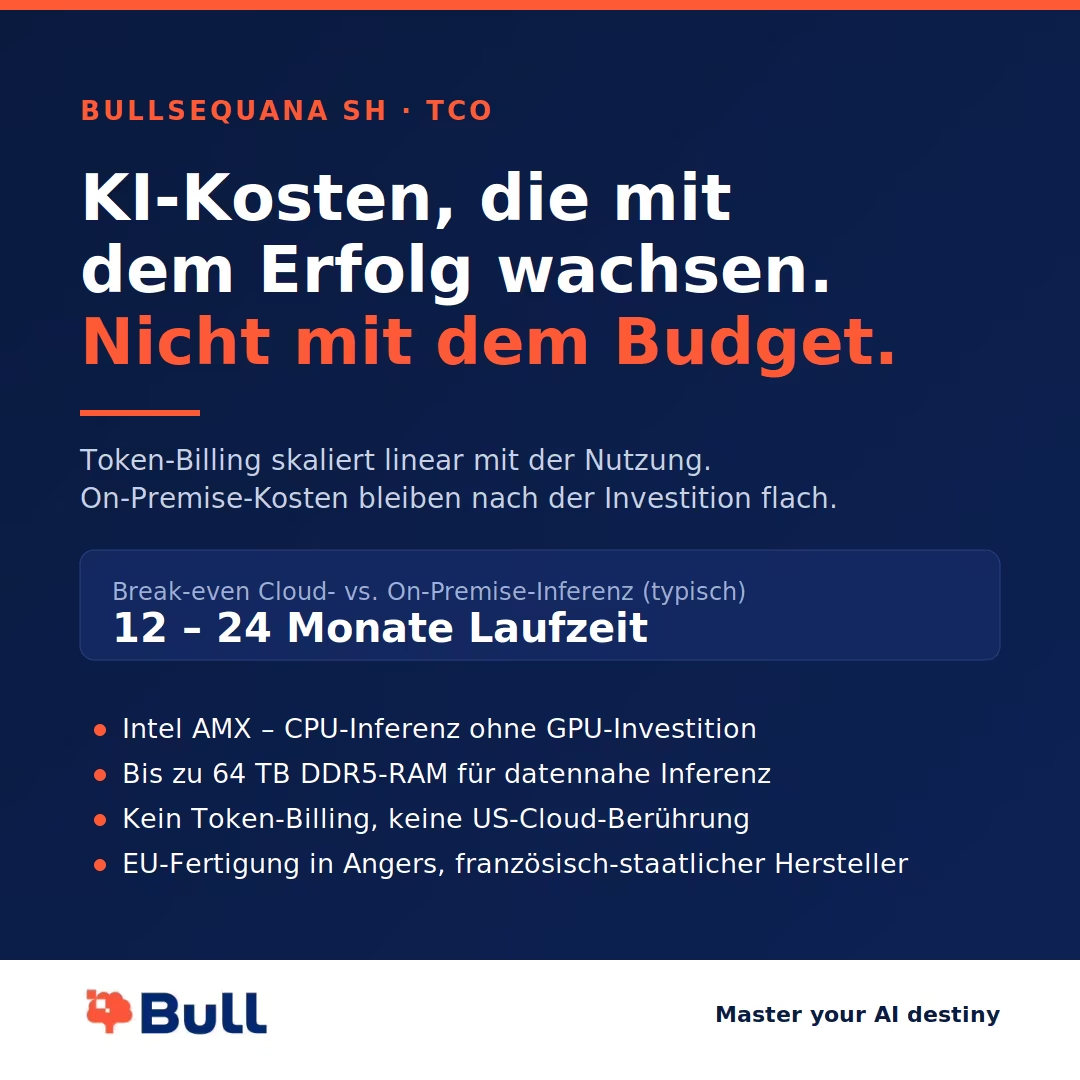
KI-Kosten, die mit dem Erfolg wachsen. Nicht mit dem Budget.

Ein produktiver KI-Assistent, der gut genutzt wird, sollte ein Erfolg sein. In der Public Cloud wird er stattdessen oft zum Kostenrisiko: Token-basierte Abrechnung bedeutet, dass die Rechnung linear mit dem Erfolg des Use Cases wächst. Je mehr Mitarbeitende den Assistenten nutzen, desto höher die monatlichen API-Gebühren — der Erfolg des Systems bestraft sich in der Cloud selbst.

On-Premise-Infrastruktur funktioniert umgekehrt: Die Kostenkurve bleibt nach der initialen Investition flach, unabhängig davon, wie intensiv das System genutzt wird. In den meisten Enterprise-Szenarien liegt der wirtschaftliche Break-even zwischen Public-Cloud-Inferenz und On-Premise-Inferenz zwischen 12 und 24 Monaten Laufzeit.

Die BullSequana SH macht diese Rechnung planbar:

  • Intel AMX ermöglicht CPU-basierte Inferenz — ohne separate GPU-Investition
  • Bis zu 64 TB DDR5-Arbeitsspeicher für datennahe Inferenz und Vector-Workloads
  • Kein Token-Billing, keine US-Cloud-Berührung, keine Metadaten-Abflüsse
  • Fertigung in Angers (EU), französisch-staatlicher Hersteller

Cloud-Pilotierung ist ein guter Startpunkt für einen neuen Use Case. Aber sobald er erfolgreich skaliert, verdient er eine Infrastruktur, deren Kosten nicht mit ihm mitwachsen.

KIInfrastruktur EnterpriseAI DigitaleSouveränität BullSequana OnPremise

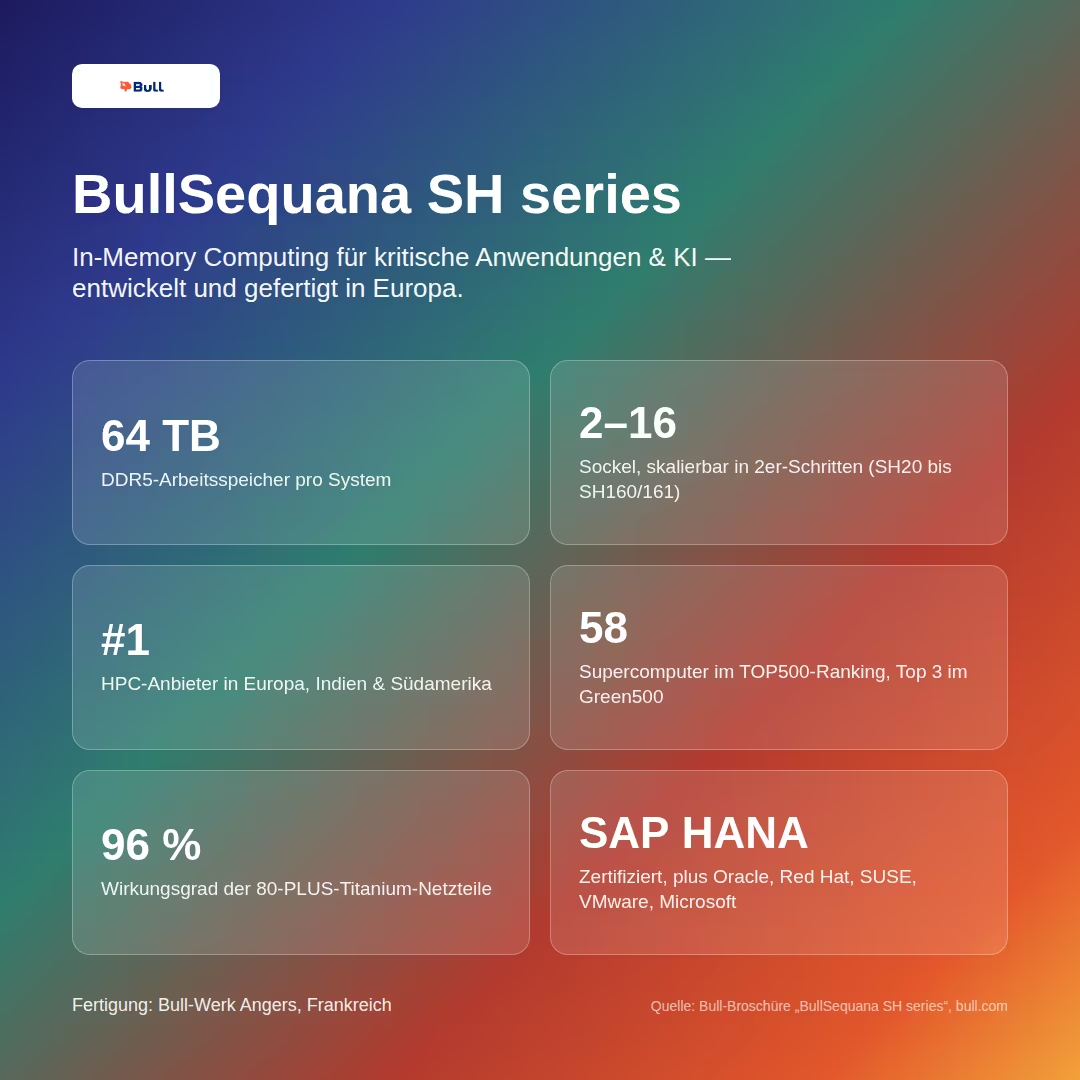
BullSequana SH: In-Memory Computing für kritische Anwendungen und KI – made in Europe

Immer mehr Unternehmen stehen vor der Frage, wie sie geschäftskritische Workloads und KI-Anwendungen zuverlässig, sicher und energieeffizient betreiben können. Laut Bull platzieren 63 % der Organisationen ihre unternehmenskritischen Workloads bewusst nicht in der Public Cloud, und 43 % der IT-Entscheider befürchten, dass ihre Infrastruktur künftigen Datenanforderungen nicht gewachsen sein wird.

Genau hier setzt die BullSequana SH-Serie an – eine x86-Serverfamilie auf Basis von Intel-Xeon-Prozessoren, entwickelt für hohe Performance im On-Premises- und Cloud-Einsatz.

Technische Eckdaten

  • Skalierbar von 2 bis 16 Sockeln in einem einzigen Server, in 2-Sockel-Schritten
  • Angetrieben von Intel Xeon 6 sowie 4./5. Generation Intel Xeon Scalable Prozessoren
  • Bis zu 64 TB DDR5-Arbeitsspeicher
  • Bis zu 64 PCIe-Gen5-Hot-Swap-Steckplätze, bis zu 16 GPUs, bis zu 64 NVMe-SSDs
  • Hotplug-redundante 80+-Titanium-Netzteile
  • Modellreihe: SH20/SH21 (2 Sockel, 2U) über SH40/SH41 (4 Sockel, 4U) und SH80/SH81 (6–8 Sockel, 8U) bis SH160/SH161 (10–16 Sockel, 19U) – alle kleineren Modelle sind per Zusatz-CPUs bis SH160/SH161 aufrüstbar

Zertifiziert für die relevanten Plattformen SAP HANA, Oracle, Red Hat, SUSE, VMware und Microsoft – geeignet für In-Memory-Anwendungen, große Datenbanken, Bare-Metal-Workloads, umfangreiche Virtualisierung und KI.

Security-by-Design

  • Hardware-gestützte Sicherheit durch Intel Trust Domain Extensions (TDX), Intel Software Guard Extensions (SGX) und optionale Cryptographic Memory Integrity
  • Bull Trusted Execution Architecture mit NIST-800-193-konformer Recovery über ARM-TrustZone-Technologie, Hardware-Root-of-Trust und einem gehärteten µOS auf Basis der EAL7-zertifizierten ProvenCore-Software
  • Bull Product Security Incident Response Team (PSIRT) begleitet den gesamten Lebenszyklus von der Schwachstelle bis zum Patch

Nachhaltigkeit

  • DDR5 bietet rund 30 % höhere Energieeffizienz als DDR4
  • 80-PLUS-Titanium-Netzteile mit bis zu 96 % Wirkungsgrad
  • Optionale Direct Liquid Cooling (DLC)
  • Effiziente Skalierung in 2-CPU-Schritten vermeidet Überprovisionierung
  • Konform mit Ecodesign (ErP Lot9), RoHS, REACH und WEEE
  • Fertigung im Bull-Werk in Angers, F\&E in Les Clayes und Grenoble (Frankreich)

Marktposition Bull ist die Nr. 1 im HPC-Markt in Europa, Indien und Südamerika, mit 58 im TOP500-Ranking gelisteten Supercomputern und Top-3-Platzierungen im Green500.

Für Unternehmen, die europäische Souveränität, Sicherheit und Nachhaltigkeit bei kritischen IT-Workloads zusammendenken wollen, ist die BullSequana SH-Serie einen genaueren Blick wert.

Quelle: Bull-Broschüre “BullSequana SH series – In-memory computing to deploy your critical & AI applications with confidence” (bull.com)

BullSequana SH Bull In-Memory Computing sap hana

Keyboard shortcuts

Navigation

Home g h
Feed g f
Messages g m
Notifications g n
Your profile g p
Search /

Actions

Write a new post n
Send the post or message you are writing ⌘/Ctrl ↵
Next post in the feed j
Previous post in the feed k

General

Show this help ?
Close menus and dialogs Esc

The single-key shortcuts pause while you type, and are off on phones and tablets.